Tạo VPC
Tạo Amazon Virtual Private Cloud (VPC)
ℹ️ Mục tiêu
- Tạo môi trường mạng ảo riêng biệt trong AWS
- Thiết lập không gian địa chỉ IP cho VPC
- Cấu hình các tính năng DNS cơ bản
🔒 Các bước thực hiện
- Truy cập AWS Management Console
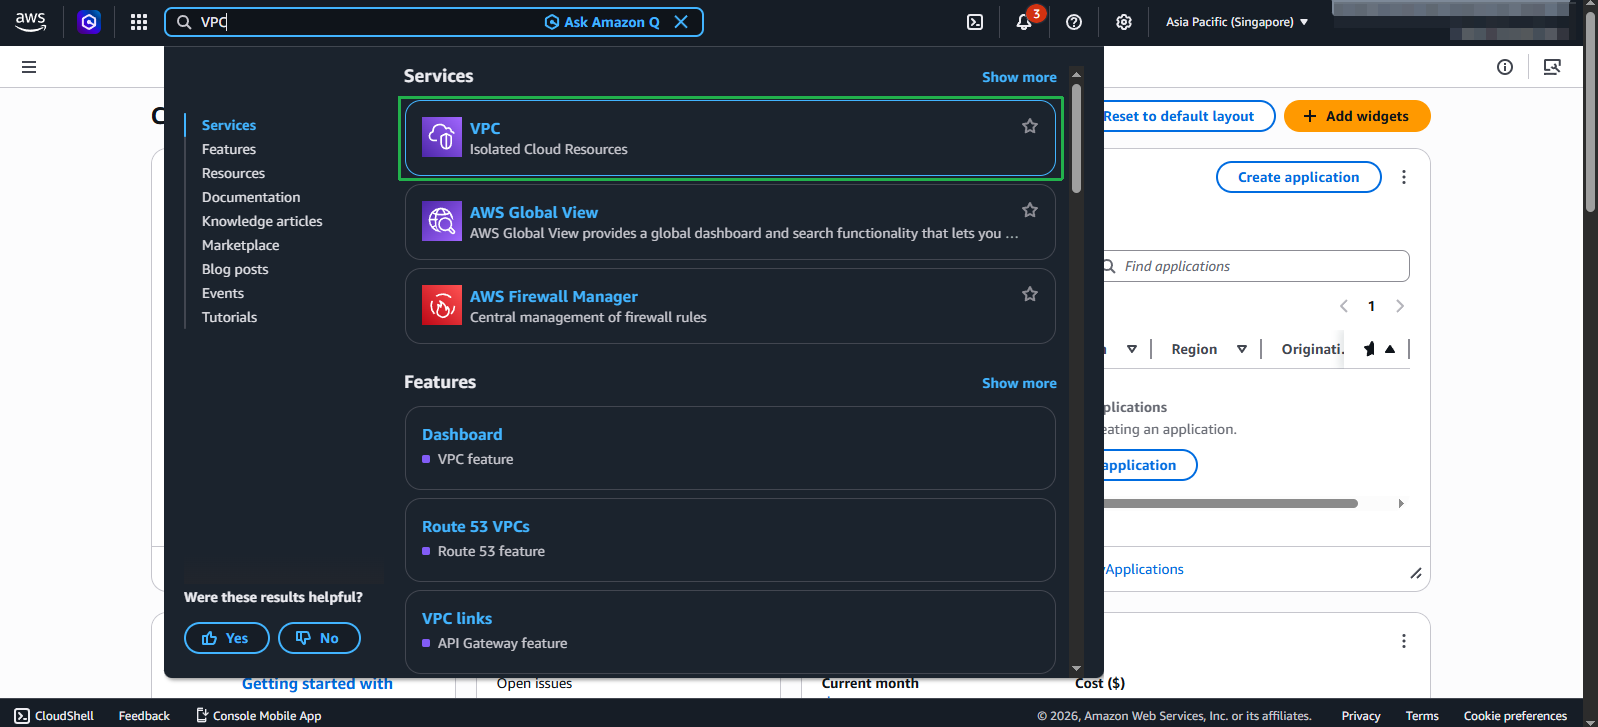
- Tìm kiếm dịch vụ VPC
- Chọn VPC từ kết quả tìm kiếm
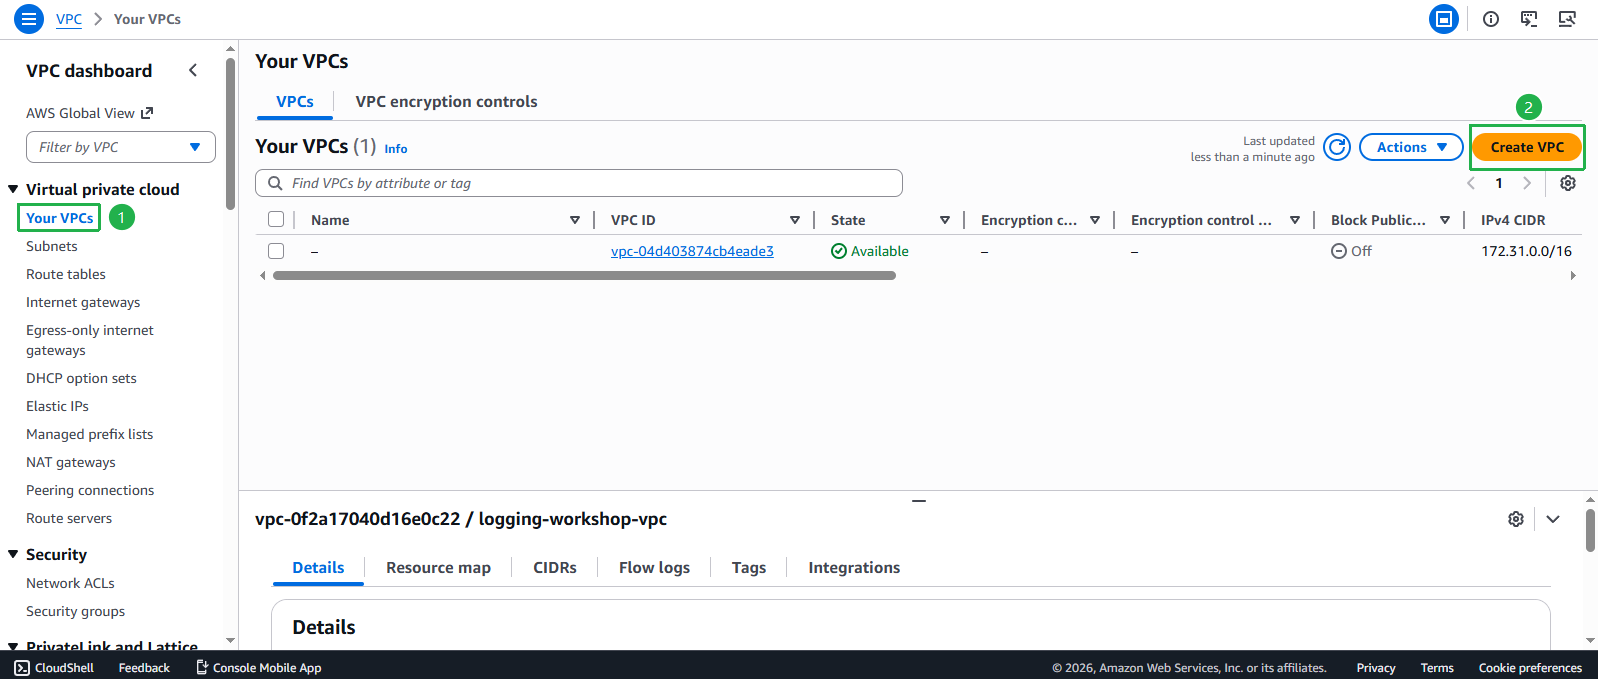
- Trong giao diện VPC Dashboard
- Chọn Your VPCs từ menu bên trái
- Click vào Create VPC
- Cấu hình thông số VPC
- Resources: Chọn VPC only
- Name tag: Nhập
ASG - IPv4 CIDR: Nhập
10.10.0.0/16(cung cấp 65,536 địa chỉ IP)
ℹ️ Thông tin về CIDR Block
CIDR block 10.10.0.0/16 thuộc không gian địa chỉ private RFC 1918 (10.0.0.0/8), phù hợp cho mạng nội bộ và không xung đột với địa chỉ internet công cộng. Dải này cung cấp đủ địa chỉ IP cho hầu hết các workload doanh nghiệp.
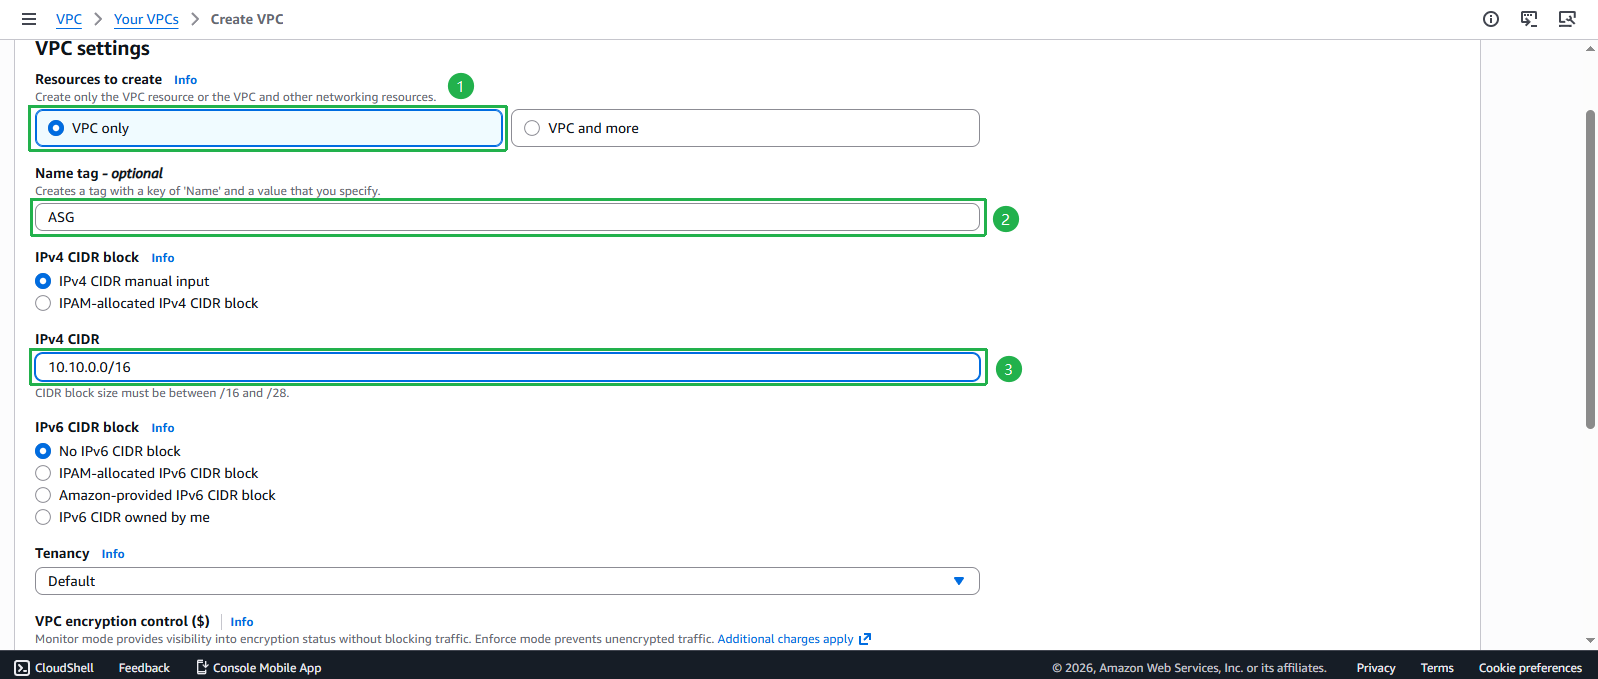
⚠️ Lưu ý về Tenancy Giữ tùy chọn Tenancy ở chế độ mặc định (Default). Việc chuyển sang Dedicated có thể giới hạn các loại EC2 Instance được hỗ trợ trong VPC và phát sinh thêm chi phí.
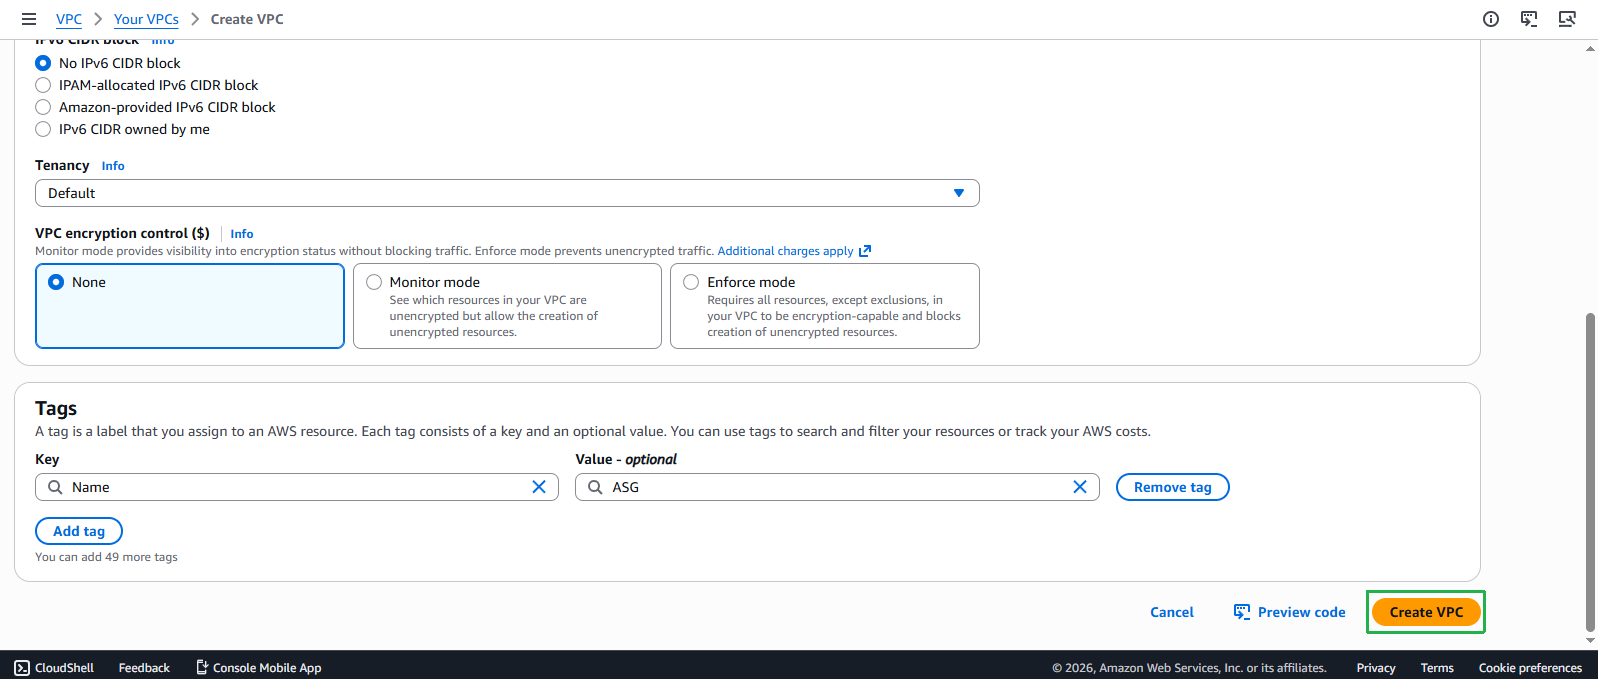
- Xác nhận tạo VPC
- Kiểm tra lại các thông số cấu hình
- Click Create VPC để hoàn tất quá trình
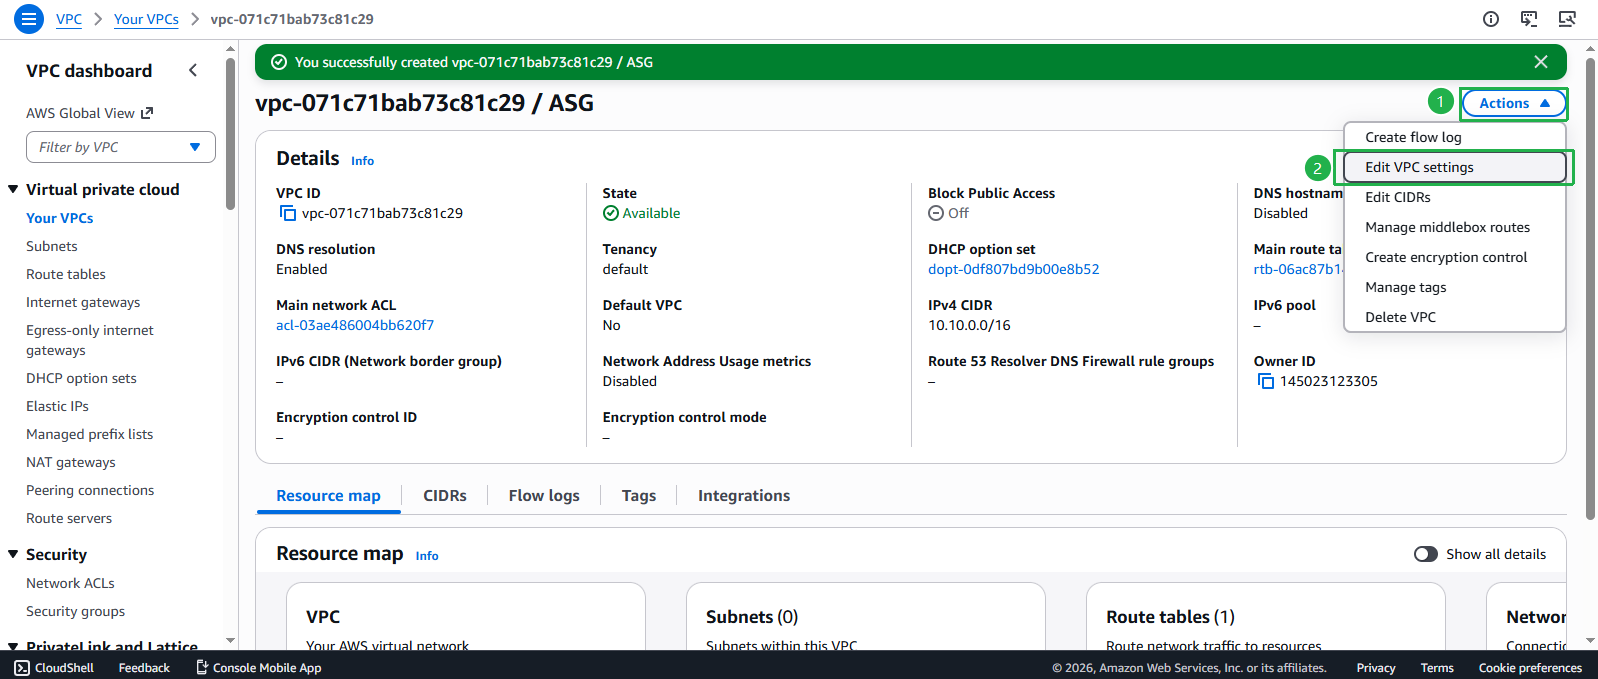
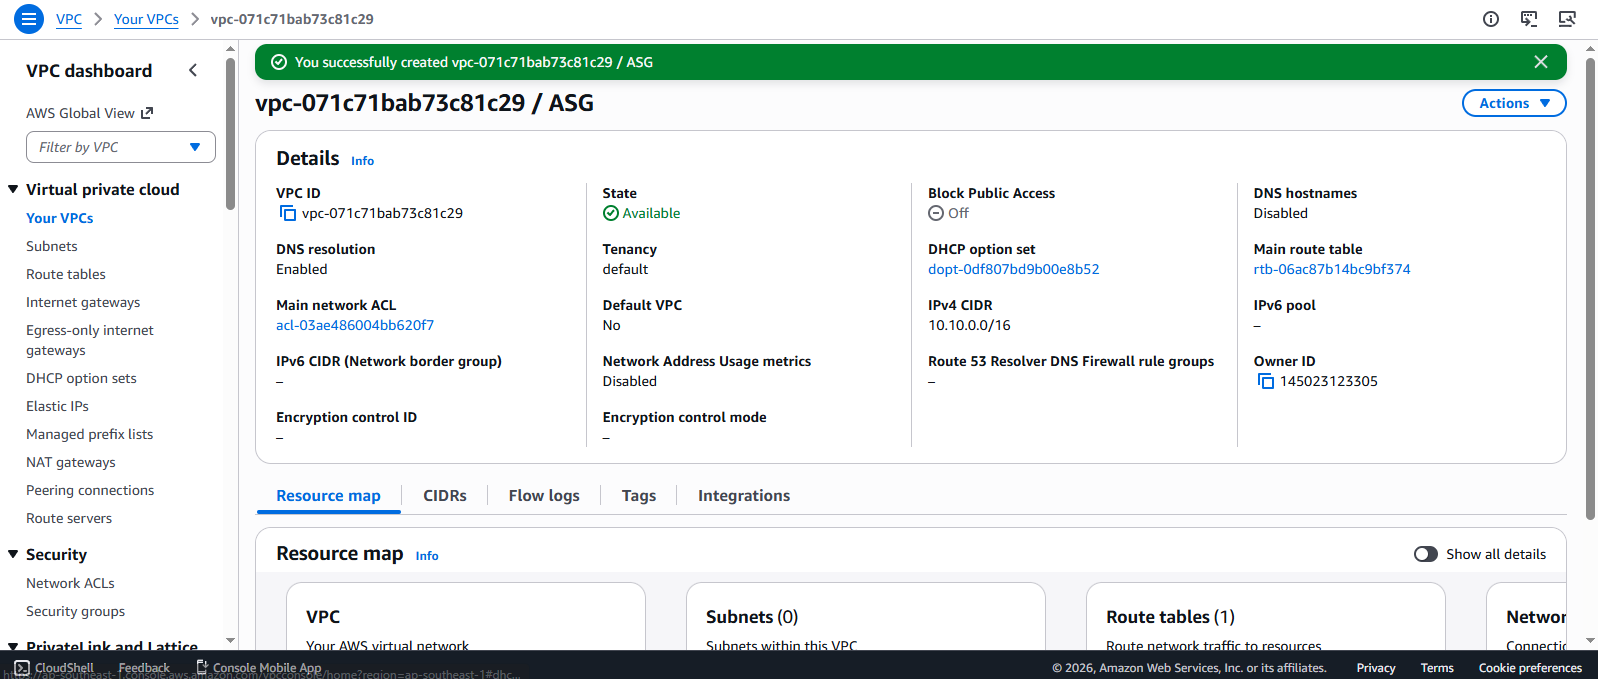
- Kiểm tra trạng thái VPC sau khi tạo
- Bạn sẽ thấy thông báo tạo thành công
- VPC mới xuất hiện trong danh sách với tên “ASG”
- Ghi nhớ VPC ID để sử dụng sau
💡 Cấu hình DNS
- Kích hoạt tính năng DNS cho VPC
- Chọn VPC vừa tạo từ danh sách
- Click Actions > Edit VPC settings
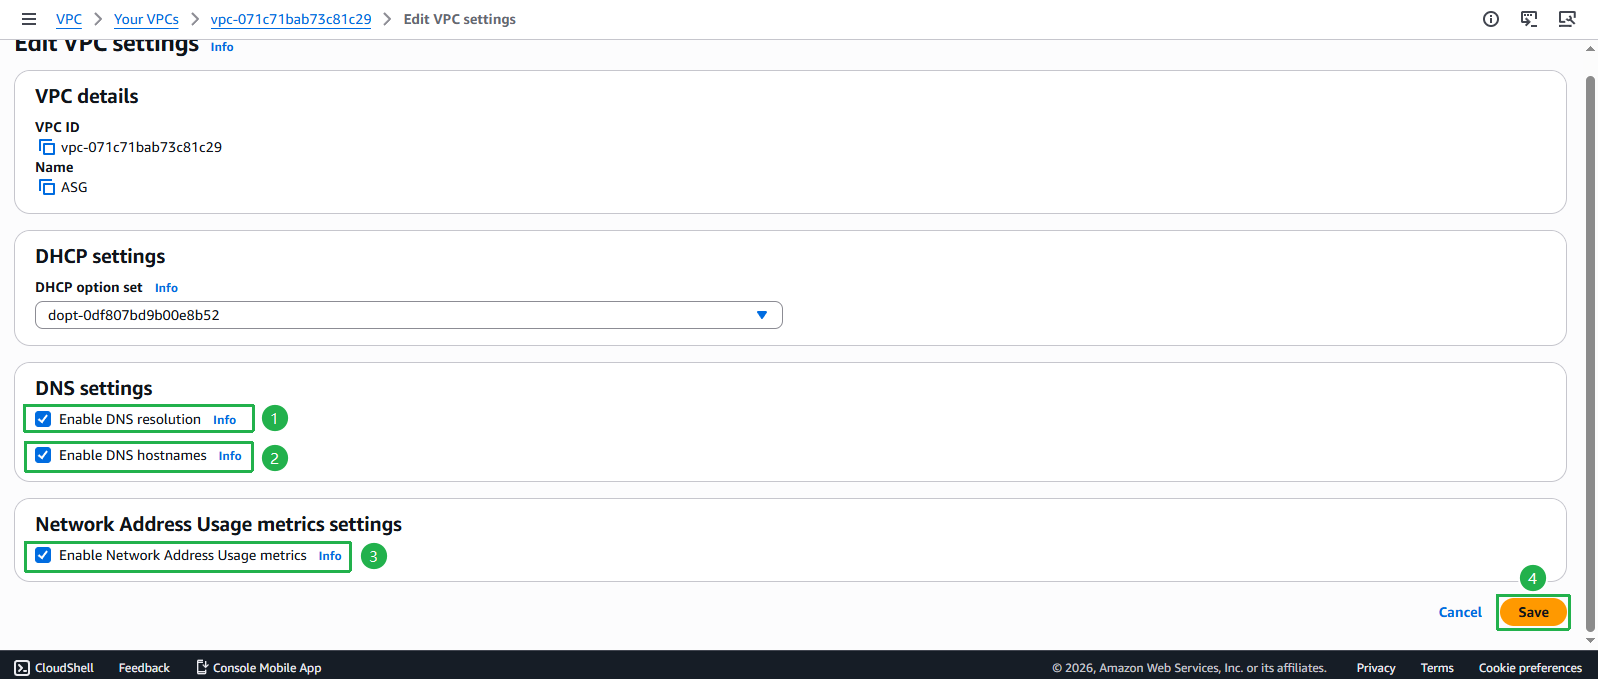
- Trong phần DNS settings, bật cả hai tùy chọn:
- Enable DNS hostnames: Cho phép instances nhận DNS hostname
- Enable DNS resolution: Kích hoạt phân giải DNS qua Amazon DNS server
- Click Save để lưu thay đổi