Tùy chỉnh AWS VPN Tunnel
Tùy chỉnh AWS VPN Tunnel
ℹ️ Tổng quan Phần này hướng dẫn cách tùy chỉnh VPN tunnel options và enable logging để giám sát hoạt động VPN.
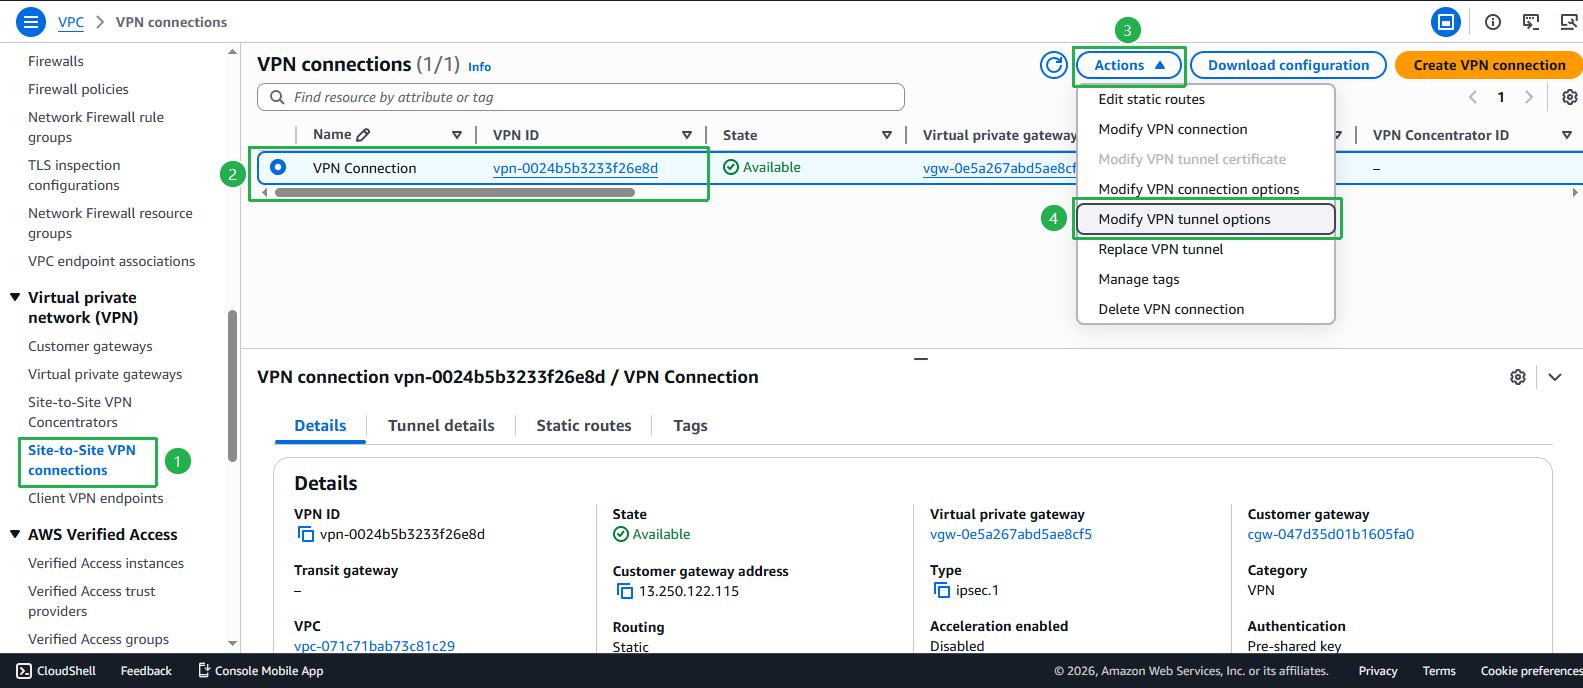
- Truy cập vào giao diện VPC
- Chọn Site-to-Site VPN Connections
- Chọn VPN vừa tạo
- Chọn Actions
- Chọn Modify VPN Tunnel Options
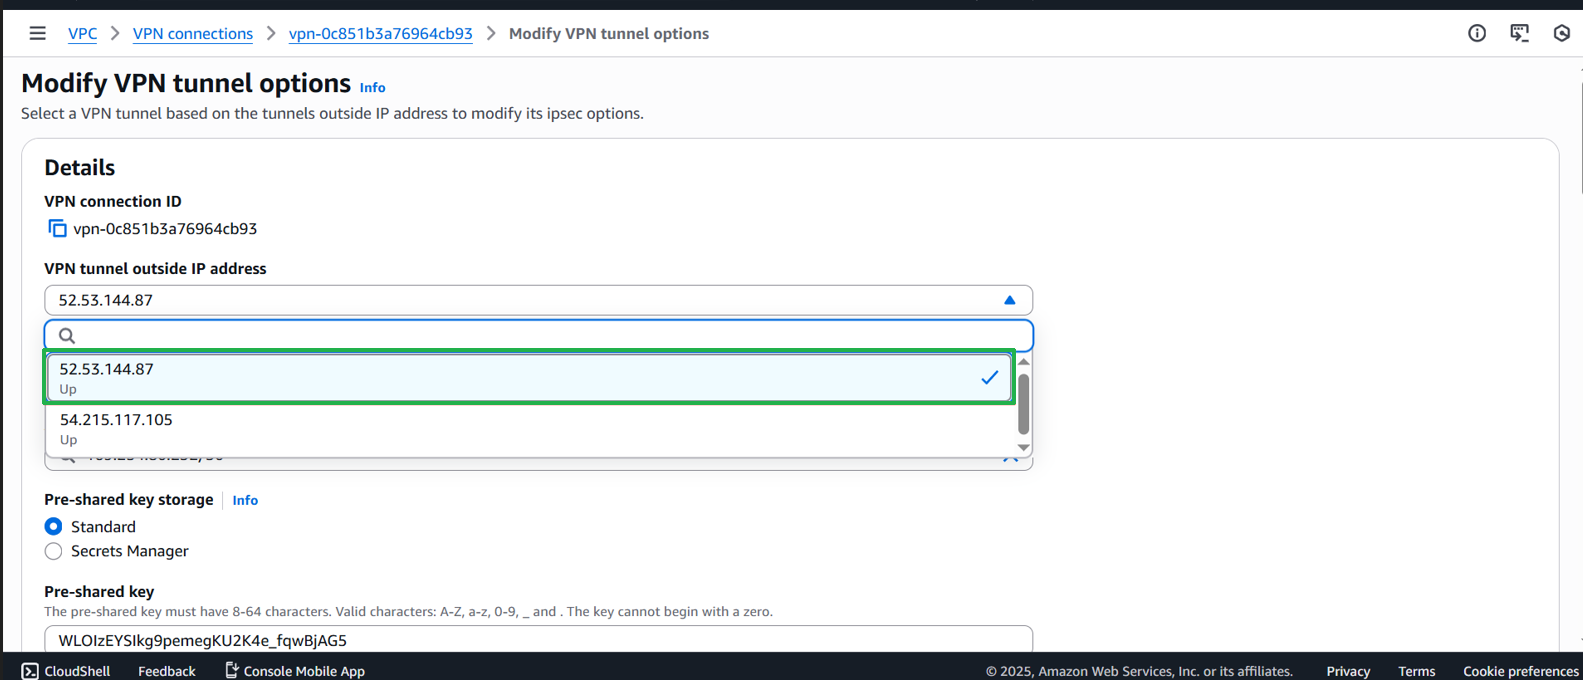
- Chọn VPN Tunnel Outside IP Address (tunnel cần modify)
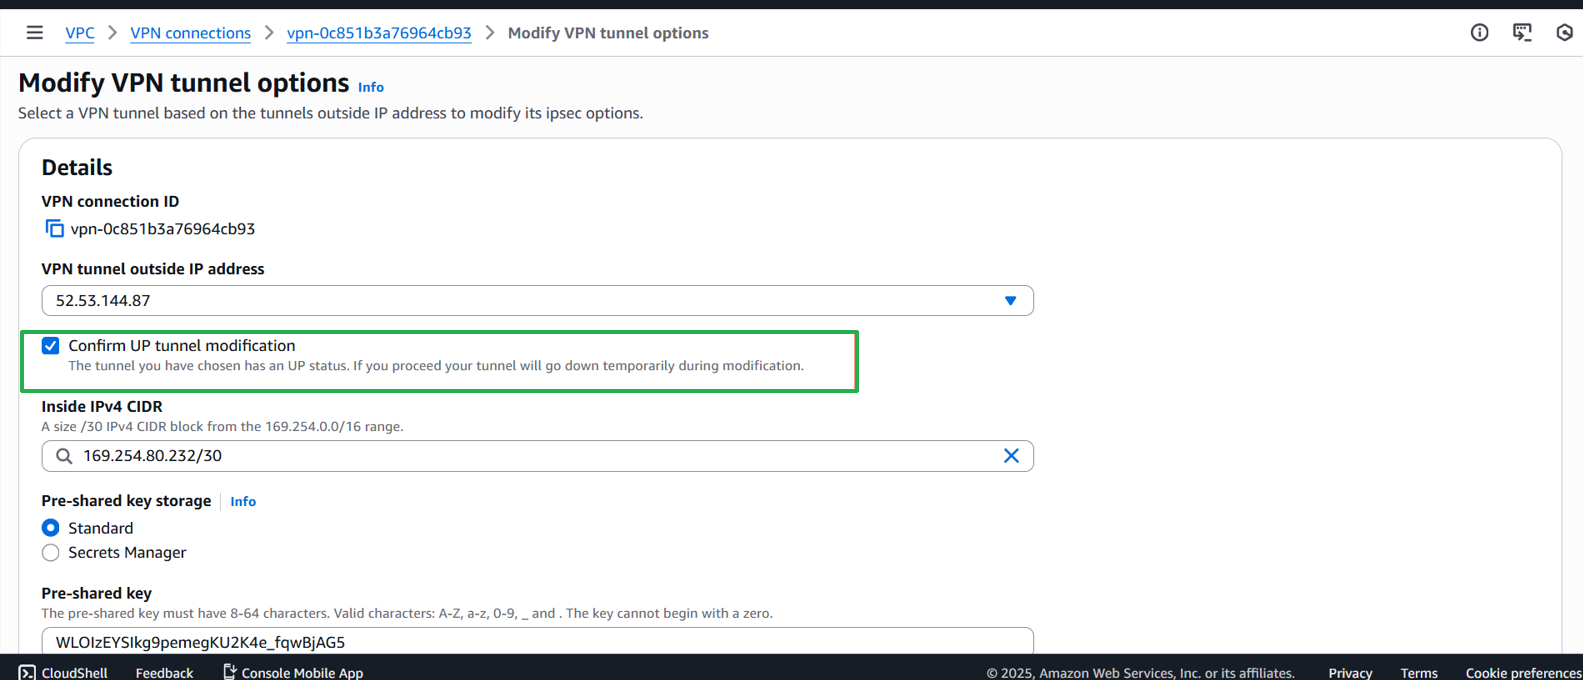
Chọn Confirm UP Tunnel Modification và giữ nguyên các thông số mặc định
💡 Lưu ý: Có thể customize các tham số như DPD timeout, IKE versions, encryption algorithms
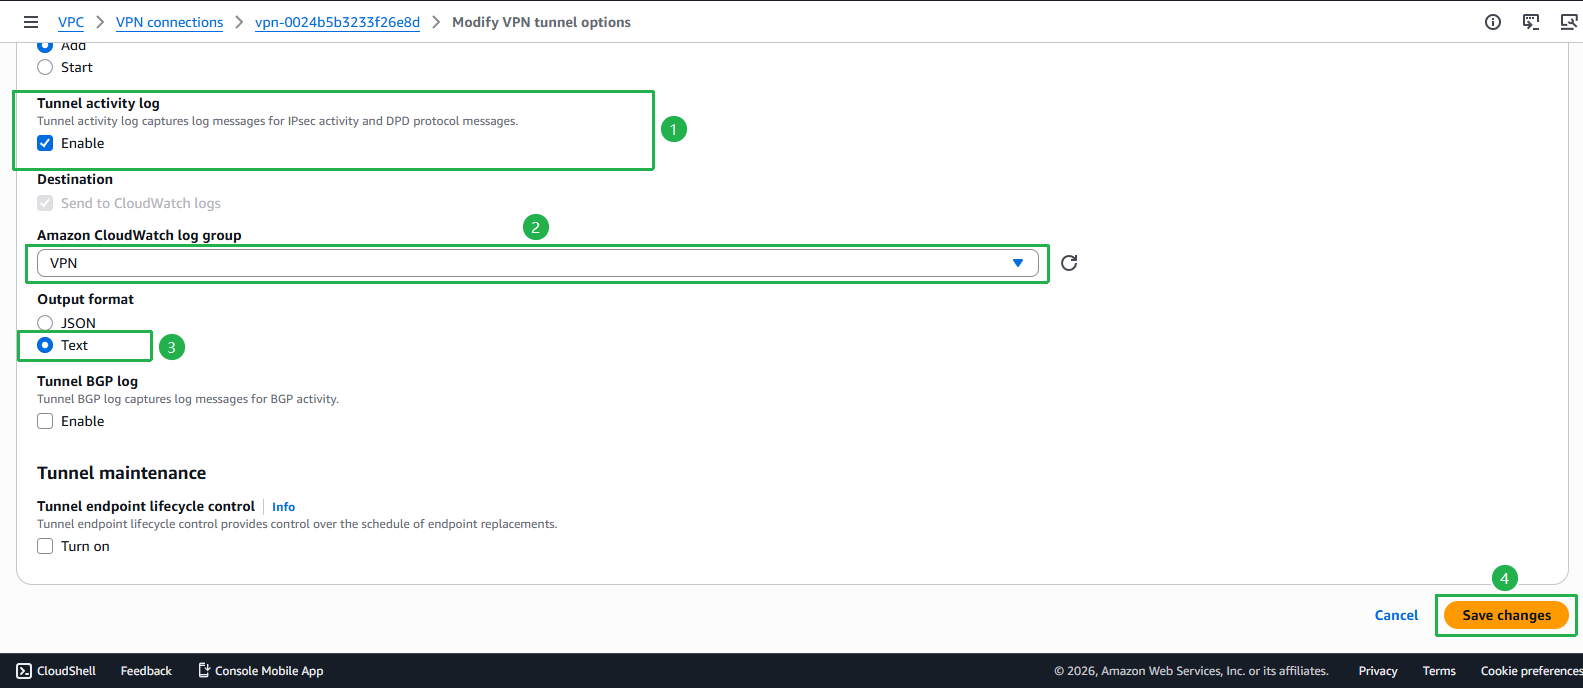
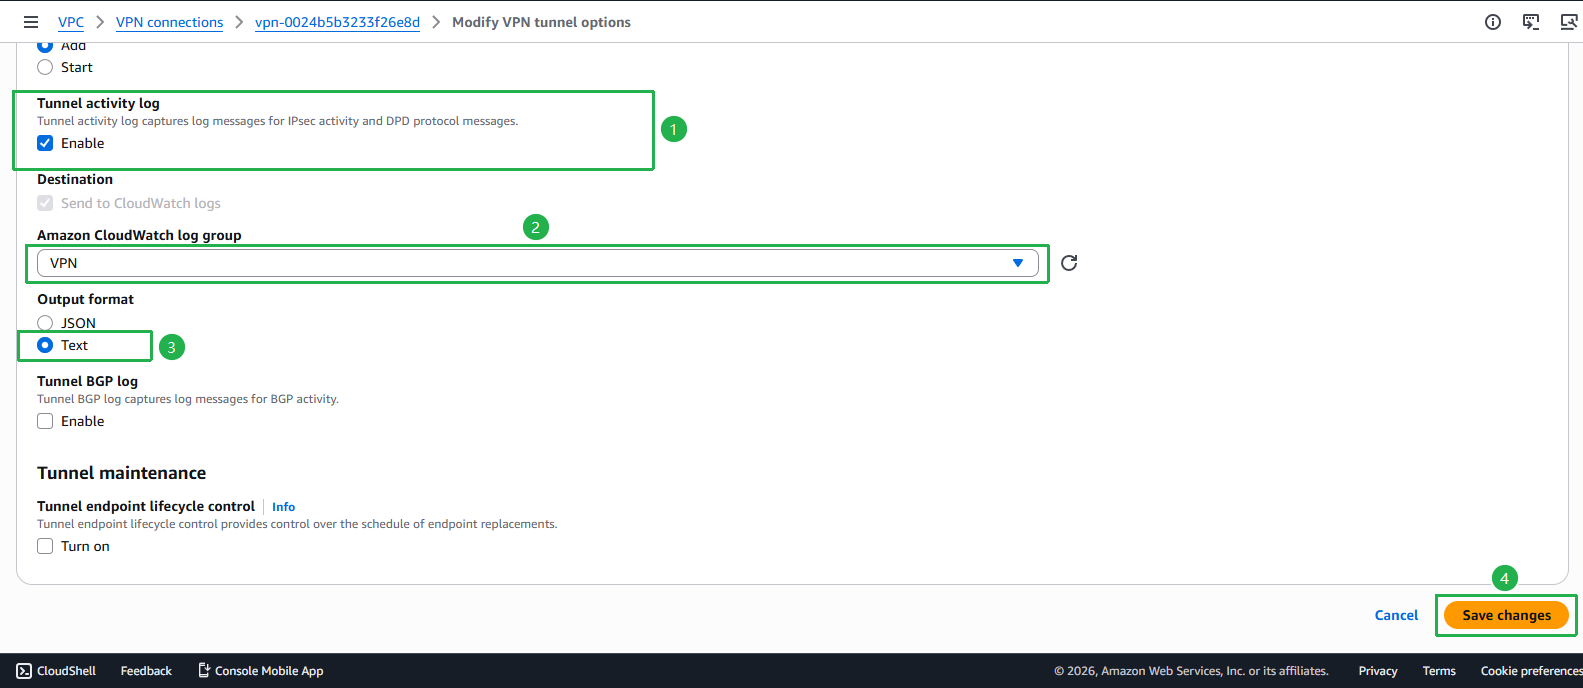
Đối với Tunnel Activity Log, chọn Enable
- Chọn Amazon CloudWatch Log Group (nếu chưa có, tạo trong CloudWatch)
- Đối với Output Format, chọn Text hoặc JSON
- Chọn Save Changes
🔍 Logging Benefits: Giúp troubleshoot, audit, và monitor VPN tunnel activity
- Truy cập vào CloudWatch
- Chọn Log Groups
- Chọn Log Streams
- Chọn một stream để xem logs
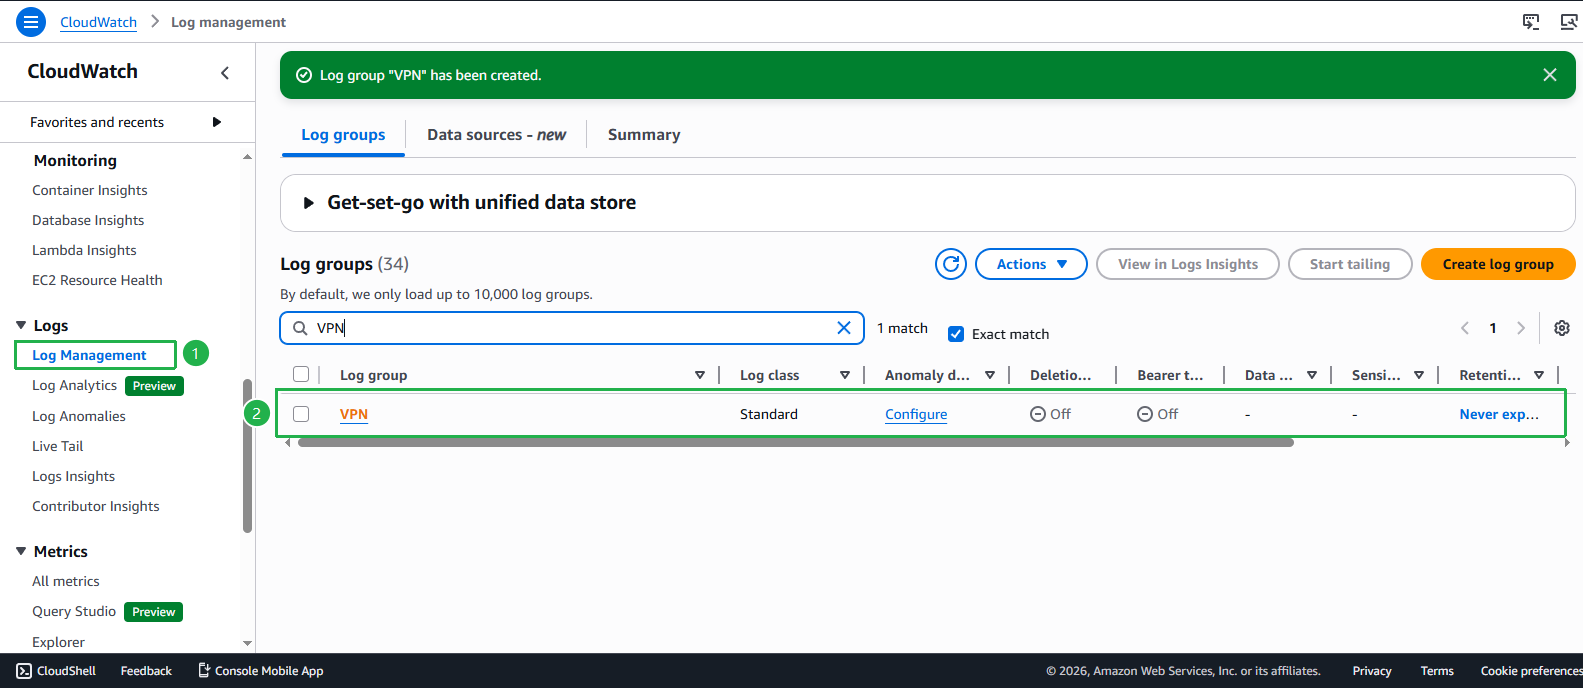
- Vào xem Log Events - chi tiết hoạt động tunnel
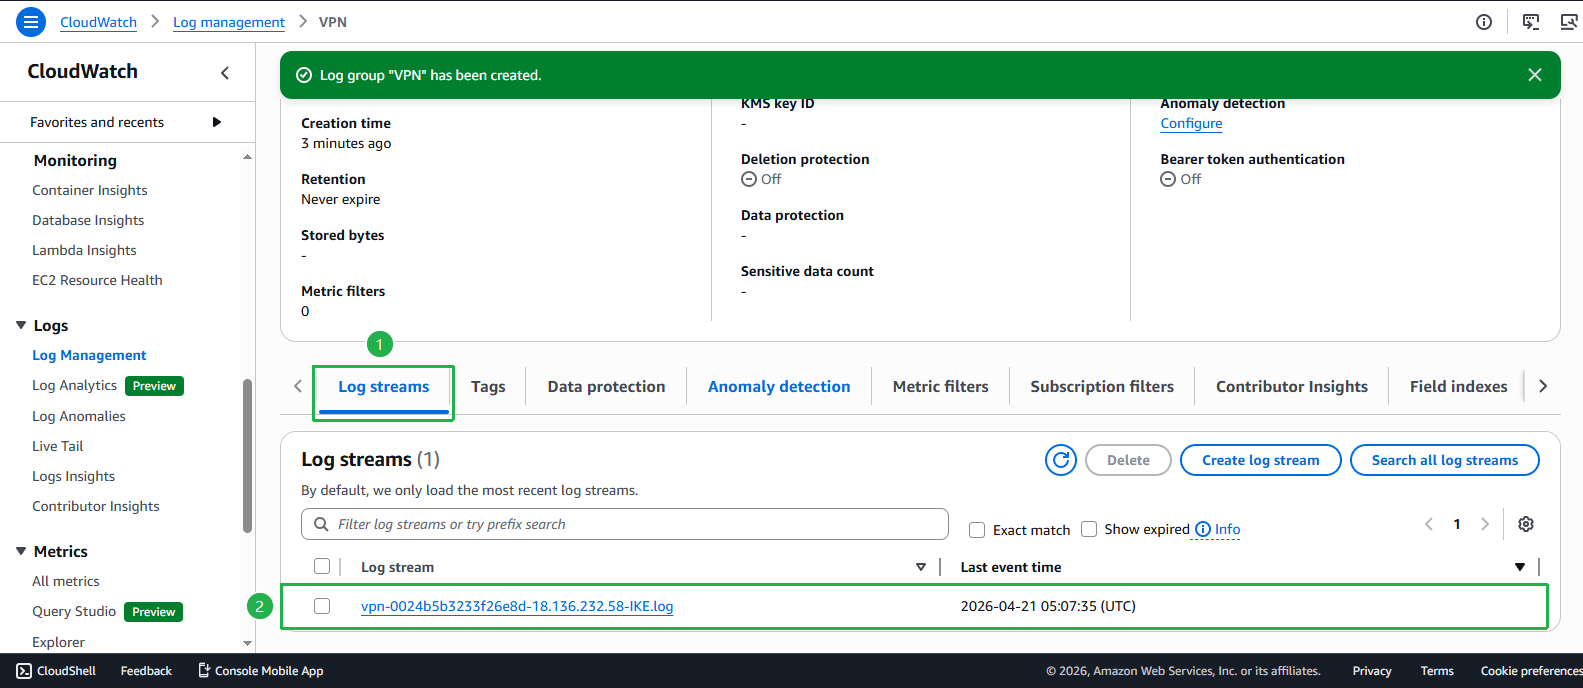
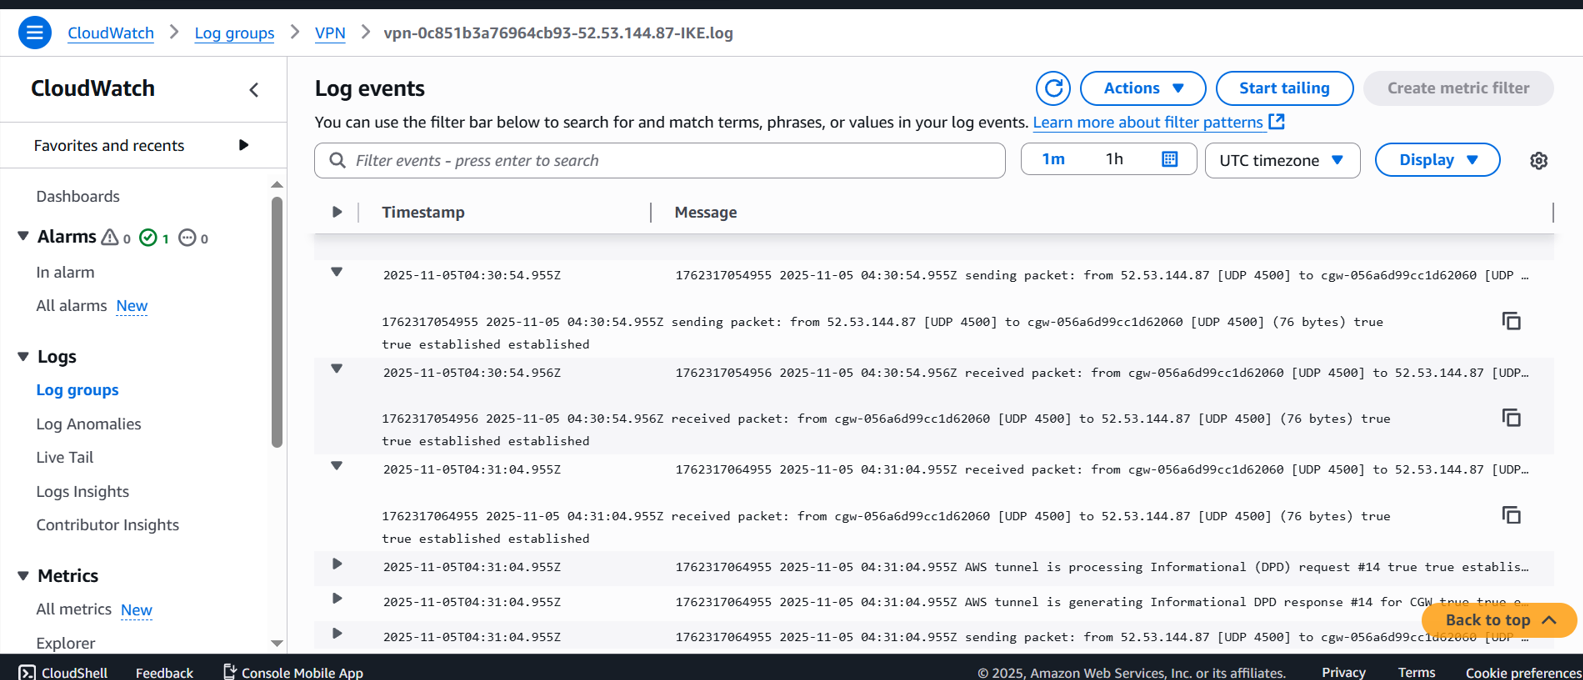
- Thực hiện tương tự với tunnel còn lại
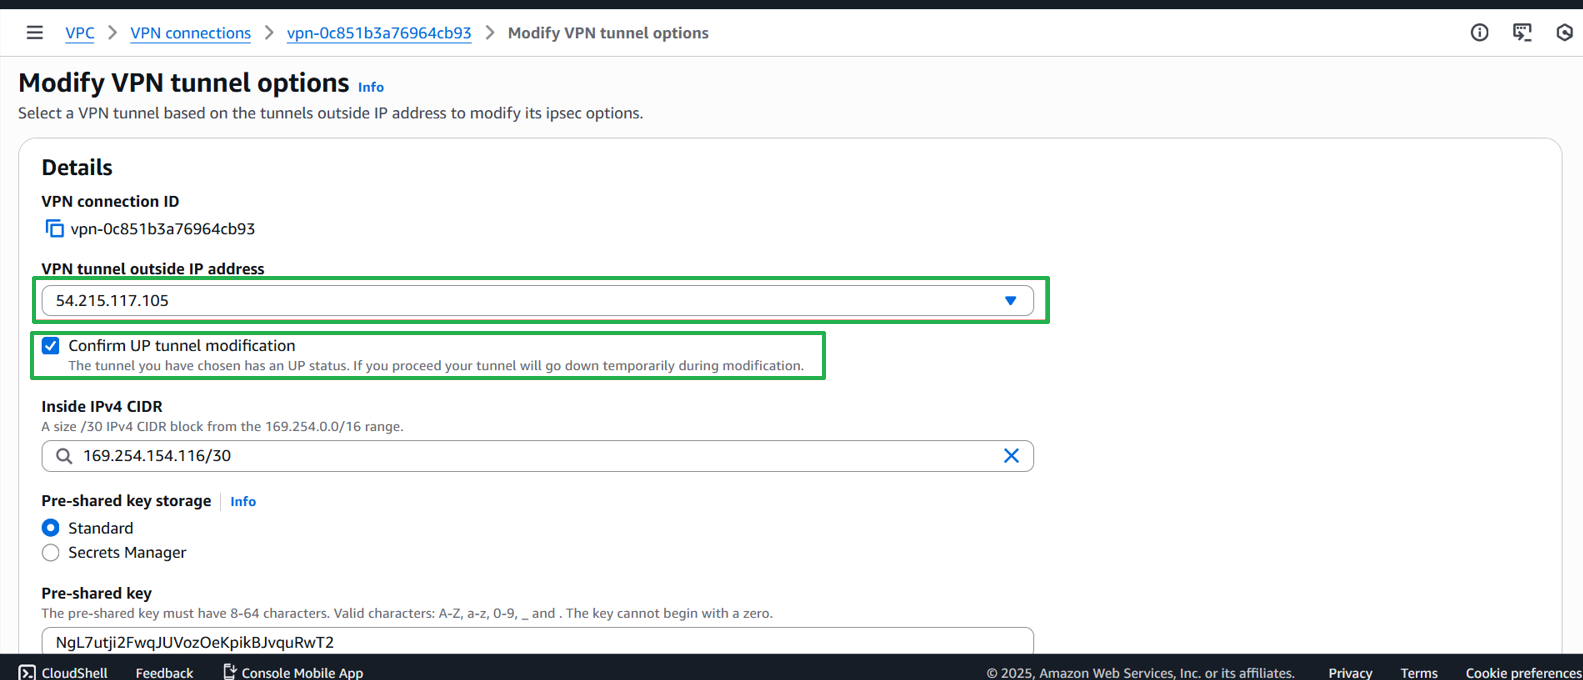
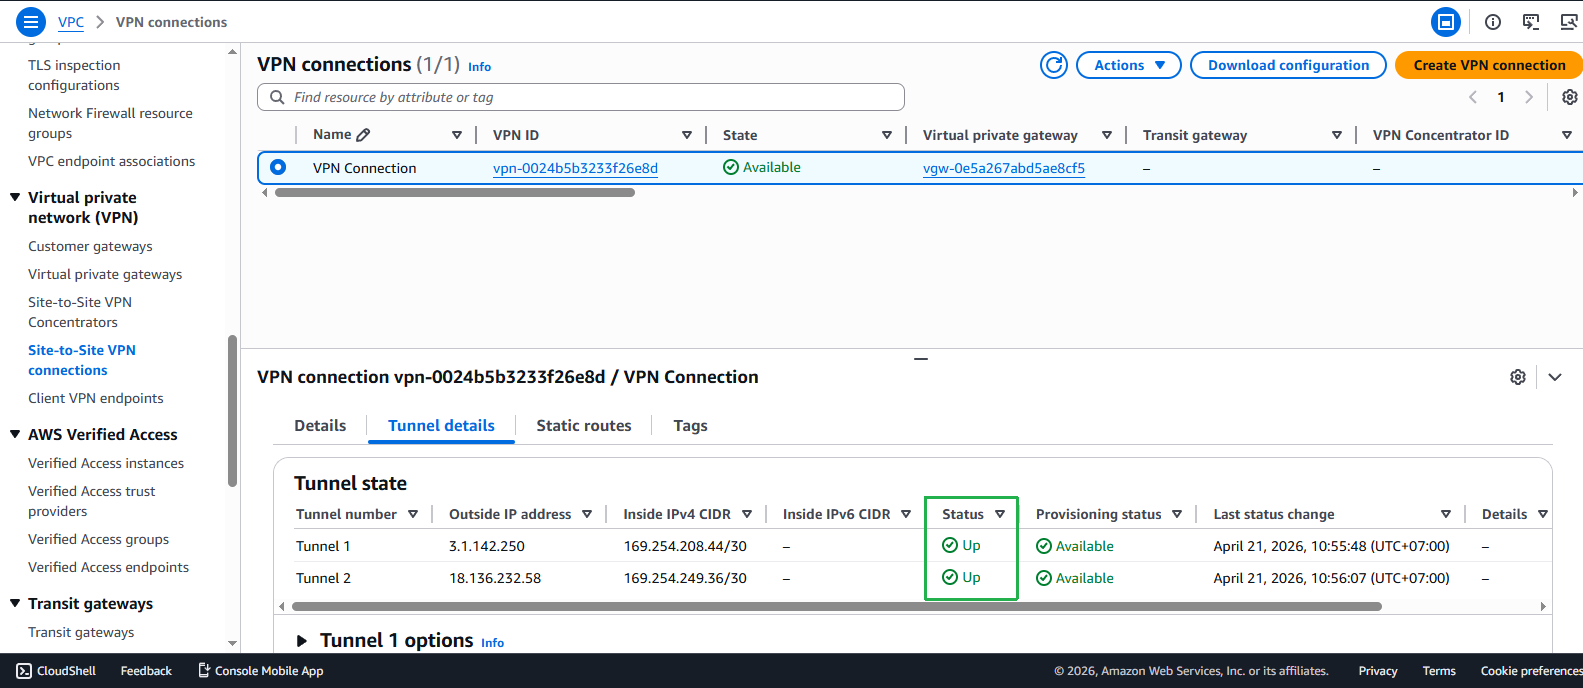
- Đảm bảo cả 2 tunnel đã UP
💡 Tunnel Options có thể tùy chỉnh:
- DPD Timeout: Dead Peer Detection timeout (default: 30s)
- IKE Versions: IKEv1 hoặc IKEv2
- Phase 1/2 Encryption: AES128, AES256, AES128-GCM-16, AES256-GCM-16
- Phase 1/2 Integrity: SHA1, SHA2-256, SHA2-384, SHA2-512
- Phase 1/2 DH Groups: 2, 14, 15, 16, 17, 18, 19, 20, 21, 22, 23, 24
- Startup Action: add (default) hoặc start
🔍 CloudWatch Logs Use Cases:
- Troubleshoot tunnel connectivity issues
- Monitor tunnel state changes
- Audit VPN activity for compliance
- Analyze traffic patterns
- Alert on tunnel failures
⚠️ Thông tin quan trọng: Đảm bảo rằng cả hai tunnel đều hoạt động bình thường để duy trì kết nối an toàn và high availability giữa AWS và môi trường on-premise.
✅ Hoàn thành: VPN tunnels đã được cấu hình logging và monitoring!