Dọn dẹp tài nguyên
Dọn dẹp tài nguyên
ℹ️ Thông tin quan trọng: Để tránh phát sinh chi phí không mong muốn, chúng ta cần xóa tất cả tài nguyên đã tạo trong bài lab theo thứ tự phù hợp. Việc xóa theo đúng thứ tự sẽ giúp tránh các lỗi phụ thuộc giữa các tài nguyên.
💰 Lưu ý về chi phí:
- NAT Gateway: ~$0.045/giờ + $0.045/GB data processed
- Elastic IP không sử dụng: ~$0.005/giờ
- EC2 instances: Phụ thuộc vào instance type
- VPN Connection: ~$0.05/giờ
Thứ tự xóa tài nguyên
Để tránh lỗi phụ thuộc, xóa theo thứ tự sau:
- ✅ EC2 Instances
- ✅ NAT Gateways
- ✅ Elastic IP Addresses
- ✅ VPC Endpoints
- ✅ VPN Connections
- ✅ Virtual Private Gateways
- ✅ Customer Gateways
- ✅ VPCs (cuối cùng)
Bước 1: Terminate các EC2 Instance
- Truy cập Amazon EC2 console
- Vào EC2 Console
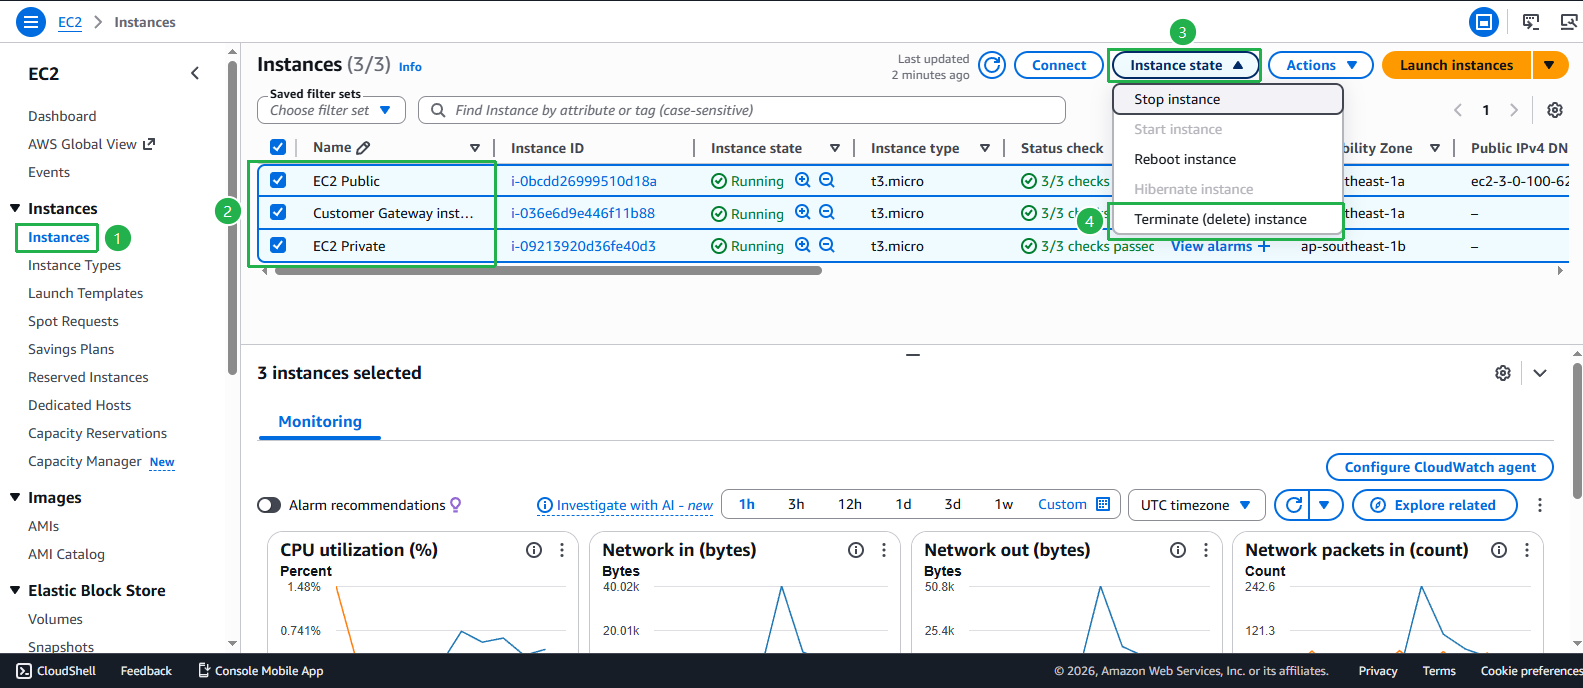
- Trên thanh điều hướng bên trái, chọn Instances
- Chọn tất cả EC2 Instance liên quan tới bài lab:
- EC2 Public
- EC2 Private
- EC2 Customer Gateway (nếu có)
- Click Instance state
- Chọn Terminate instance
- Xác nhận terminate
- Đọc cảnh báo về việc mất dữ liệu
- Click Terminate để xác nhận
⚠️ Cảnh báo: Khi terminate EC2 instance, tất cả dữ liệu trên instance store volumes sẽ bị mất vĩnh viễn. Đảm bảo bạn đã sao lưu dữ liệu quan trọng trước khi thực hiện bước này. EBS volumes có thể được giữ lại nếu cấu hình “Delete on Termination” bị tắt.
Bước 2: Xóa NAT Gateway
ℹ️ Thông tin: AWS sẽ tiếp tục tính phí cho NAT Gateway ($0.045/giờ) cho đến khi bạn xóa chúng. Elastic IP không được sử dụng cũng bị tính phí ($0.005/giờ).
- Xóa NAT Gateway
- Truy cập VPC Console
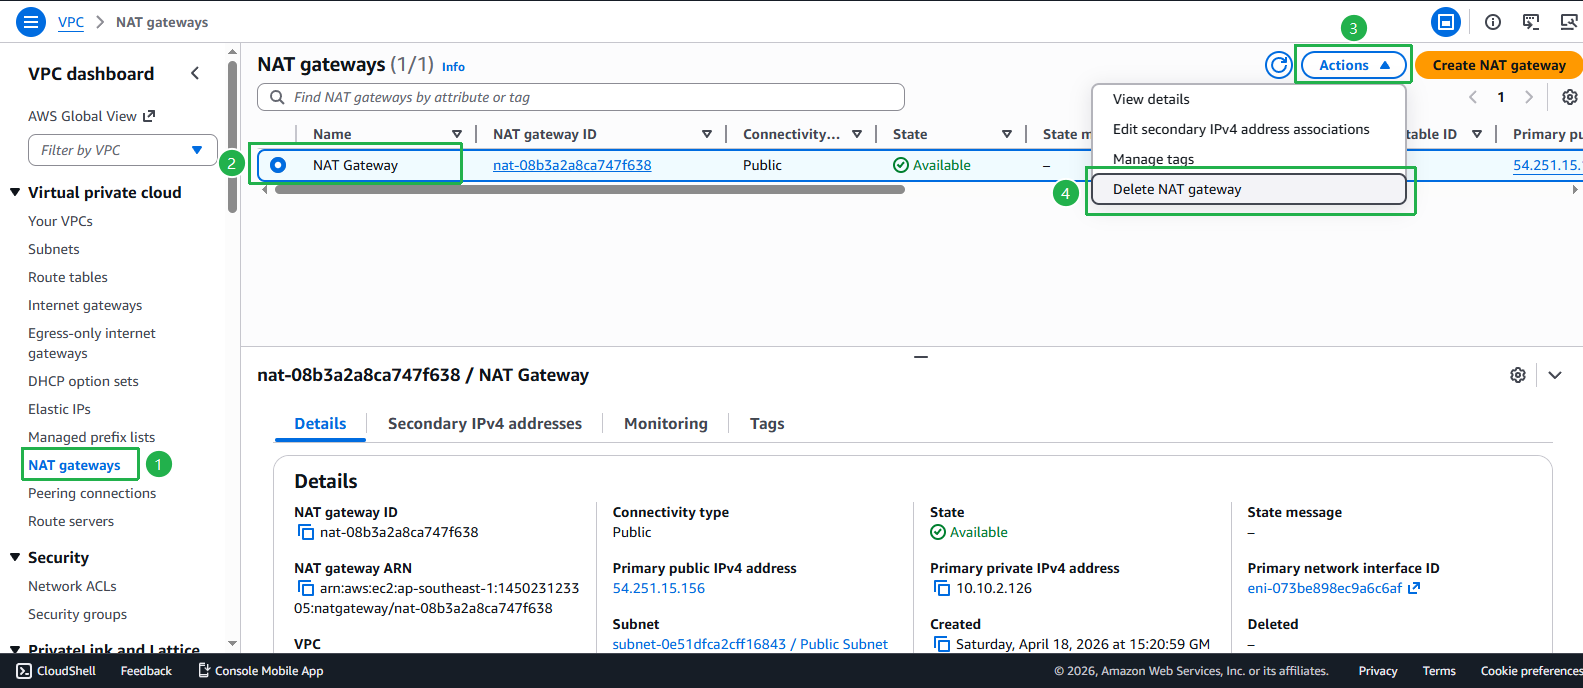
- Trên thanh điều hướng bên trái, chọn NAT Gateways
- Chọn tất cả NAT Gateway đã tạo (NAT-Gateway, NAT-Gateway-AZ1a, NAT-Gateway-AZ1b)
- Click Actions
- Chọn Delete NAT gateway
- Xác nhận xóa NAT Gateway
- Nhập “delete” vào ô xác nhận
- Click Delete để xác nhận xóa NAT Gateway
- Đợi vài phút để NAT Gateway chuyển sang trạng thái “Deleted”
⏱️ Lưu ý: NAT Gateway có thể mất 5-10 phút để xóa hoàn toàn. Đợi cho đến khi trạng thái chuyển sang “Deleted” trước khi tiếp tục.
Bước 3: Release Elastic IP Address
- Release Elastic IP
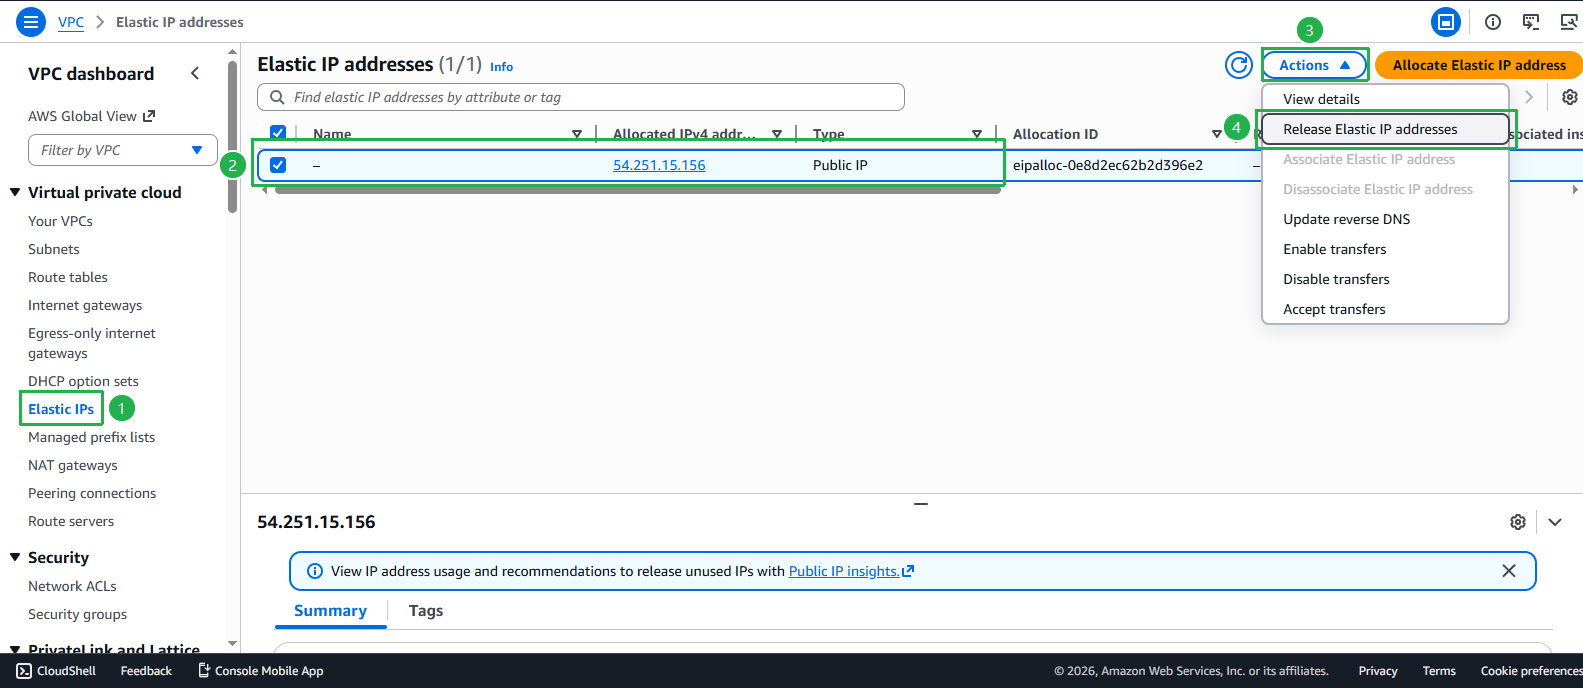
- Trong VPC Console, chọn Elastic IPs từ menu bên trái
- Chọn tất cả Elastic IP Address đã tạo
- Click Actions
- Chọn Release Elastic IP addresses
- Xác nhận release
- Click Release để xác nhận
- Elastic IP sẽ được trả lại cho AWS pool
💡 Pro Tip: Luôn kiểm tra trang Elastic IPs sau khi xóa các tài nguyên khác để đảm bảo không còn EIP nào đang bị tính phí mà không được sử dụng. Bạn có thể filter theo “Allocated” để tìm các EIP chưa được release.
Bước 4: Xóa VPC Endpoints
- Xóa VPC Endpoints
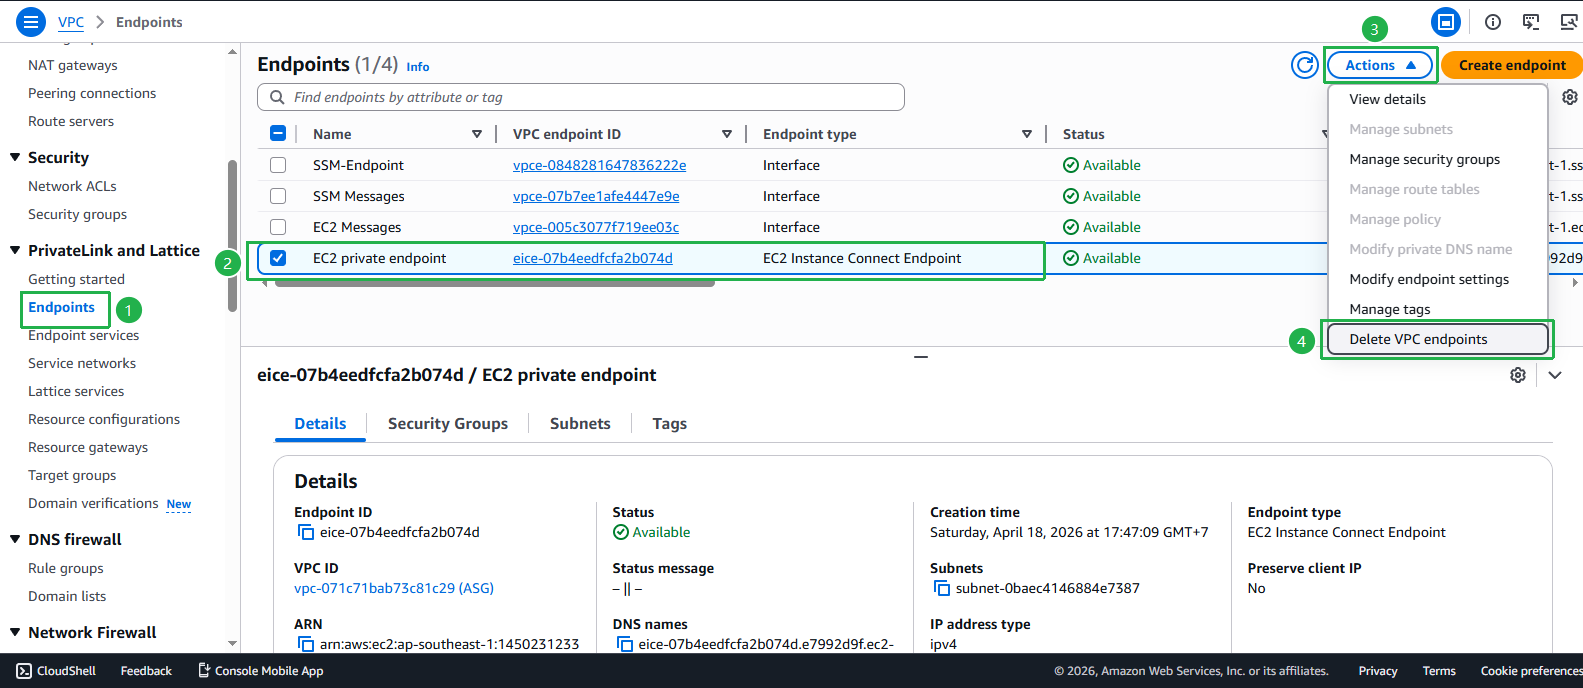
- Trong VPC Console, chọn Endpoints từ menu bên trái
- Chọn tất cả VPC Endpoints đã tạo:
- SSM-Endpoint
- SSM Messages Endpoint
- EC2 Messages Endpoint
- Click Actions
- Chọn Delete VPC endpoints
- Xác nhận xóa
- Nhập “delete” vào ô xác nhận
- Click Delete để xác nhận
Bước 5: Xóa các tài nguyên VPN (nếu có)
ℹ️ Thông tin: Nếu bạn đã tạo VPN Site-to-Site connection, các tài nguyên VPN cần được xóa theo thứ tự phù hợp để tránh lỗi phụ thuộc.
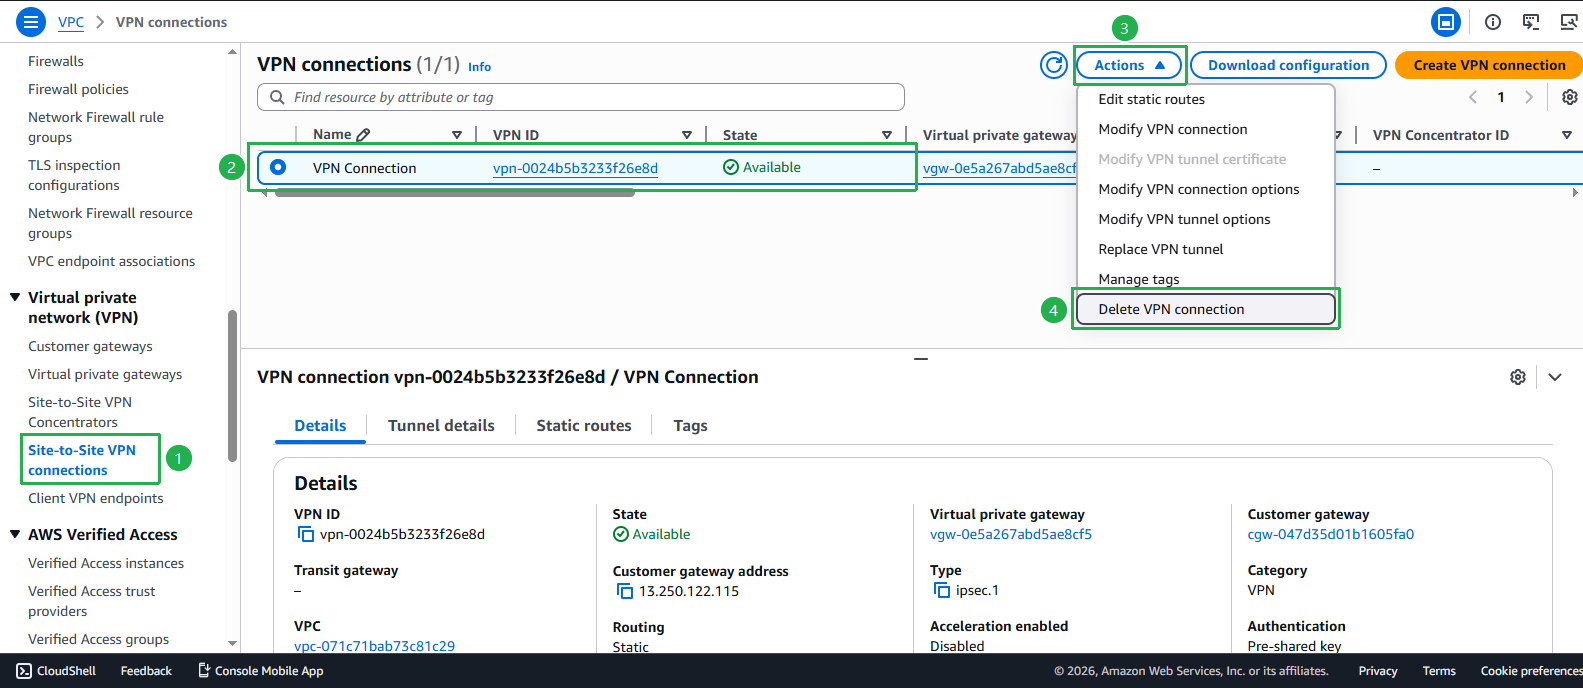
- Xóa VPN Site-to-Site Connection
- Trong VPC Console, chọn Site-to-Site VPN Connections
- Chọn VPN connection đã tạo
- Click Actions > Delete
- Xác nhận xóa
⏱️ Lưu ý: Đợi VPN connection bị xóa hoàn toàn trước khi tiếp tục (có thể mất 2-5 phút).
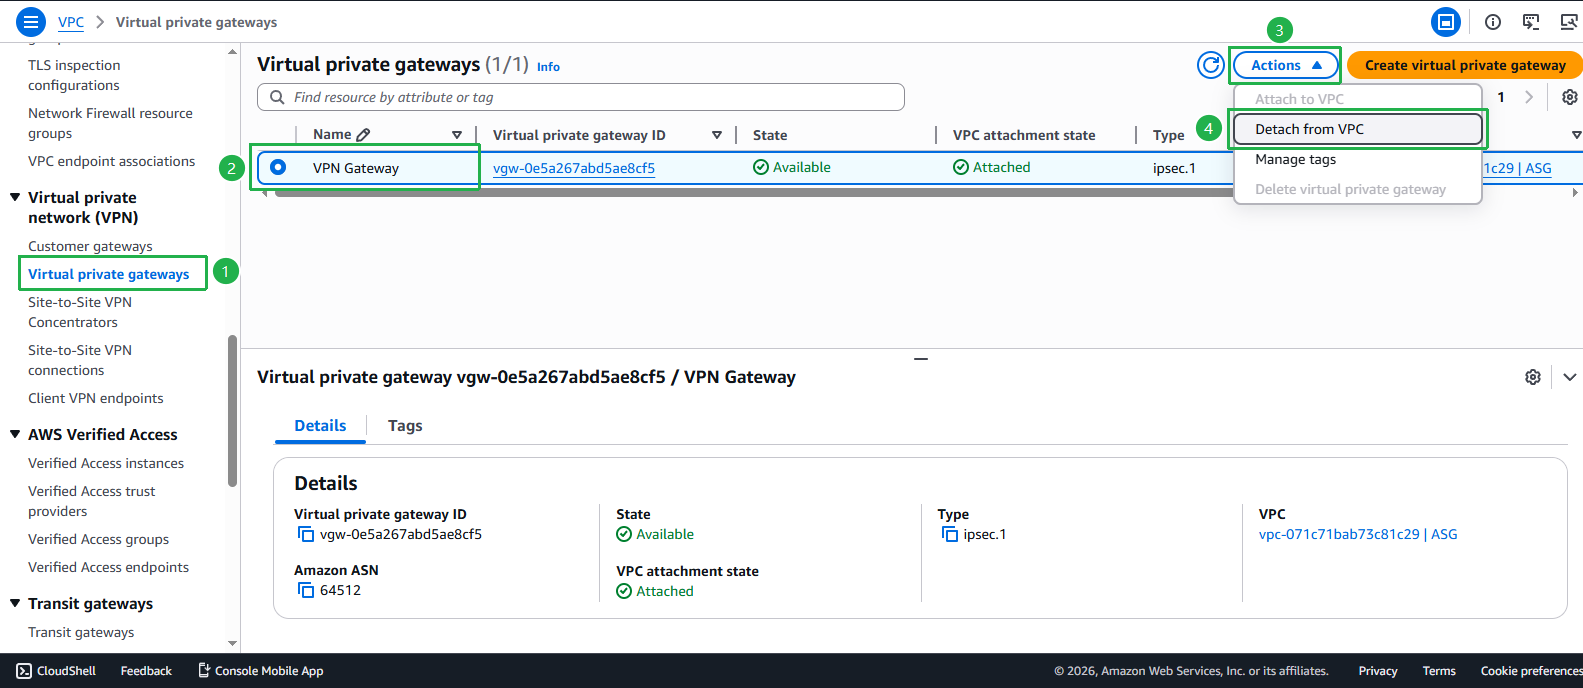
- Detach và xóa Virtual Private Gateway
- Chọn Virtual Private Gateways
- Chọn Virtual Private Gateway đã tạo
- Click Actions > Detach from VPC
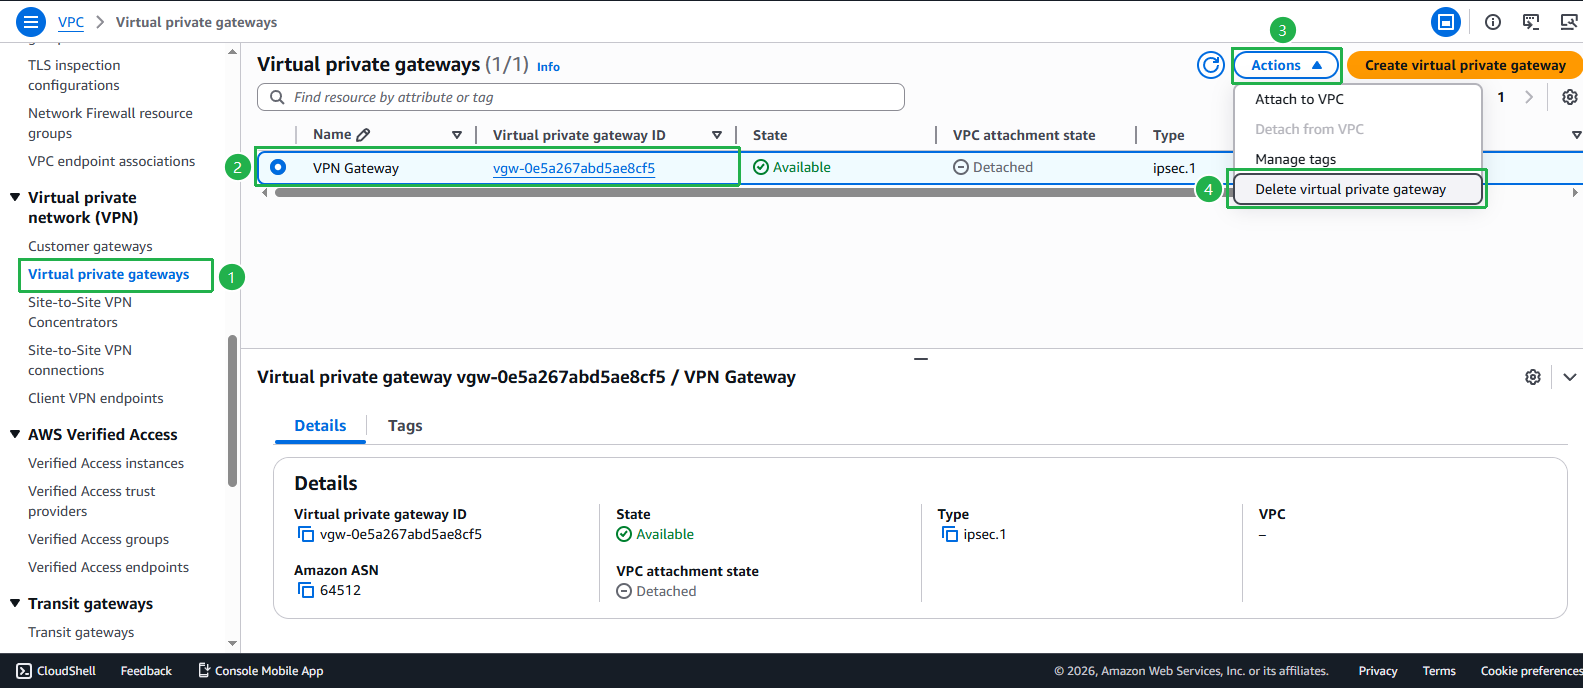
- Đợi detach hoàn tất
- Click Actions > Delete virtual private gateway
- Xác nhận xóa
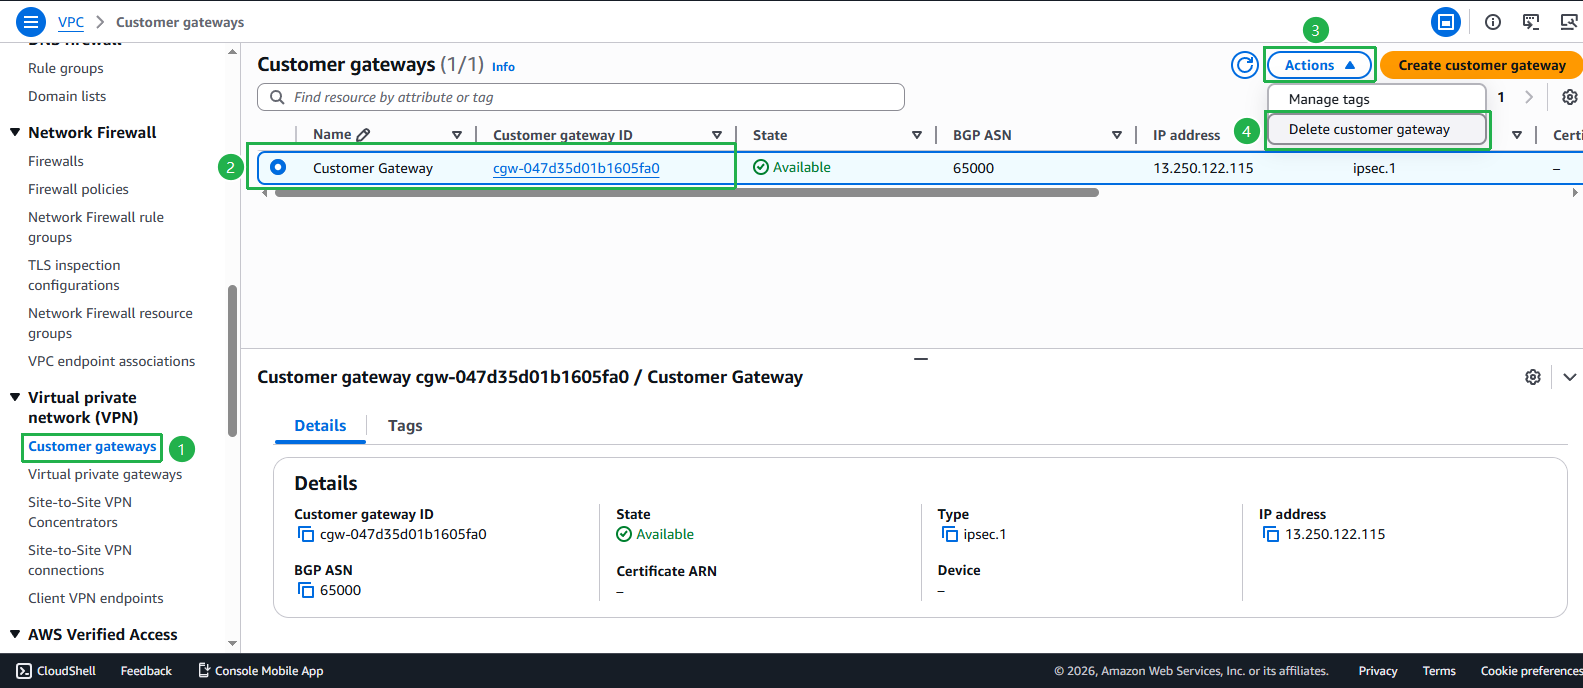
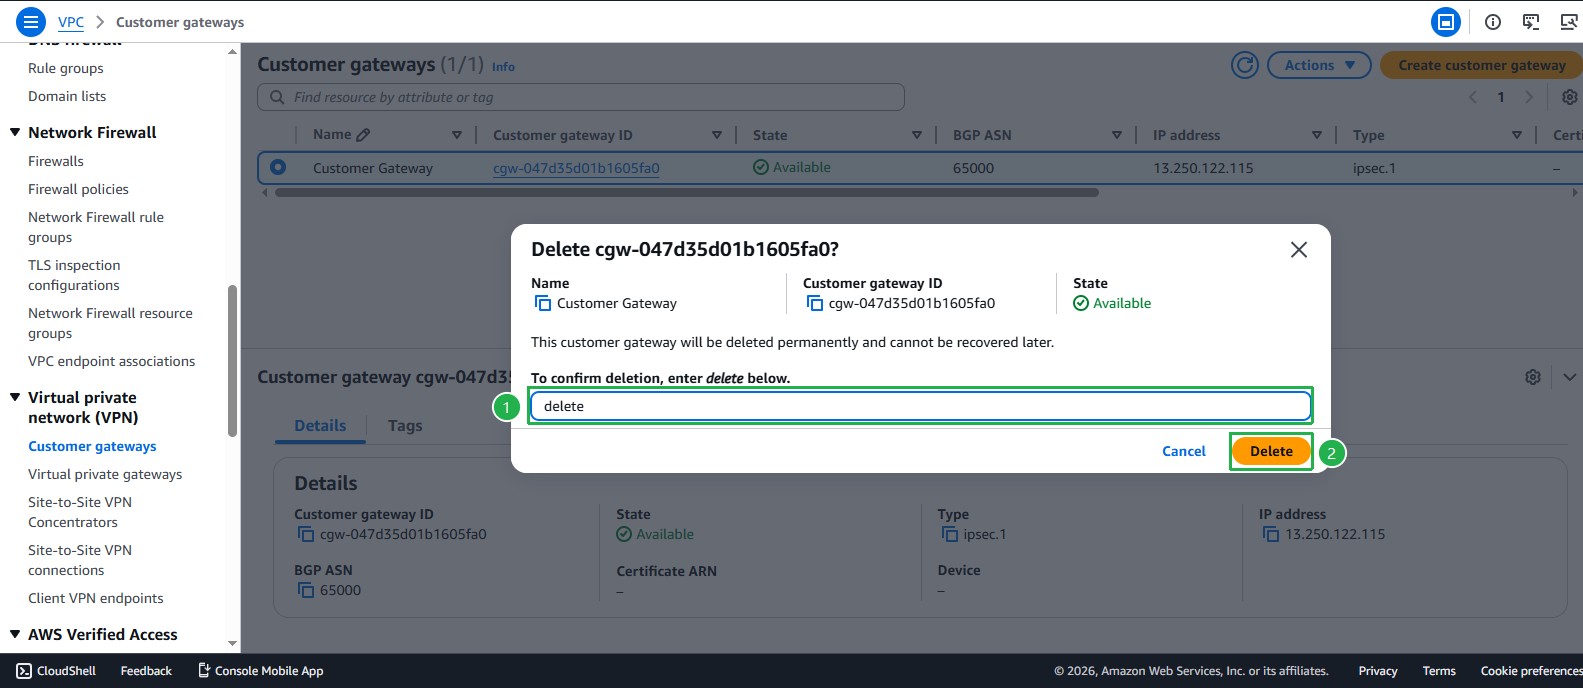
- Xóa Customer Gateway
- Chọn Customer Gateways
- Chọn Customer Gateway đã tạo
- Click Actions > Delete customer gateway
- Xác nhận xóa
Bước 6: Xóa VPC
⚠️ Quan trọng: Trước khi xóa VPC, đảm bảo tất cả tài nguyên phụ thuộc đã được xóa (EC2, NAT Gateway, VPC Endpoints, VPN resources).
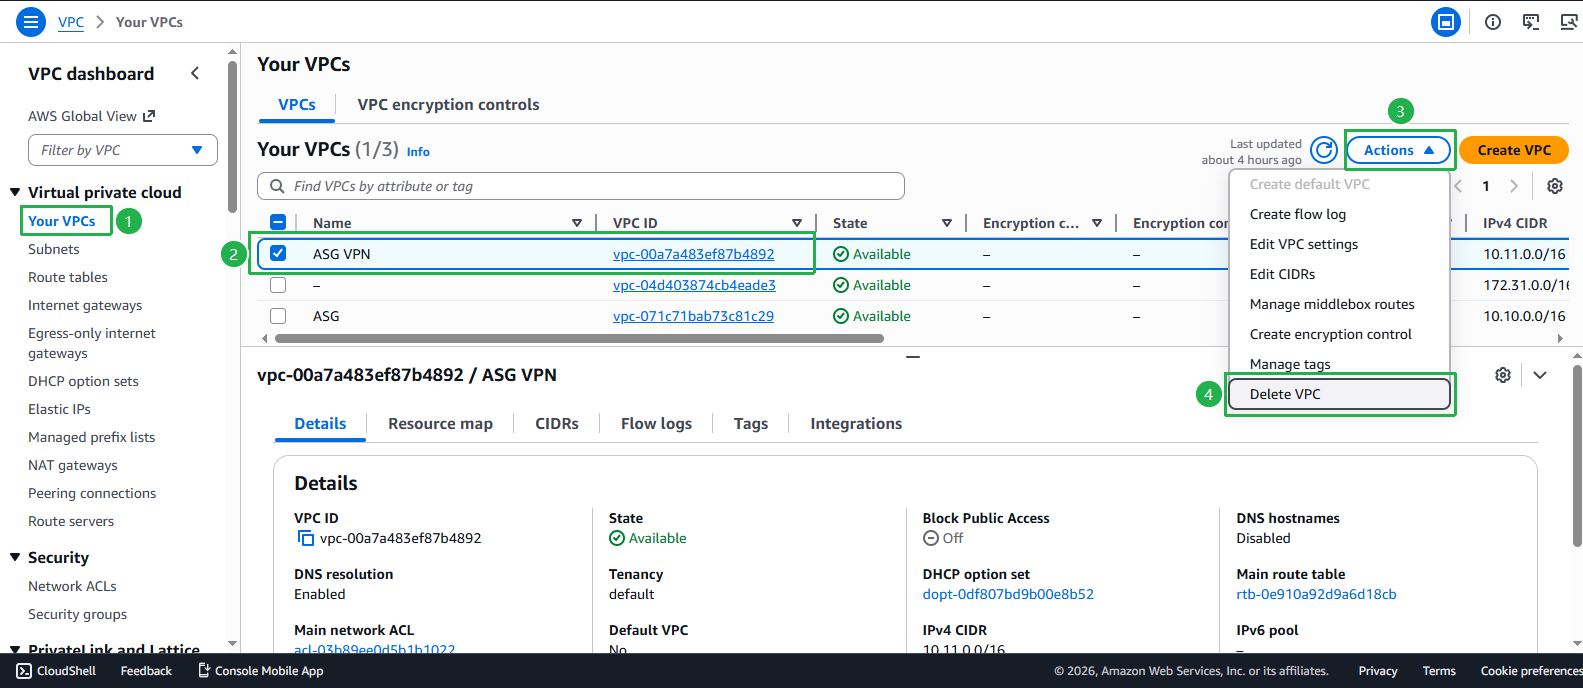
- Xóa VPC ASG VPN (nếu có)
- Trong VPC Console, chọn Your VPCs
- Chọn VPC ASG VPN (10.11.0.0/16)
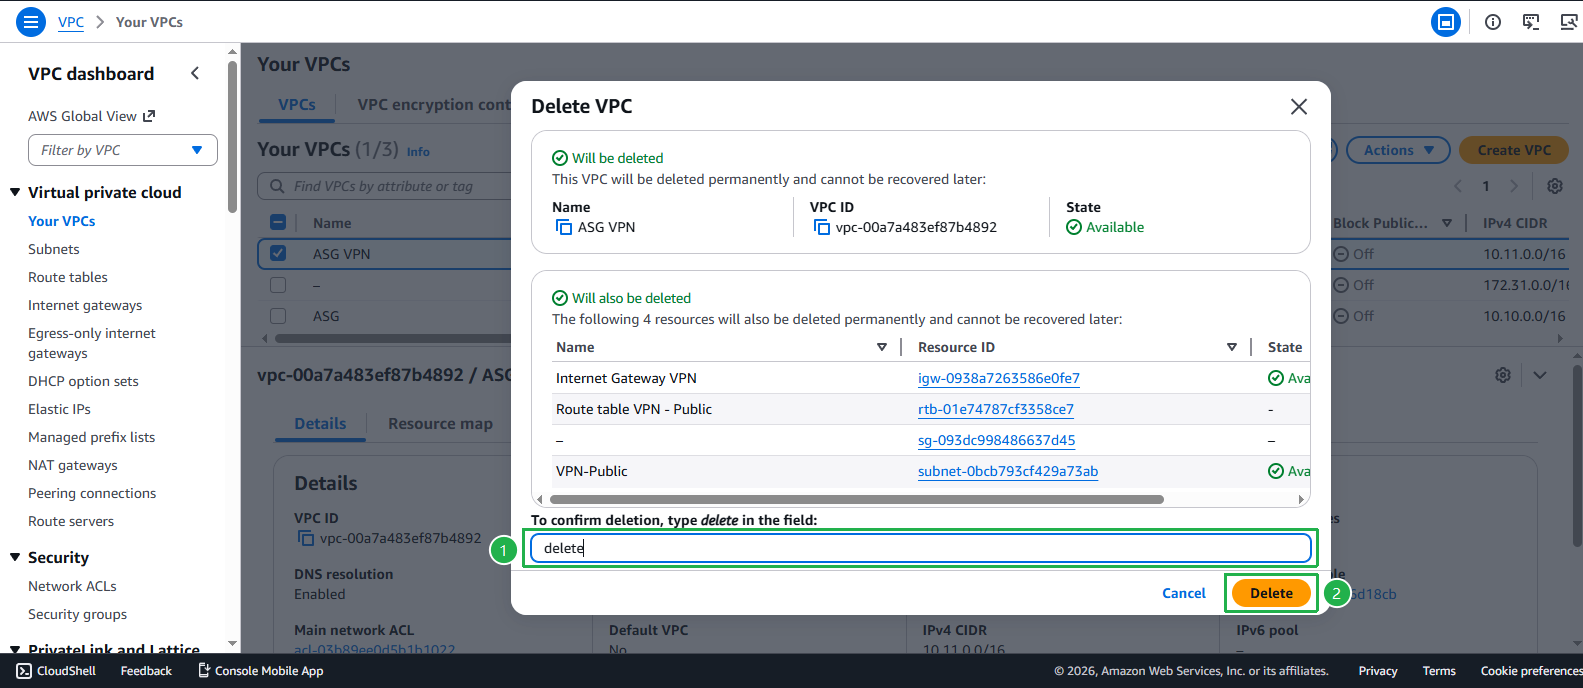
- Click Actions > Delete VPC
- Nhập “delete” để xác nhận
- Click Delete
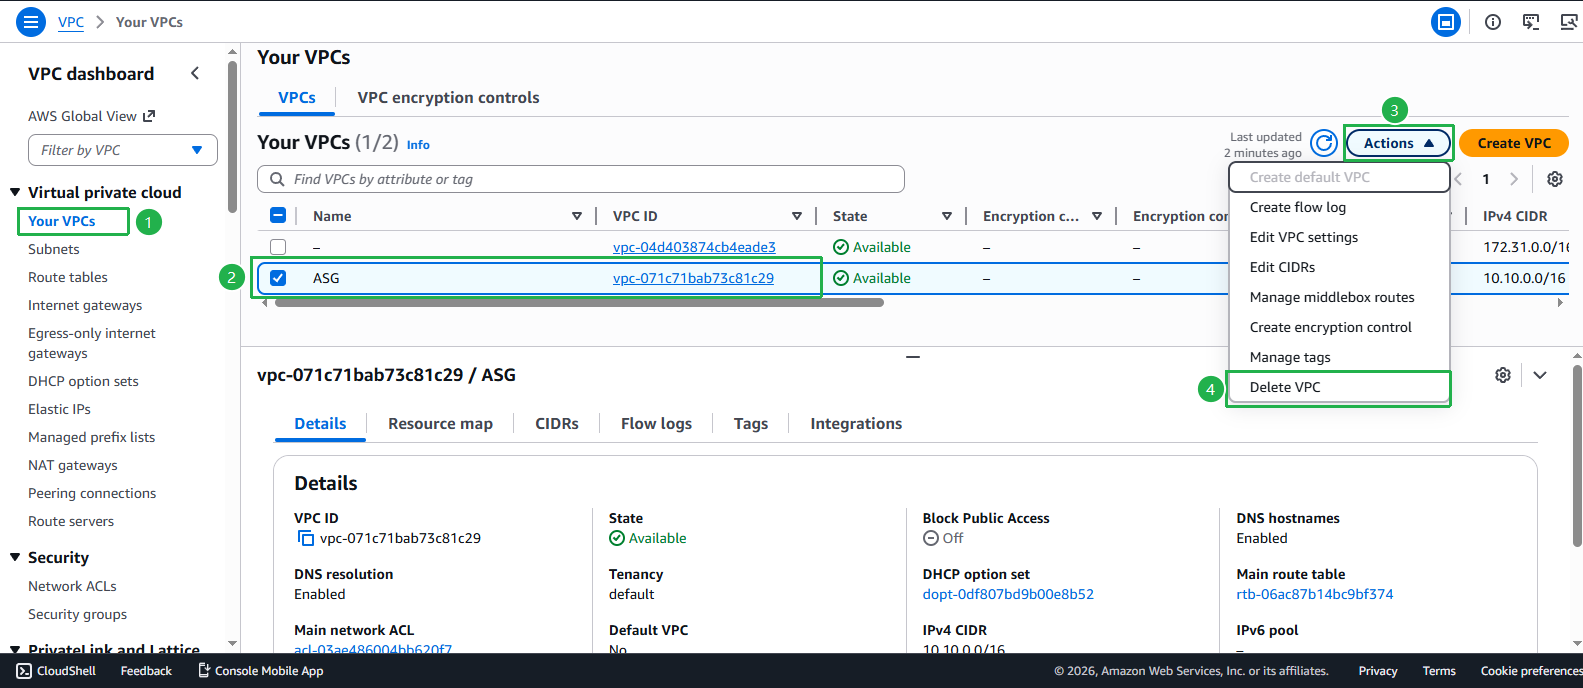
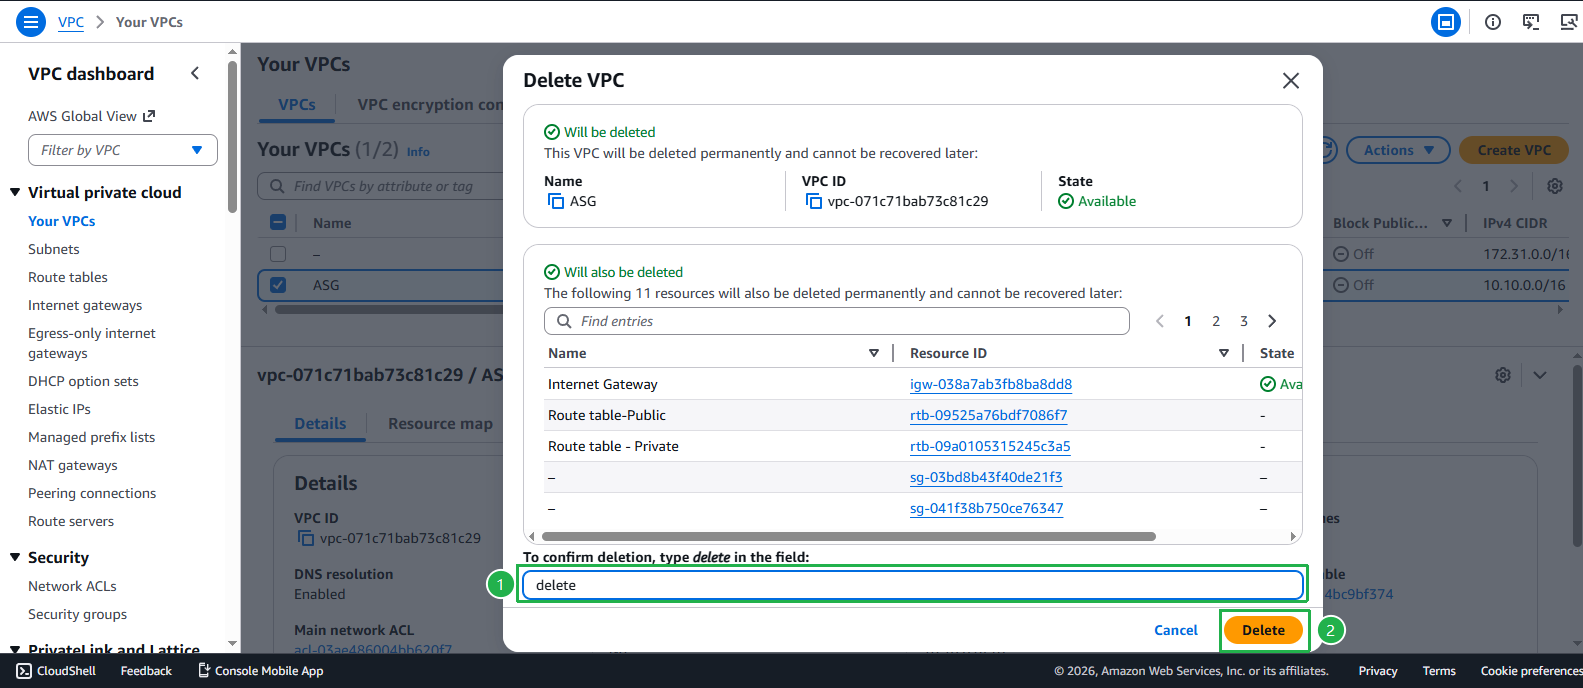
- Xóa VPC ASG chính
- Chọn VPC ASG (10.10.0.0/16)
- Click Actions > Delete VPC
- Nhập “delete” để xác nhận
- Click Delete
🔒 Security Note: Khi xóa VPC, tất cả các tài nguyên liên quan như subnets, route tables, network ACLs, và security groups cũng sẽ bị xóa tự động. Tuy nhiên, các tài nguyên như NAT Gateways, VPC Endpoints, và VPN Connections cần được xóa riêng trước khi xóa VPC.
Xác minh việc dọn dẹp
Sau khi hoàn tất các bước trên, hãy kiểm tra lại:
✅ Checklist dọn dẹp:
- Tất cả EC2 instances đã bị terminated
- NAT Gateways đã bị xóa
- Elastic IPs đã được released
- VPC Endpoints đã bị xóa
- VPN Connections đã bị xóa (nếu có)
- Virtual Private Gateways đã bị xóa (nếu có)
- Customer Gateways đã bị xóa (nếu có)
- VPCs đã bị xóa
💰 Kiểm tra chi phí:
- Truy cập AWS Billing Dashboard
- Kiểm tra Cost Explorer để xem chi phí phát sinh
- Xem Bills để xác nhận không còn tài nguyên nào đang chạy
- Thiết lập Budget Alerts để nhận thông báo nếu có chi phí bất thường
⚠️ Lưu ý cuối cùng:
- CloudWatch Logs có thể vẫn tồn tại và tính phí lưu trữ. Xóa log groups nếu không cần thiết.
- EBS Snapshots (nếu có) cũng tính phí lưu trữ.
- S3 buckets (nếu có) cần được xóa riêng.
🎉 Hoàn thành: Bạn đã dọn dẹp thành công tất cả tài nguyên của workshop!