Tạo máy chủ EC2
Triển khai Amazon EC2 Instances
ℹ️ Tổng quan
- Amazon EC2 (Elastic Compute Cloud) cho phép triển khai máy chủ ảo trong AWS Cloud
- Trong bài lab này, chúng ta sẽ tạo 2 EC2 instances:
- 1 instance trong Public Subnet với IP public
- 1 instance trong Private Subnet chỉ có IP private
Tạo EC2 Instance trong Public Subnet
🔒 Cấu hình Instance
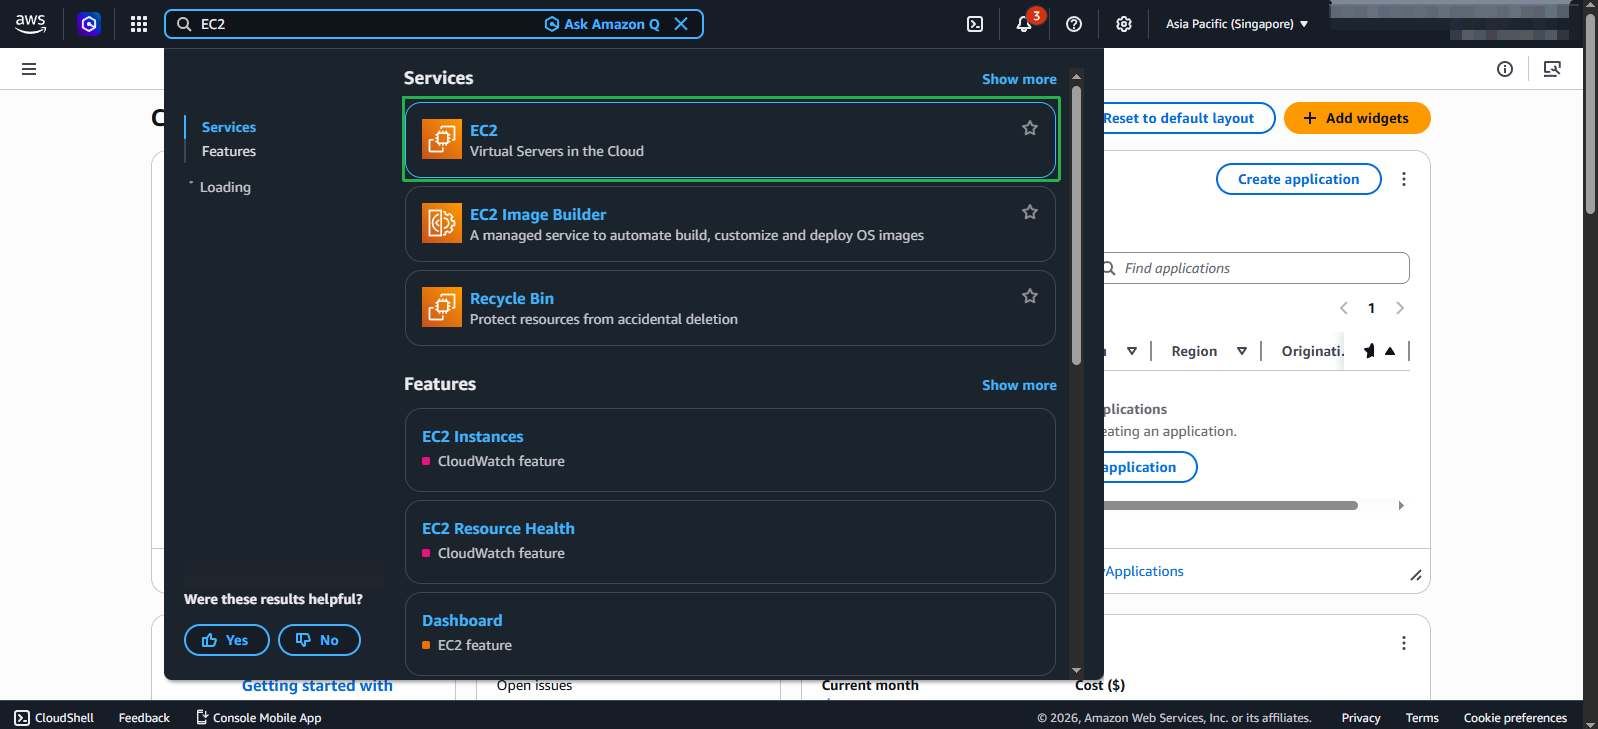
- Truy cập EC2 Dashboard
- Tìm và chọn dịch vụ EC2 trong AWS Management Console
- Khởi tạo Instance mới
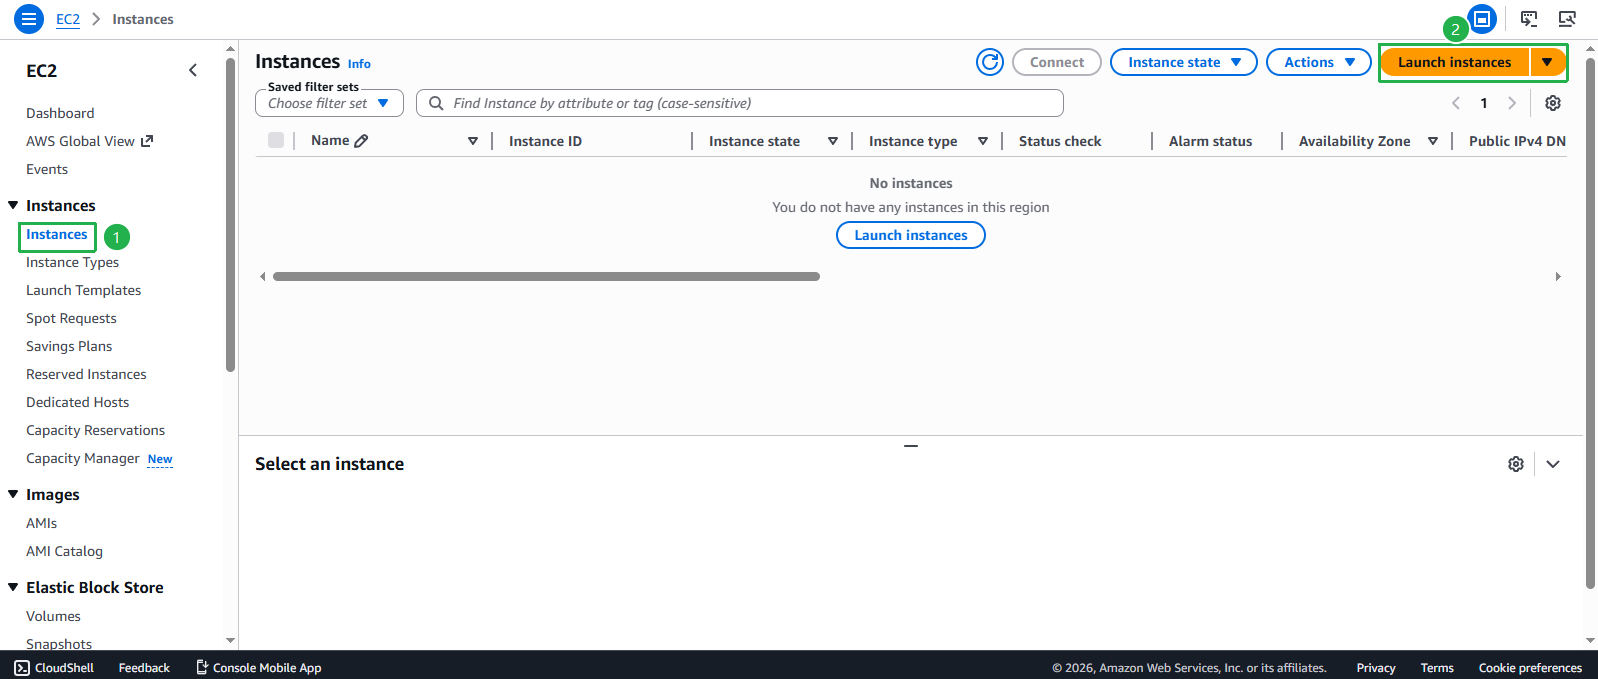
- Chọn Instances từ menu bên trái
- Click Launch instances
- Đặt tên Instance
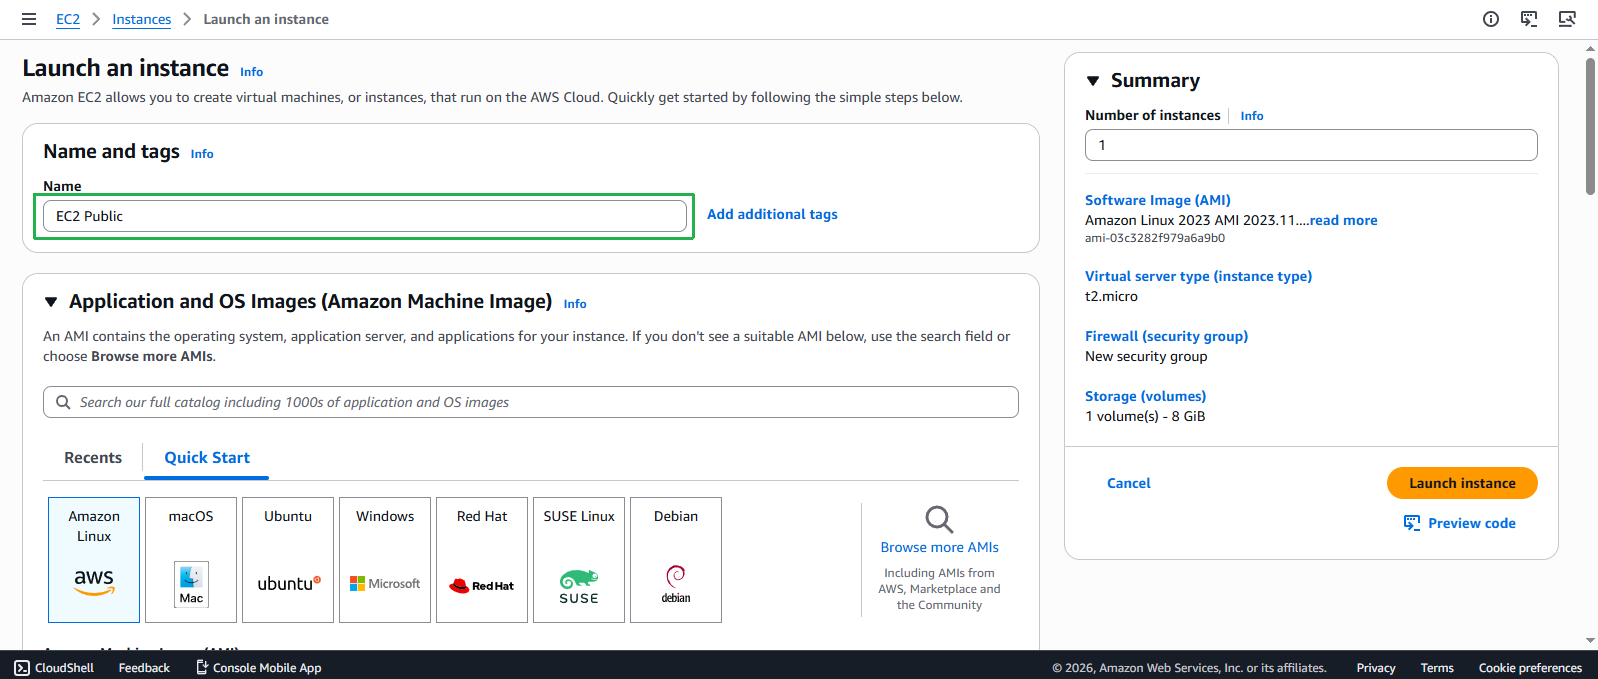
- Tại Name and tags, nhập
EC2 Public - Tags giúp tổ chức và nhận diện tài nguyên của bạn
- Tại Name and tags, nhập
- Chọn Amazon Machine Image (AMI)
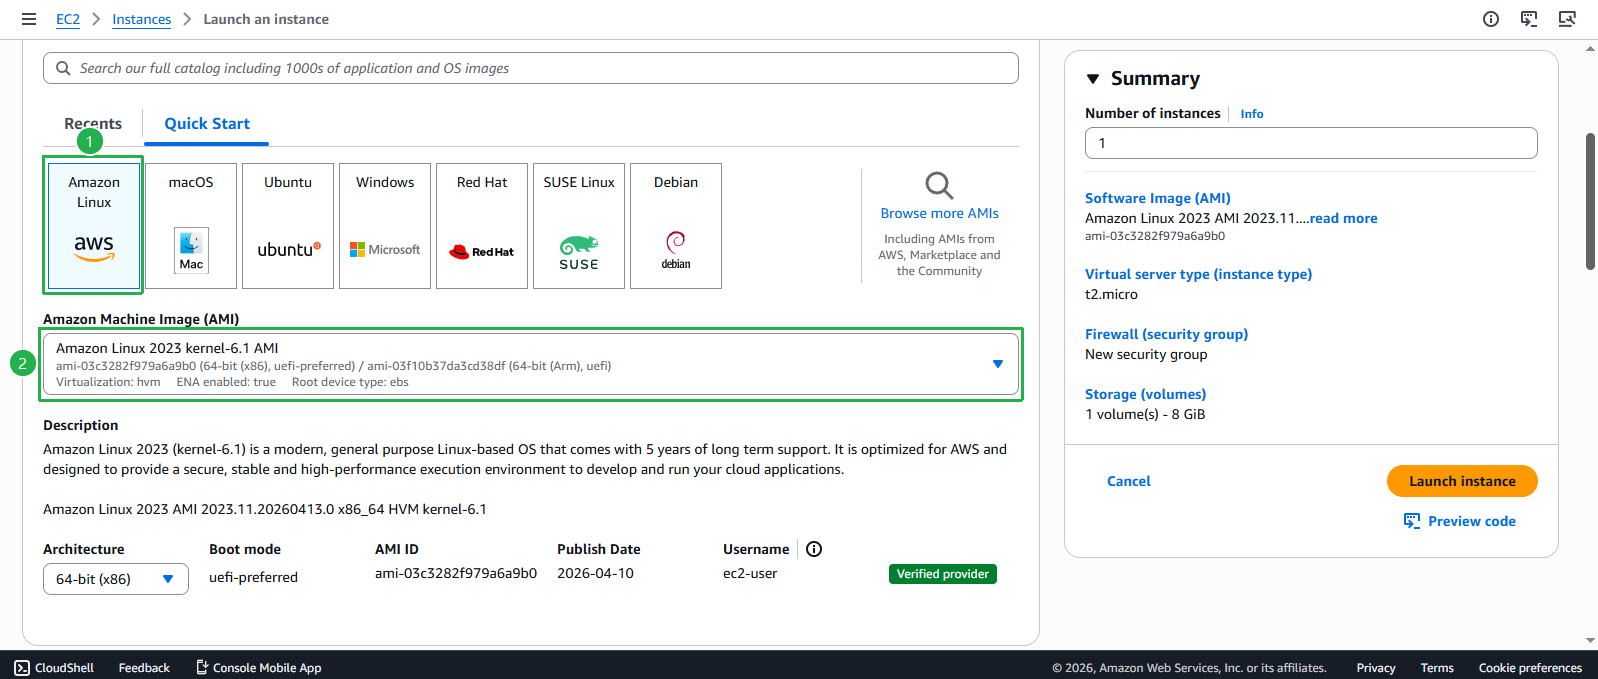
- Chọn tab Quick Start
- Chọn Amazon Linux 2023 (khuyến nghị cho các tính năng và bảo mật mới nhất)
- Chọn phiên bản AMI phù hợp
- Cấu hình Instance và Key Pair
- Chọn Instance type phù hợp (ví dụ: t3.micro cho free tier)
- Click Create new key pair
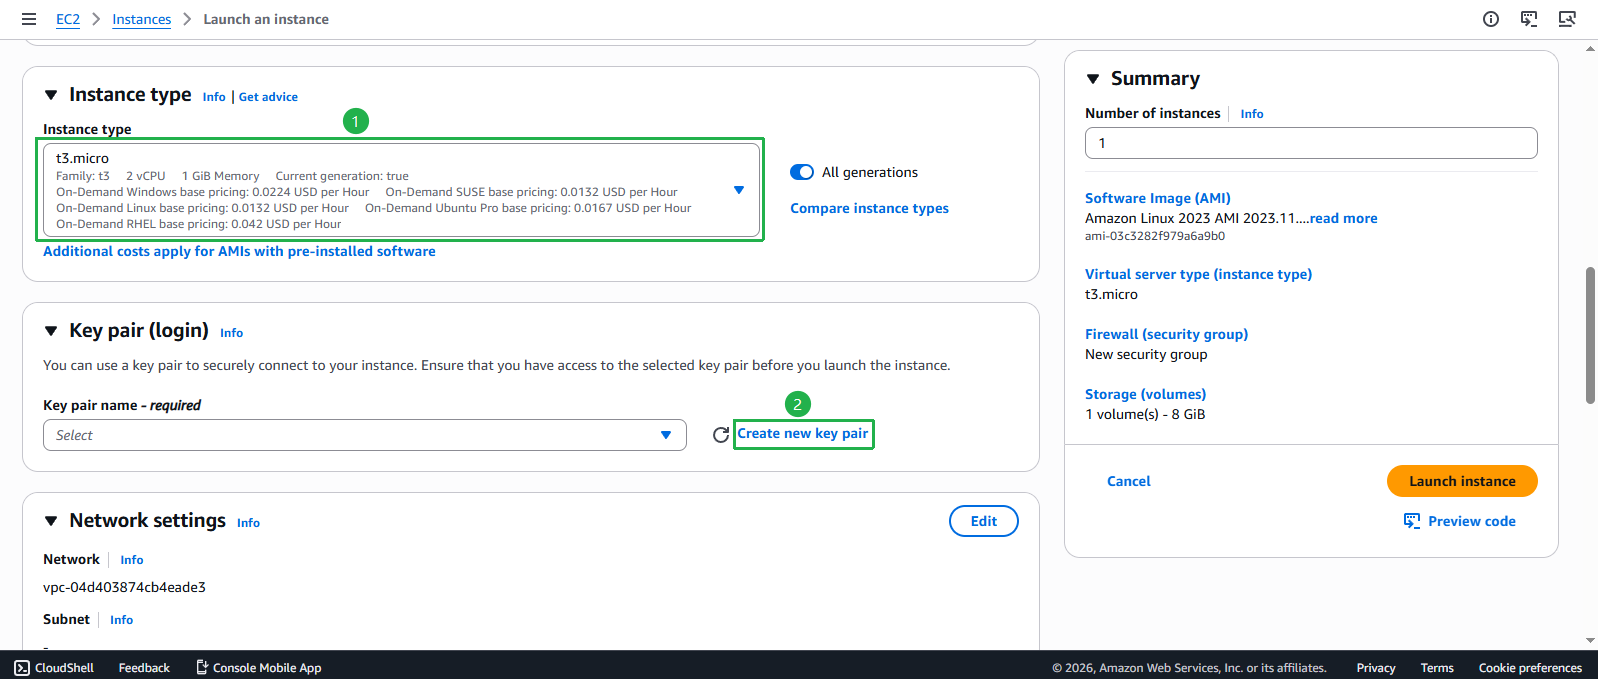
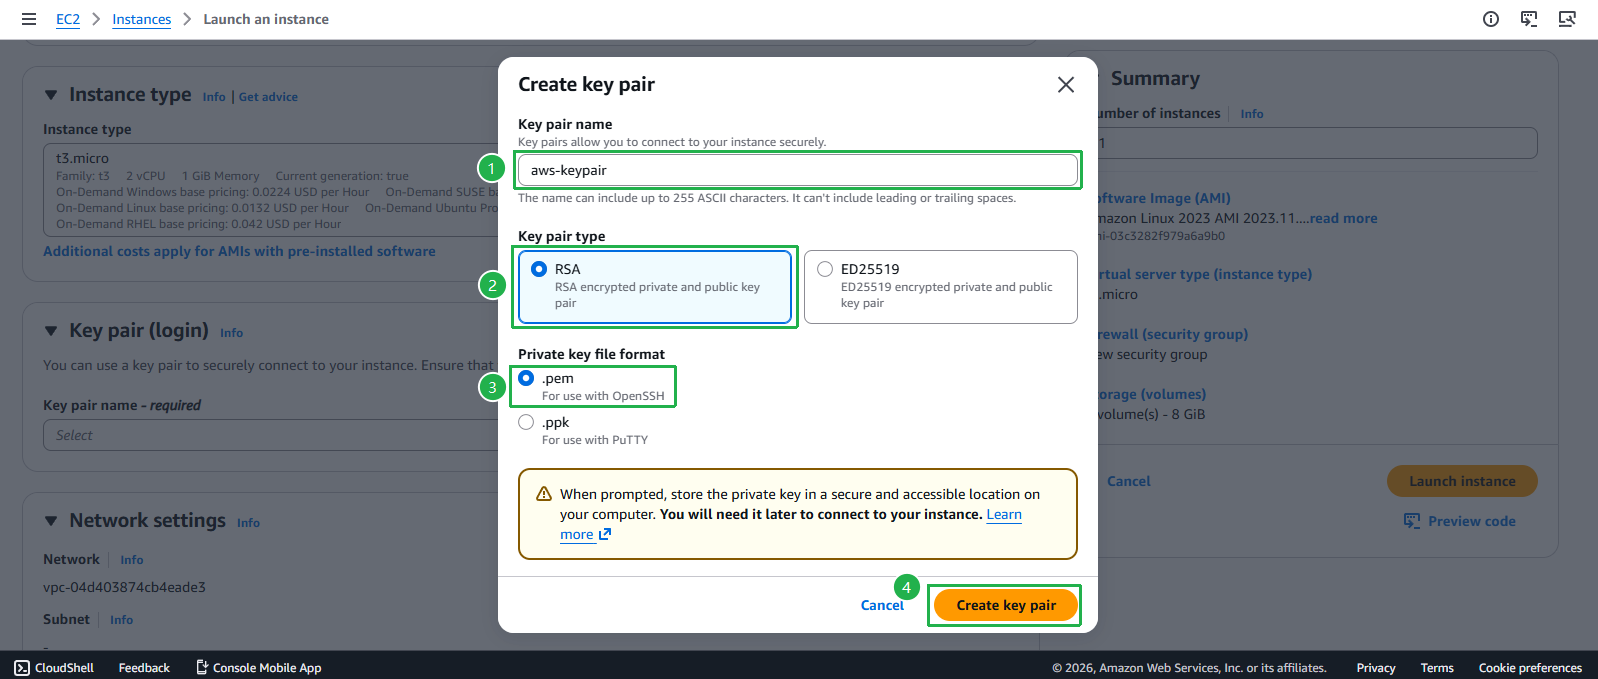
- Tạo Key Pair mới
- Key pair name: Nhập
aws-keypair(bạn có thể đặt tên bất kỳ) - Key pair type: Chọn RSA
- Private key format: Chọn .pem (cho Linux/Mac)
- Click Create key pair (file sẽ tự động tải xuống)
- Key pair name: Nhập
⚠️ Quan trọng: Lưu file key pair này an toàn. Bạn không thể tải lại sau khi tạo.
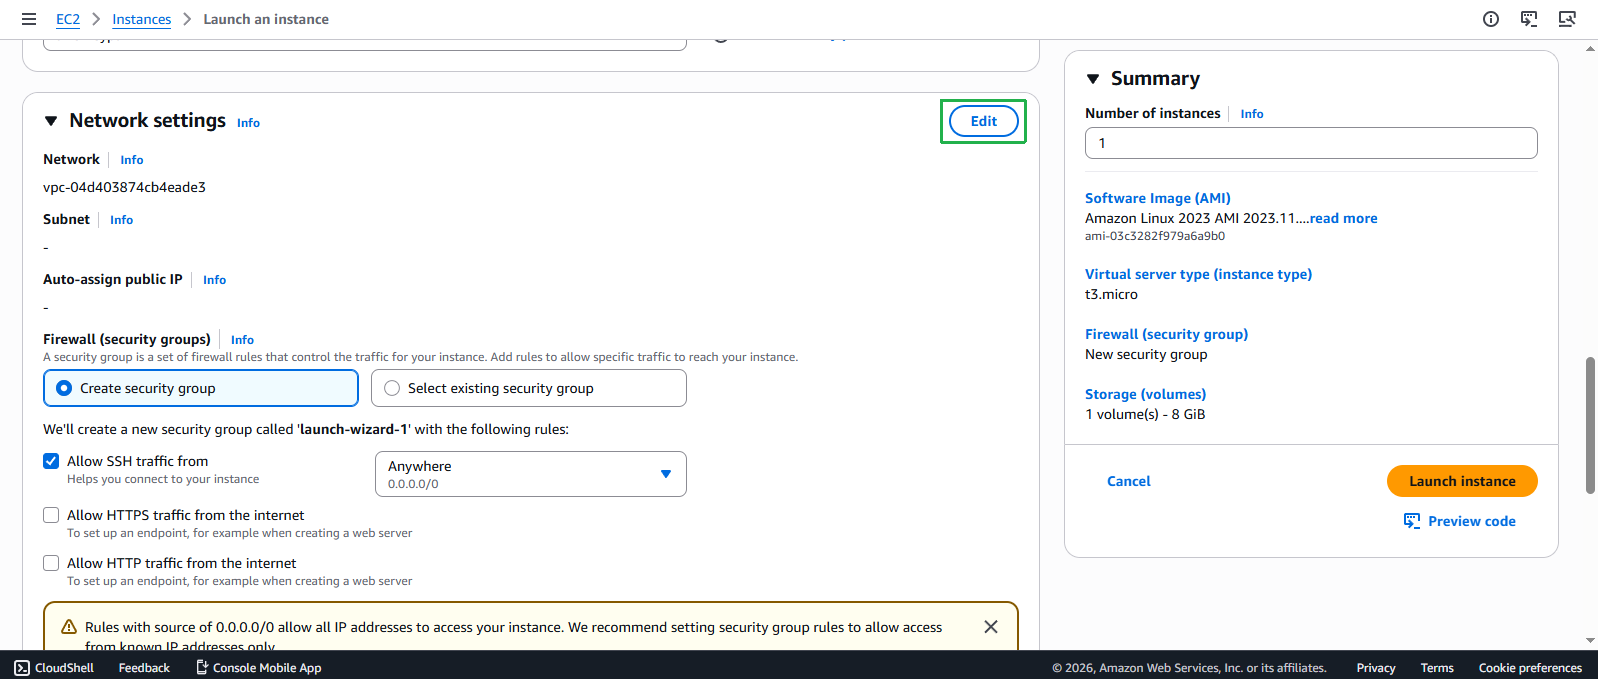
💡 Cấu hình Network
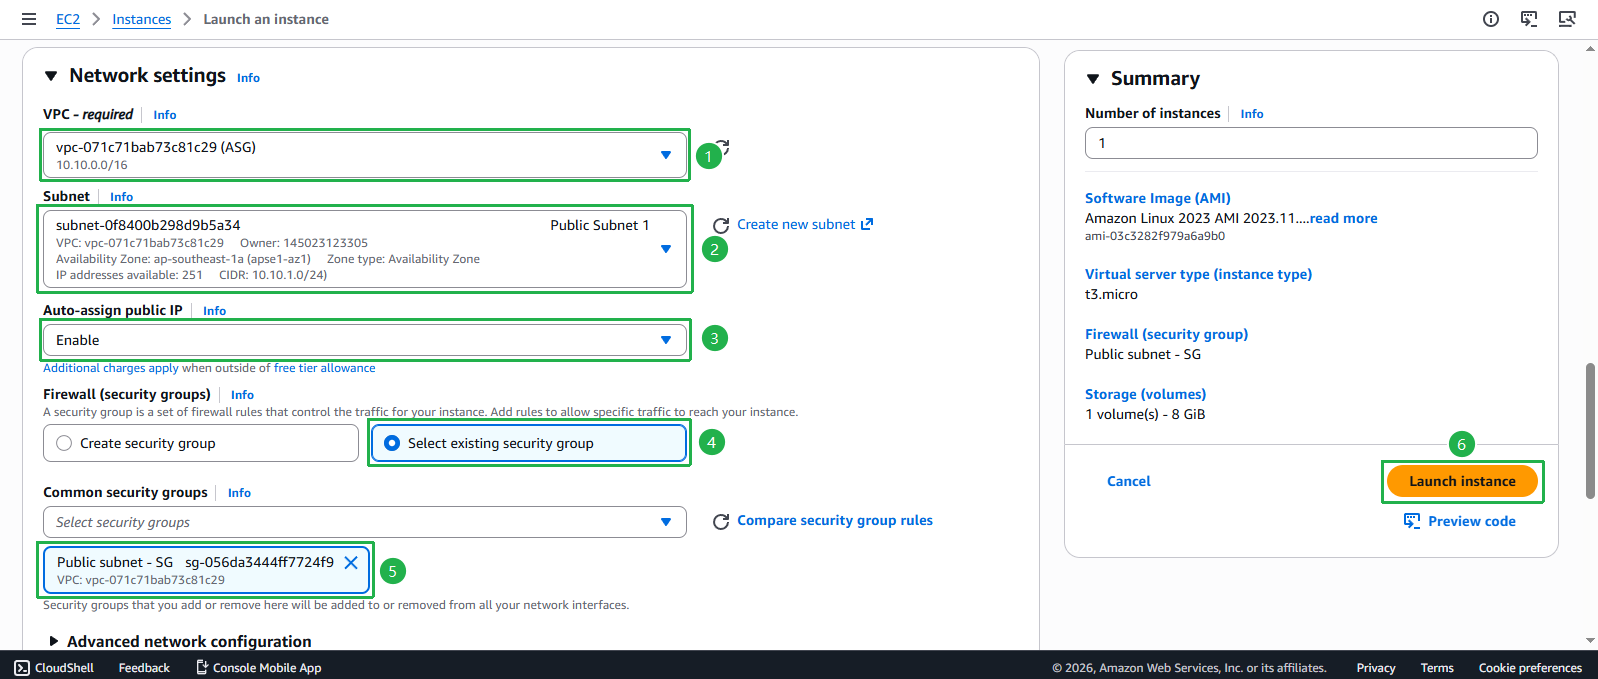
- Thiết lập Network Settings
- VPC: Chọn VPC ASG
- Subnet: Chọn Public Subnet 1
- Auto-assign public IP: Chọn Enable (bắt buộc để truy cập internet)
- Firewall (Security Group): Chọn Select existing security group
- Chọn Public subnet - SG (đã tạo ở phần trước)
- Click Launch instance
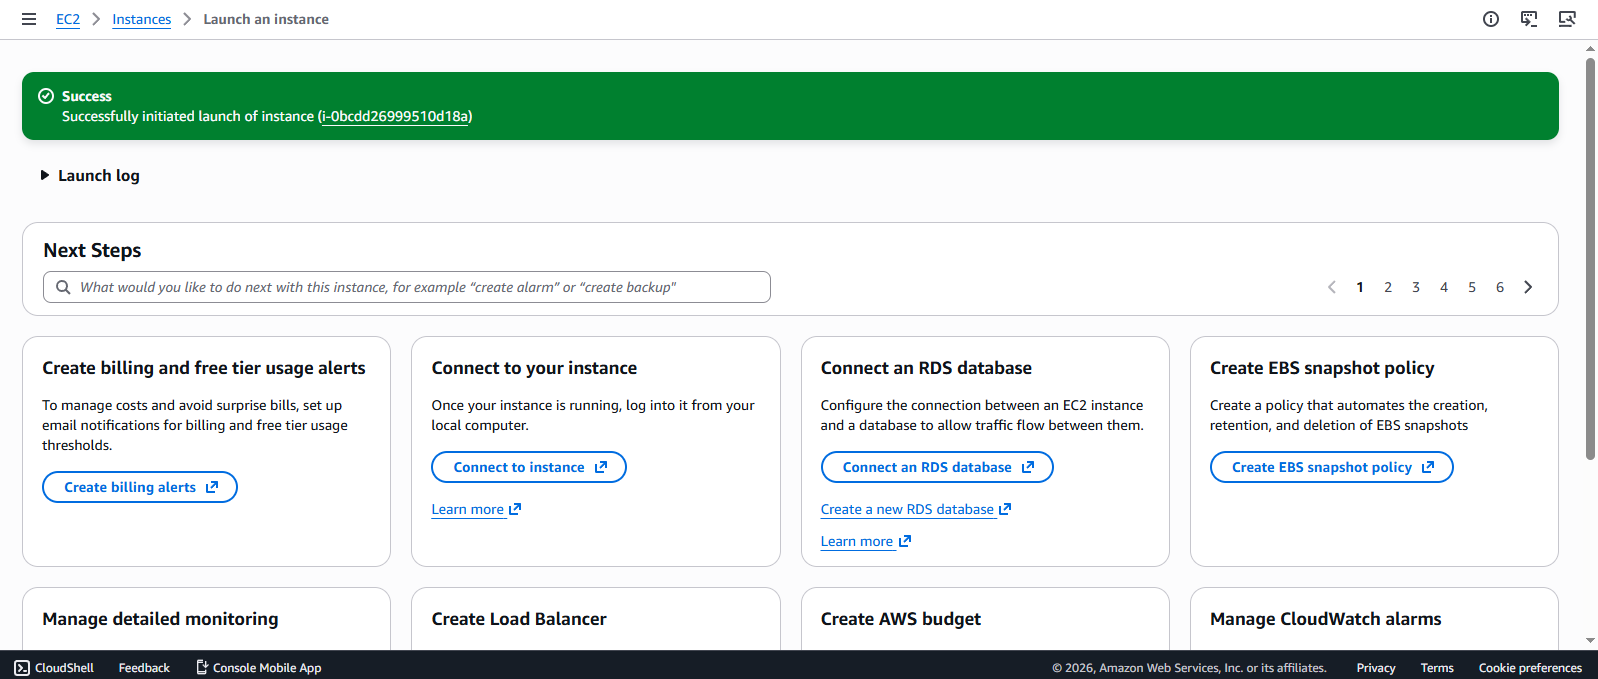
- Xác nhận khởi tạo thành công
- Bạn sẽ thấy thông báo thành công
- Click View all instances để xem EC2 instance mới
⚠️ Kiểm tra Trạng thái 9. Đợi instance khởi động
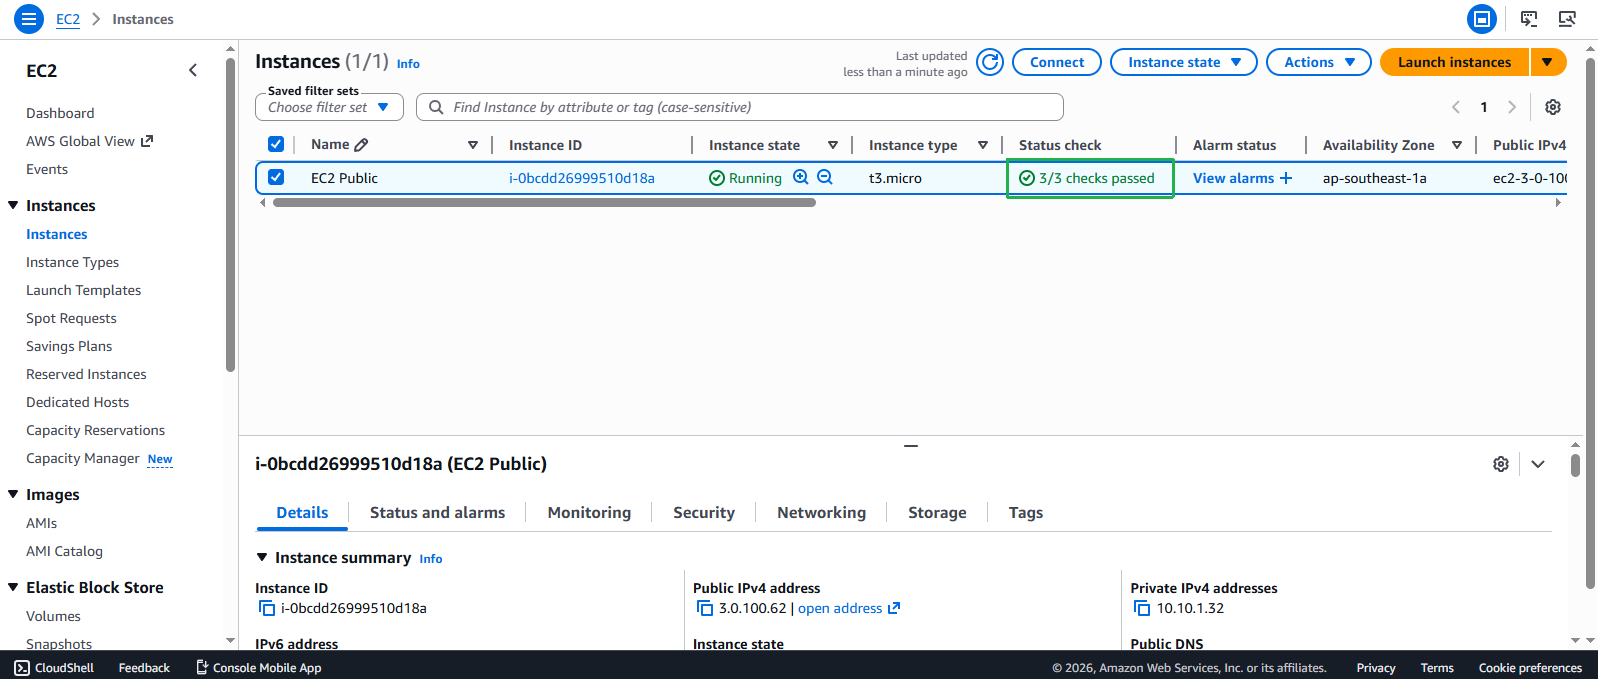
- Đợi khoảng 2-5 phút
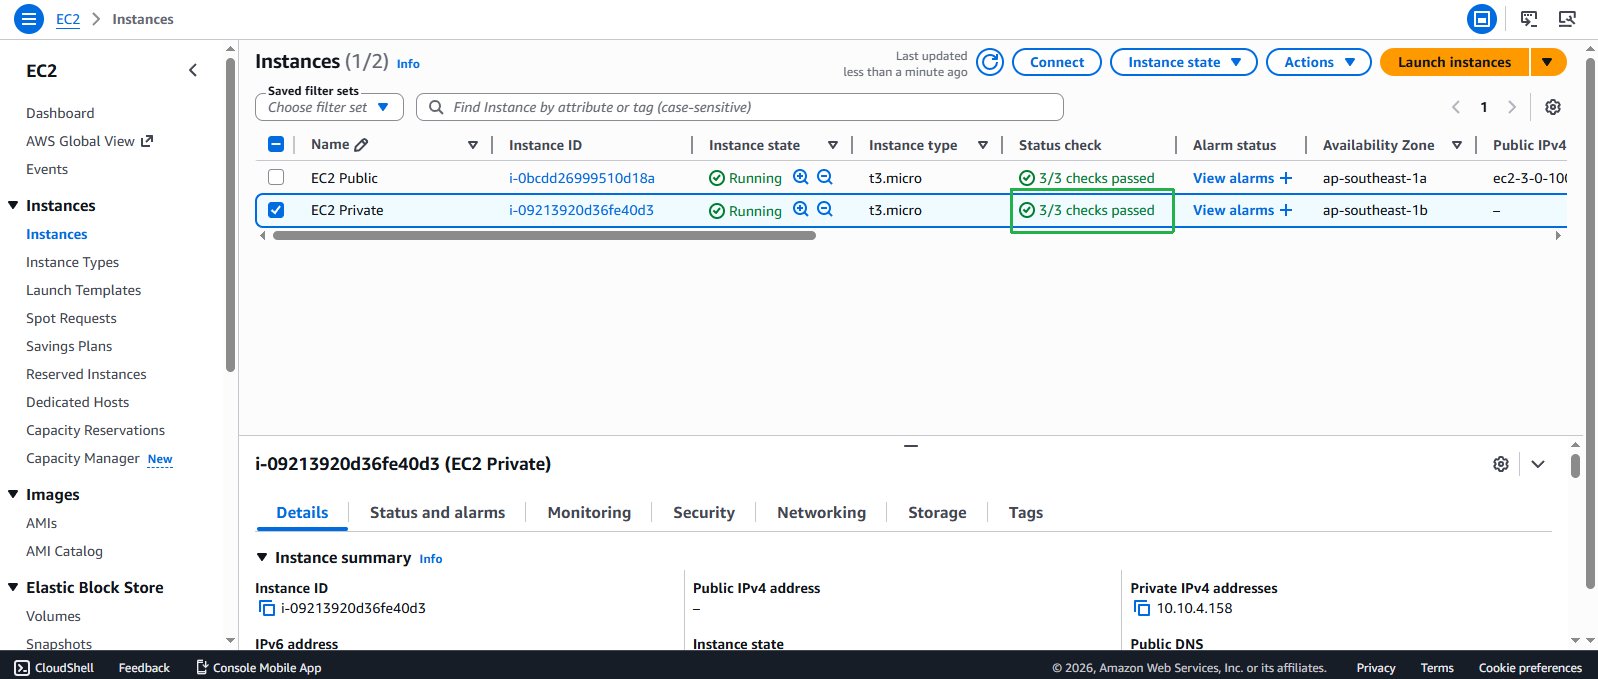
- Theo dõi cột Status check
- Instance sẵn sàng khi hiển thị 3/3 checks passed
- Instance state phải là Running
Tạo EC2 Instance trong Private Subnet
Khởi tạo Instance thứ hai
- Trong giao diện EC2, chọn Instances
- Click Launch instances
Cấu hình private instance
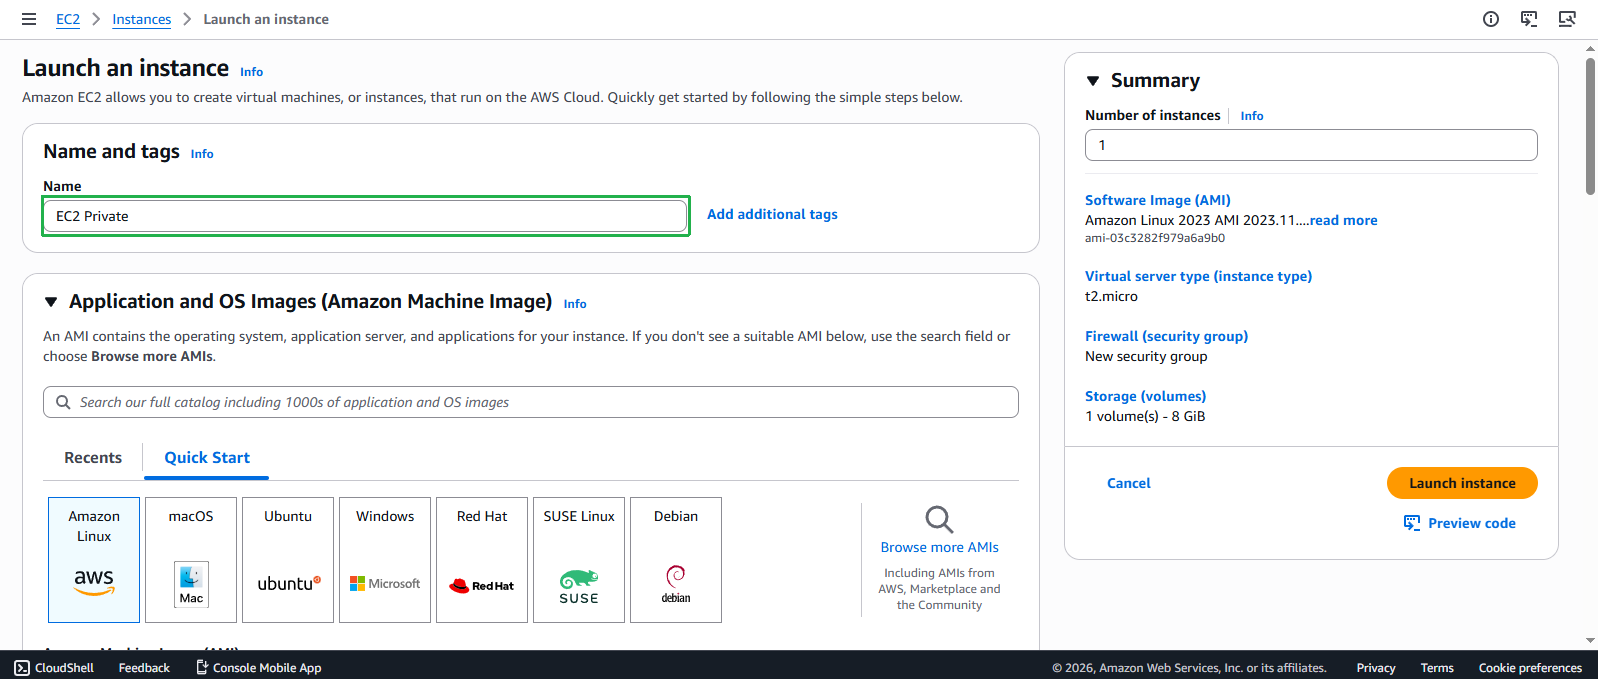
- Name and tags: Nhập
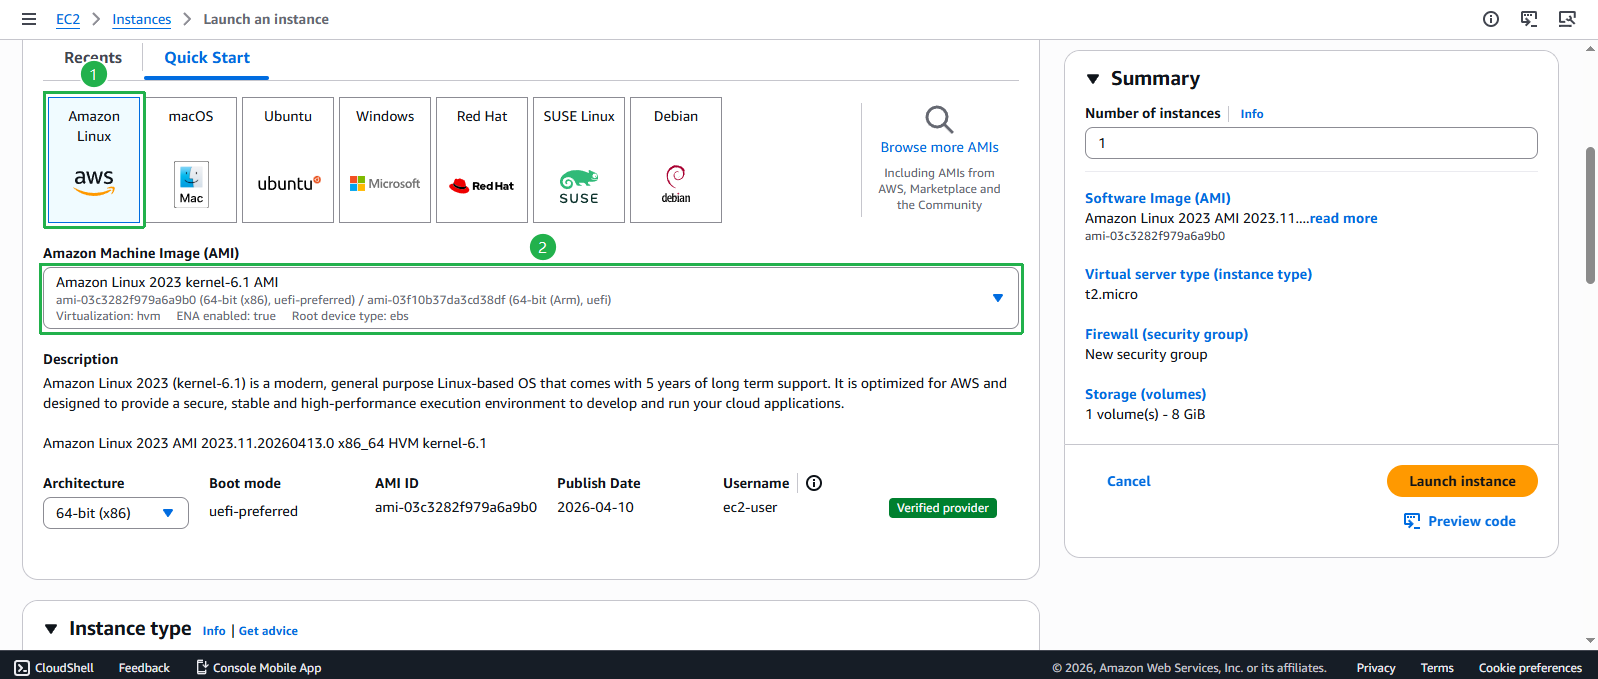
EC2 Private - AMI: Chọn tab Quick Start
- Chọn Amazon Linux 2023 (giống public instance để đảm bảo tính nhất quán)
- Chọn phiên bản AMI phù hợp
- Name and tags: Nhập
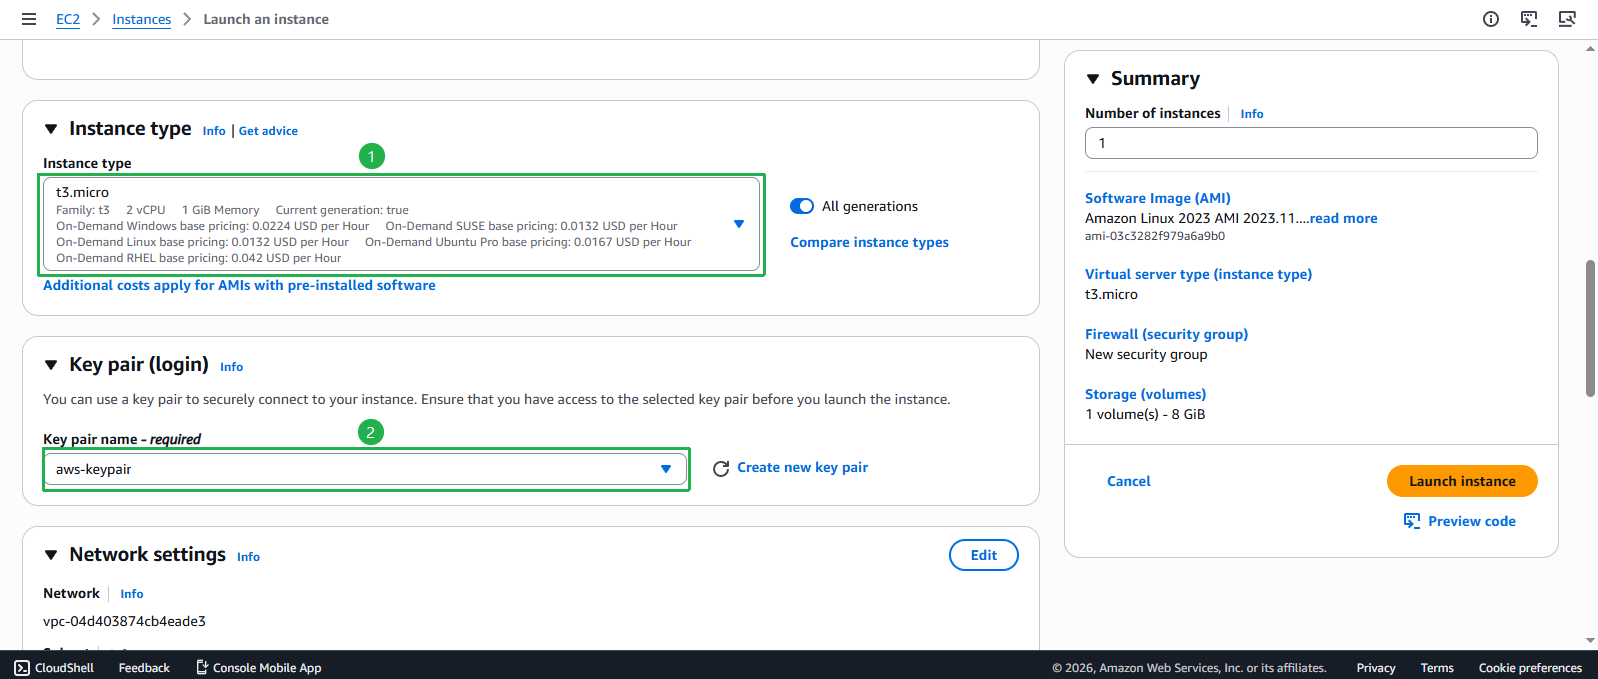
- Chọn Instance Type và Key Pair
- Chọn instance type phù hợp (ví dụ: t2.micro)
- Key pair name: Chọn
aws-keypair(sử dụng key pair đã tạo trước đó)
🔒 Cấu hình Network cho Private Instance
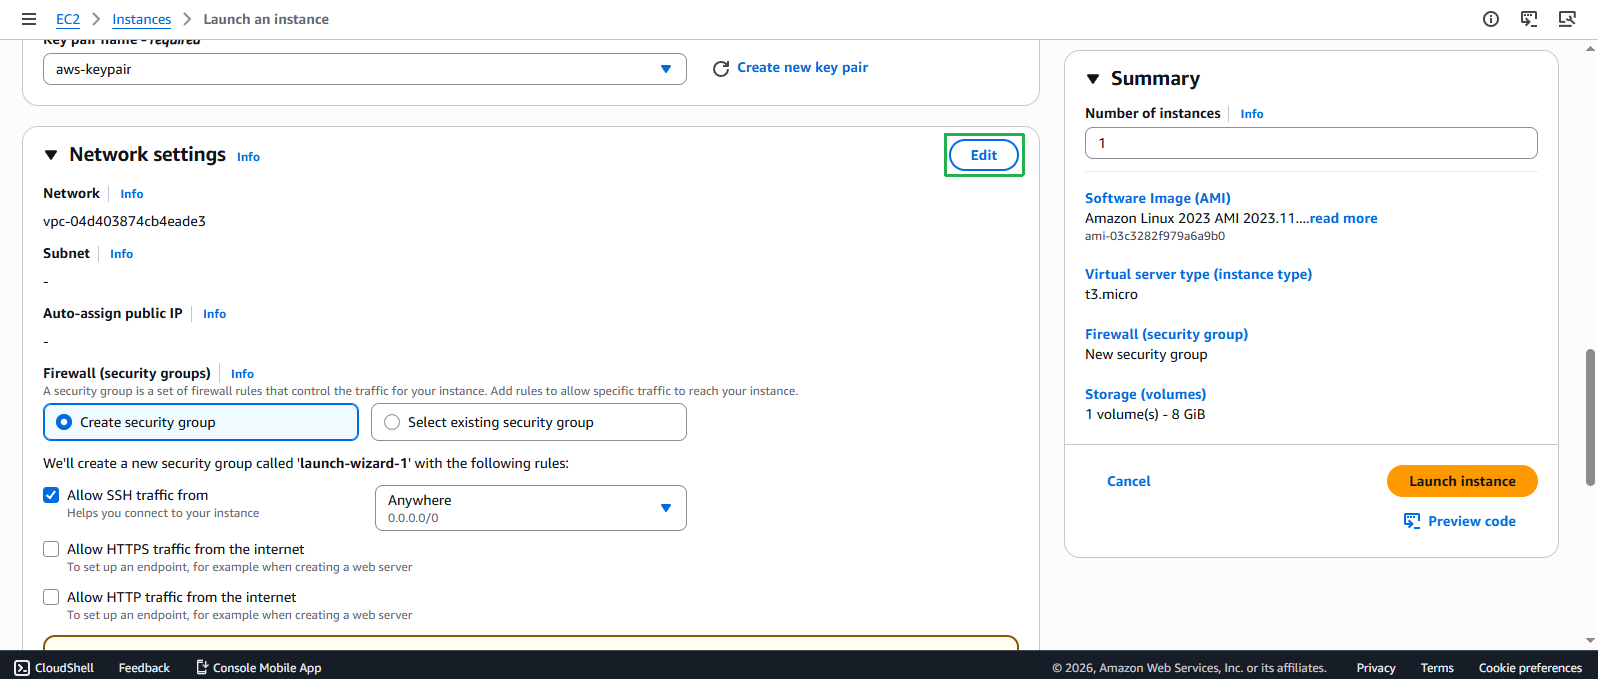
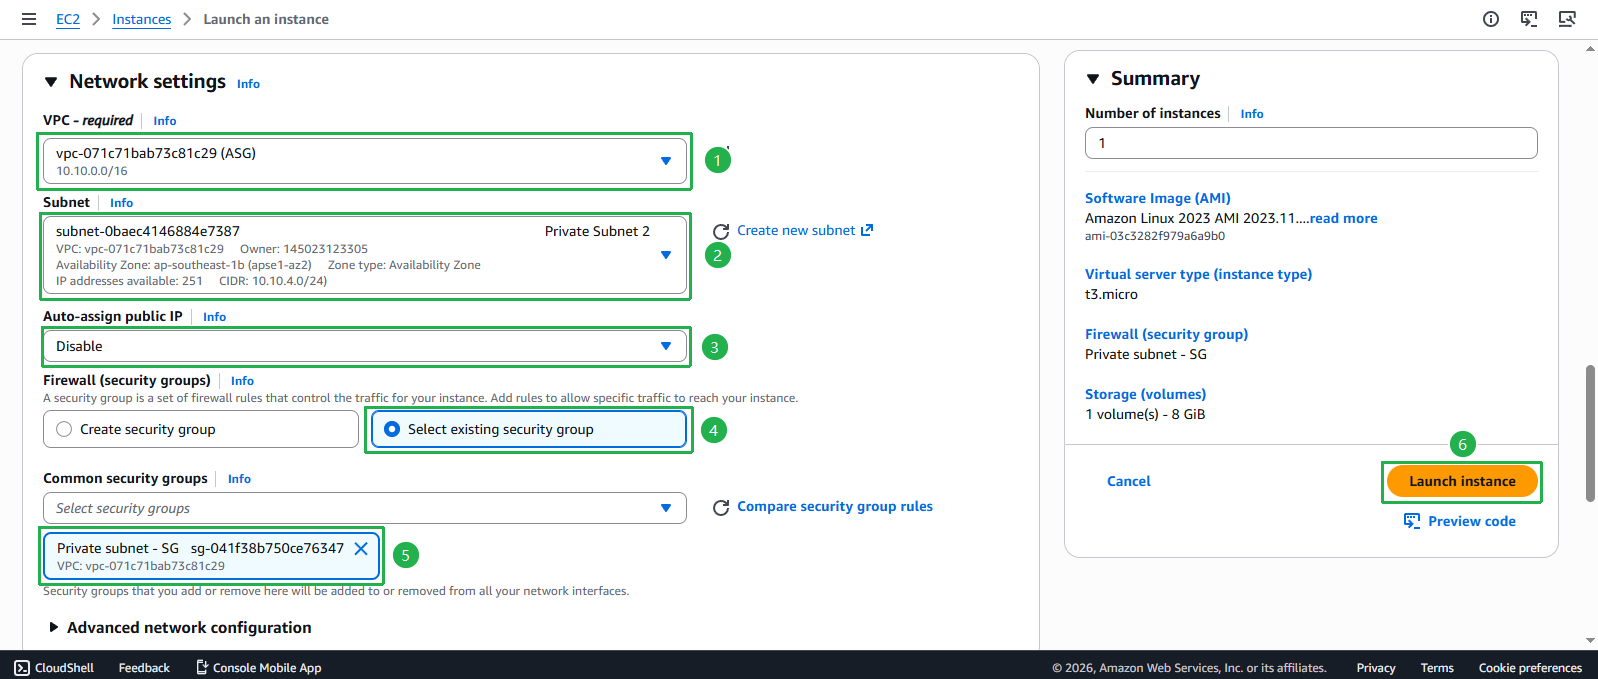
- Thiết lập Network Settings cho private subnet
- VPC: Chọn VPC ASG
- Subnet: Chọn Private Subnet 2
- Auto-assign public IP: Chọn Disable (private instances không nên có public IP)
- Firewall (Security Group): Chọn Select existing security group
- Chọn Private subnet - SG
⚠️ Quan trọng: Đảm bảo auto-assign public IP bị tắt. Nếu không thể tắt, kiểm tra lại cấu hình auto-assign IP của subnet.
- Hoàn tất khởi tạo
- Xem lại cấu hình của bạn
- Click Launch instance
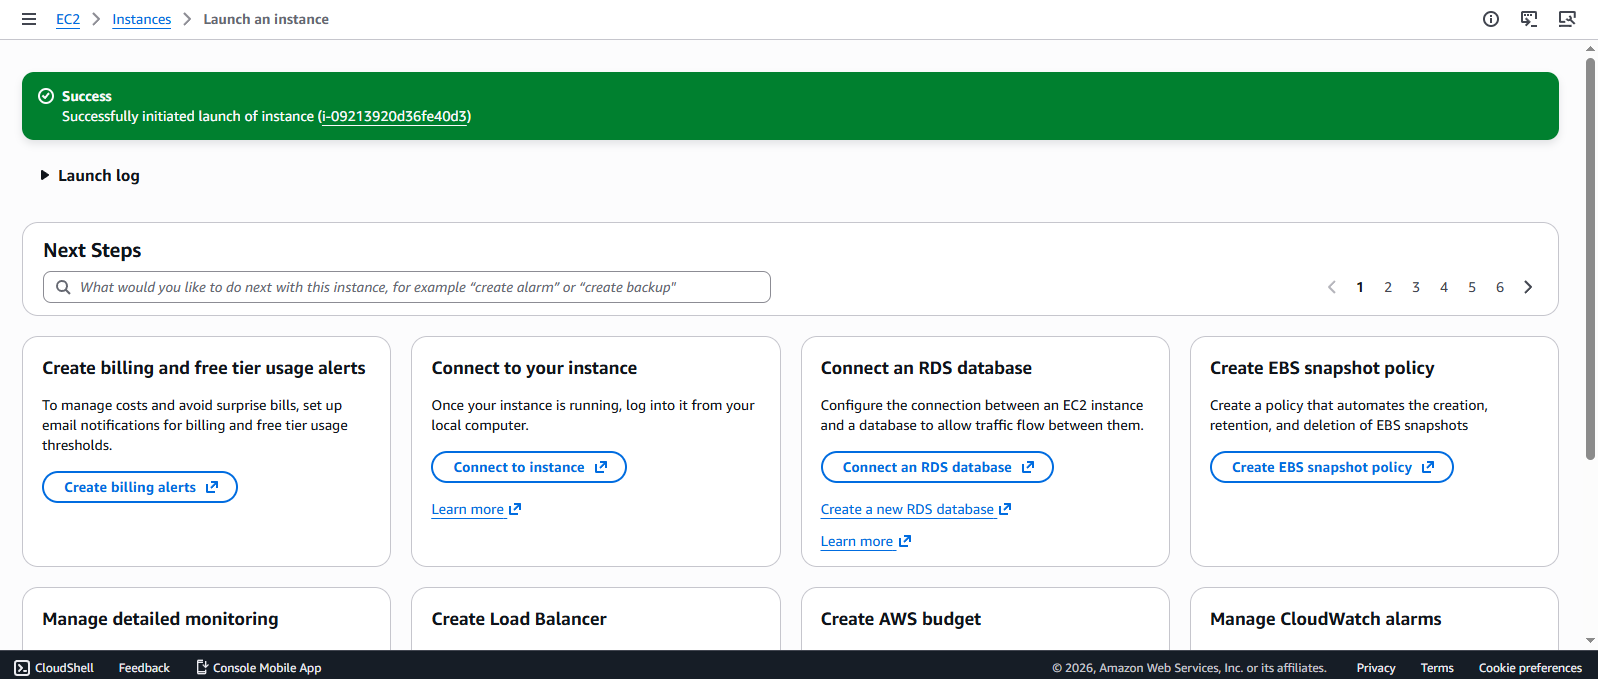
- Click View all instances để xem cả hai instances
💡 Lưu trữ Thông tin Instance
- Ghi nhớ thông tin private instance
- Đợi khoảng 2-5 phút
- Theo dõi cột Status check
- Instance sẵn sàng khi hiển thị 3/3 checks passed
- Instance state phải là Running
💡 Tóm tắt Kiến trúc:
- EC2 Public: Trong Public Subnet 1, có public IP, có thể truy cập internet trực tiếp
- EC2 Private: Trong Private Subnet 2, không có public IP, sẽ truy cập internet qua NAT Gateway