Tạo Virtual Private Gateway
Tạo Virtual Private Gateway (VGW)
ℹ️ Tổng quan
- Virtual Private Gateway (VGW) là thành phần quan trọng cho kết nối Site-to-Site VPN
- Đóng vai trò là điểm cuối VPN phía AWS
- Cần được gắn (attach) vào VPC đích để thiết lập kết nối
Các bước thực hiện
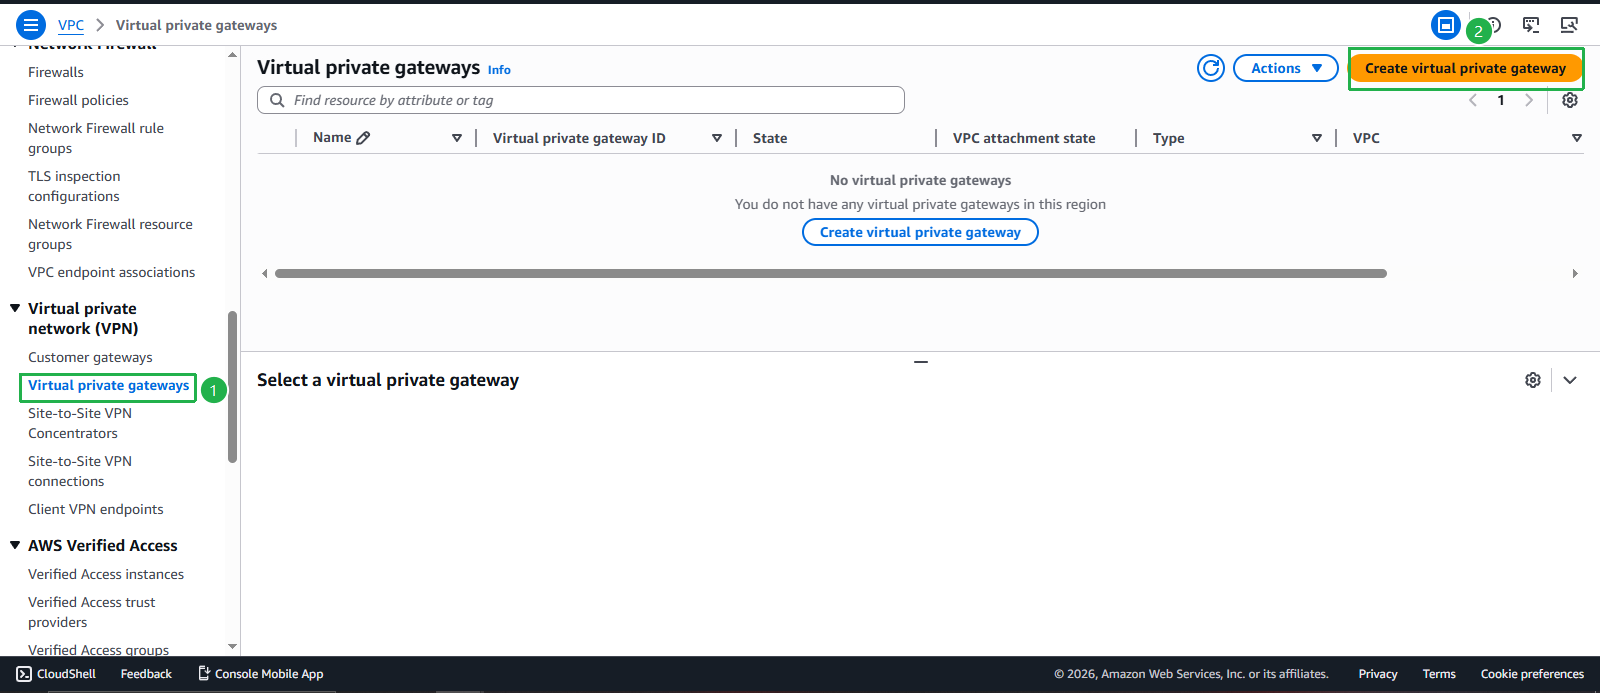
- Truy cập AWS VPC Console
- Điều hướng đến Virtual Private Gateways
- Click Create Virtual Private Gateway
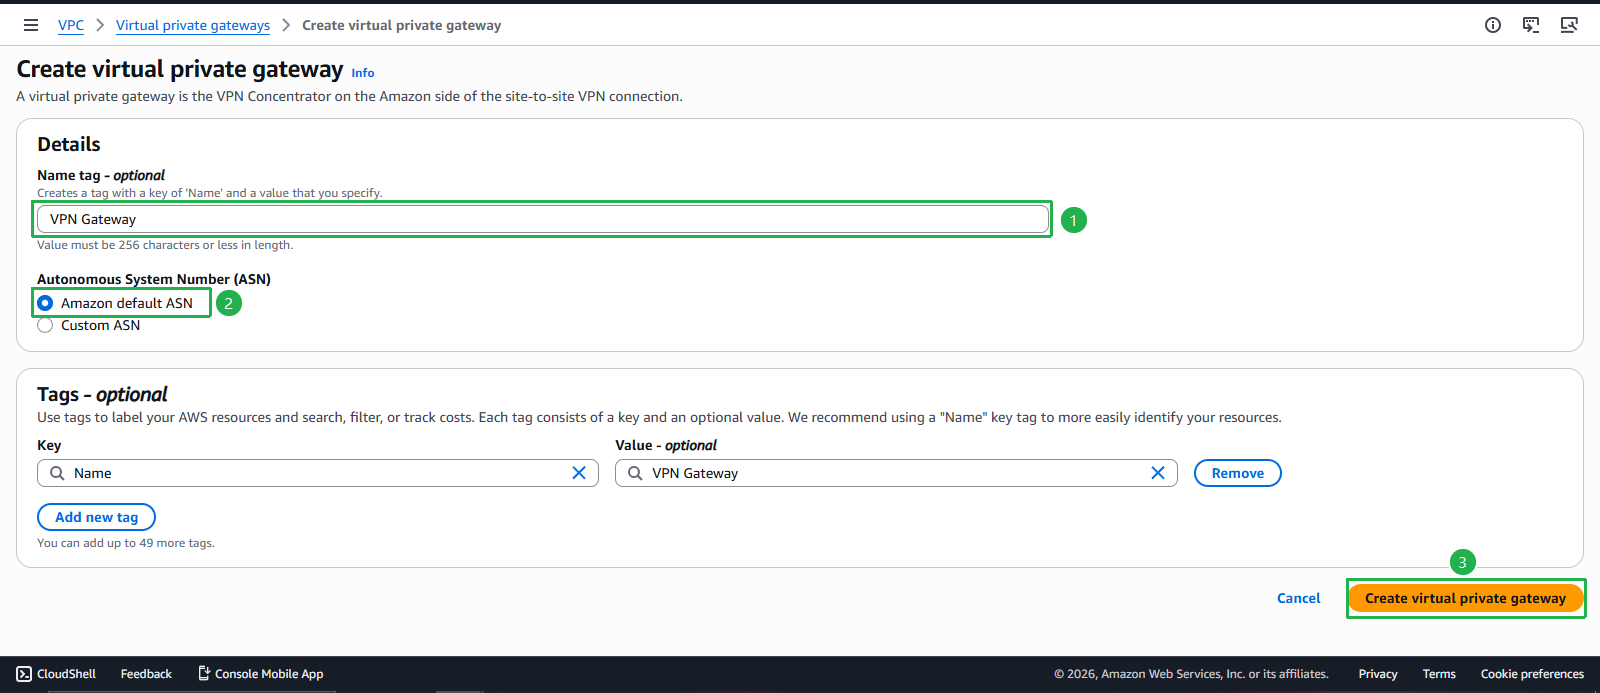
Cấu hình Virtual Private Gateway
- Name tag: Nhập
VPN Gateway - ASN: Chọn Amazon default ASN
- Click Create virtual private gateway
💡 Giải thích ASN:
- Amazon default ASN (64512): Phù hợp cho hầu hết trường hợp
- Custom ASN: Chỉ cần khi có yêu cầu đặc biệt về BGP routing với ASN cụ thể
- Name tag: Nhập
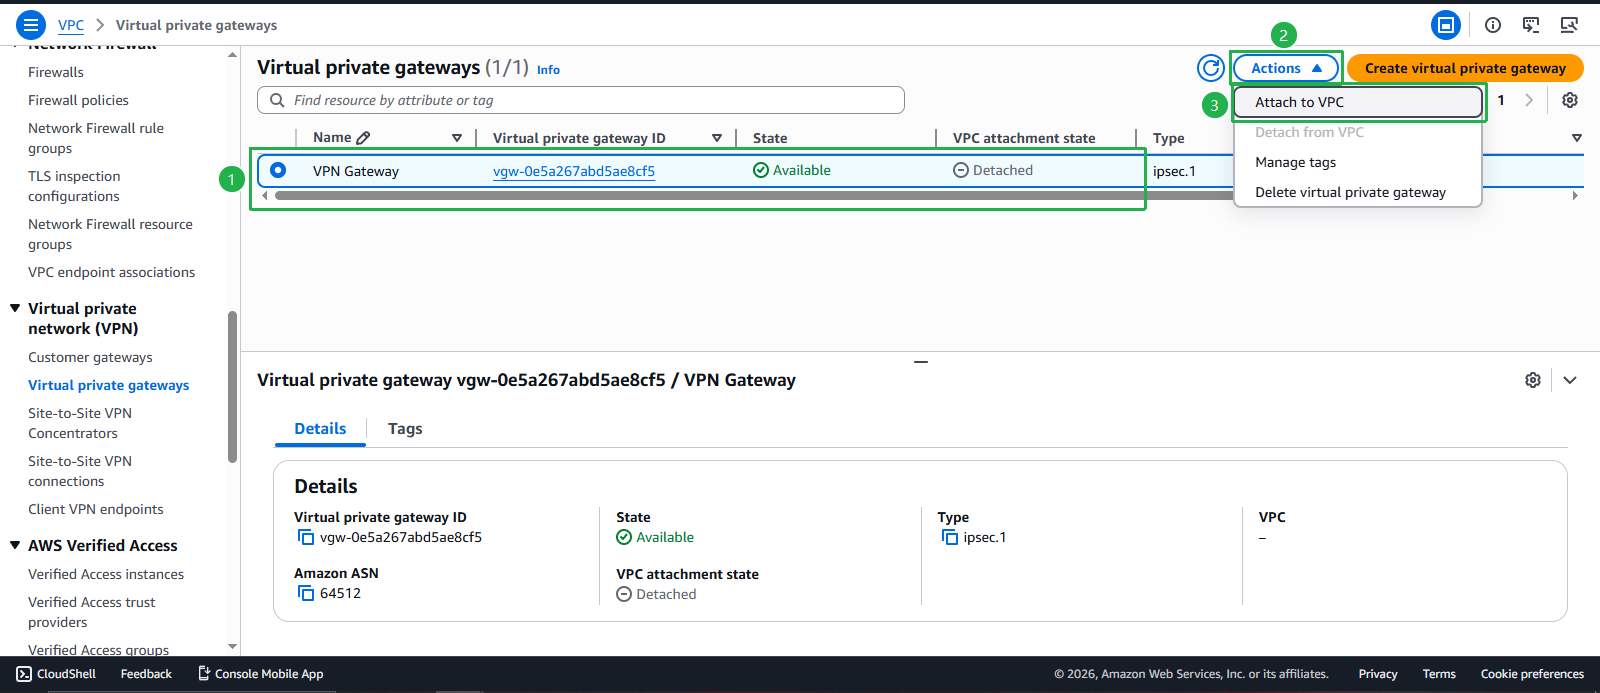
- Gắn VGW vào VPC
- Chọn Actions
- Click Attach to VPC
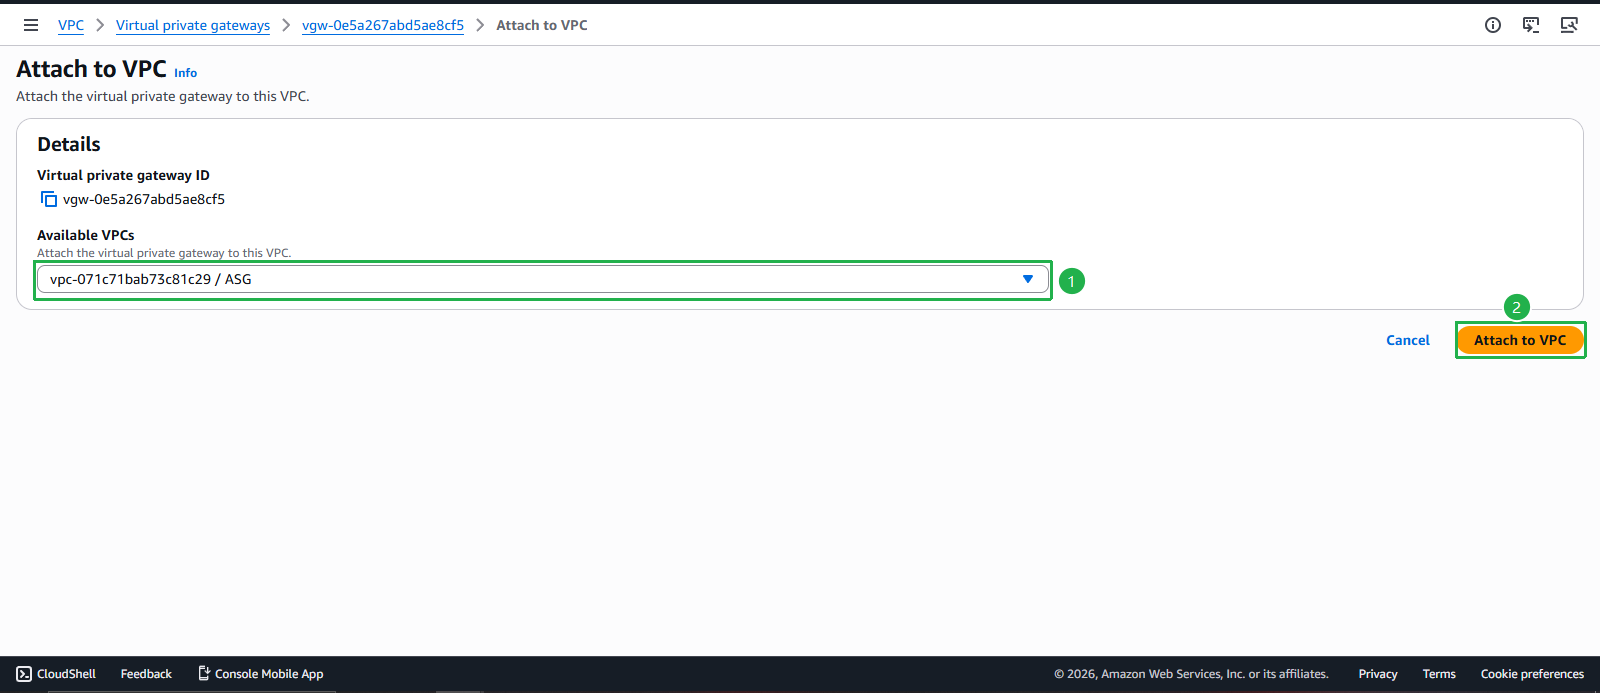
Chọn VPC đích
- Trong dropdown, chọn VPC ASG (10.10.0.0/16)
- Click Attach to VPC
⚠️ Quan trọng: Attach vào VPC CHÍNH (ASG), không phải VPN VPC!
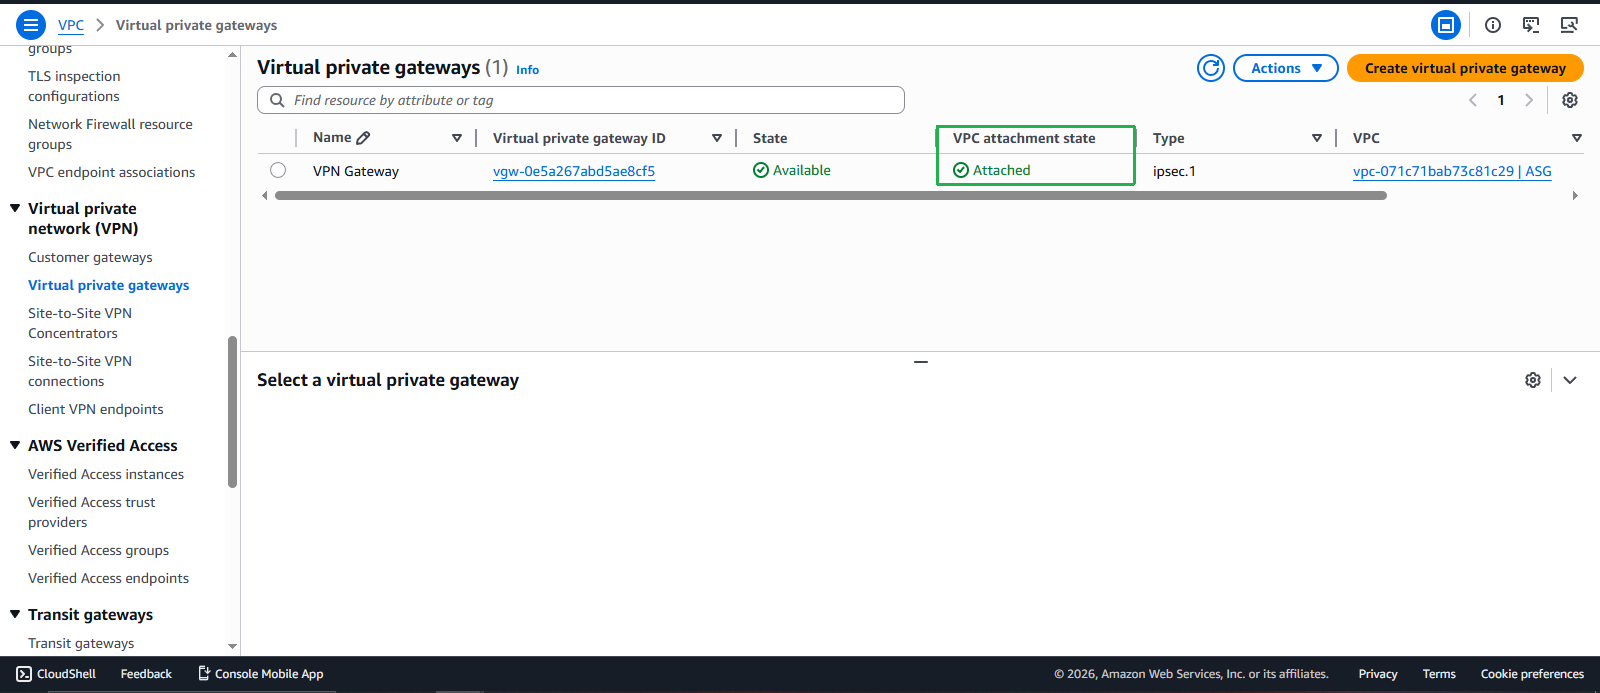
- Xác nhận trạng thái
- Kiểm tra State hiển thị là Attached
- VGW đã sẵn sàng cho cấu hình VPN tiếp theo
🏗️ Vai trò Virtual Private Gateway
AWS VPC (10.10.0.0/16)
    ↓
Virtual Private Gateway (VGW)
    ↓
VPN Tunnel (IPsec)
    ↓
Customer Gateway (On-premises)
💡 Khái niệm Chính:
- VGW: VPN concentrator được AWS quản lý
- Highly Available: Tự động triển khai trên nhiều AZs
- Hỗ trợ: Nhiều VPN connections
- Routing: Có thể propagate routes đến route tables
✅ Hoàn thành: Virtual Private Gateway đã được attach và sẵn sàng!