Tạo kết nối VPN
Thiết lập AWS Site-to-Site VPN Connection
ℹ️ Tổng quan
- Trong phần này, chúng ta sẽ thiết lập kết nối VPN giữa VPC và môi trường on-premise
- Sử dụng Virtual Private Gateway làm điểm cuối VPN phía AWS
- Cấu hình static routing để định tuyến traffic qua VPN tunnel
Tạo VPN Connection
- Truy cập AWS VPC Console
- Điều hướng đến Site-to-Site VPN Connections
- Click Create VPN Connection
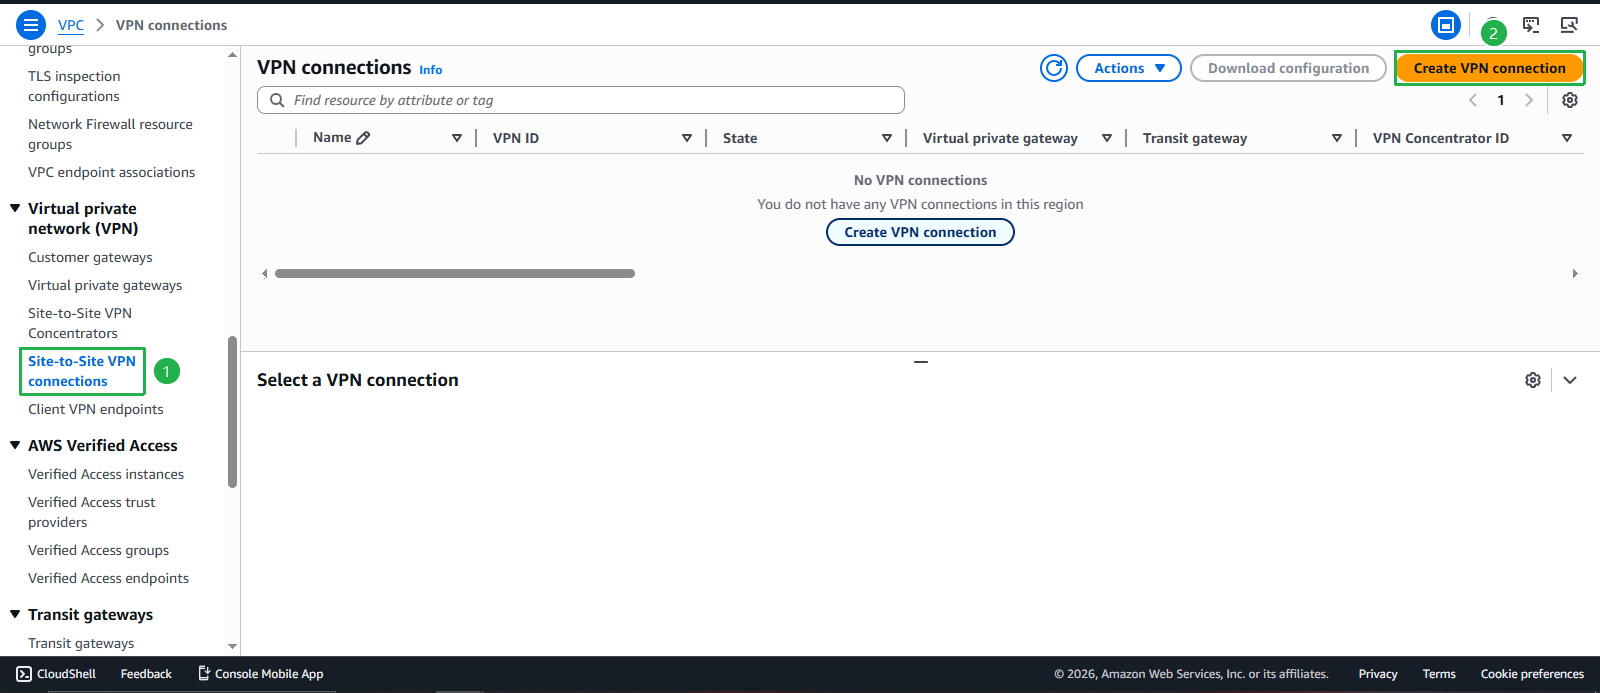
- Cấu hình VPN Connection cơ bản
- Name tag: Nhập
VPN Connection - Target Gateway Type: Chọn Virtual Private Gateway
- Virtual Private Gateway: Chọn VPN Gateway đã tạo
- Customer Gateway: Chọn Existing
- Customer Gateway ID: Chọn Customer Gateway đã tạo
- Name tag: Nhập
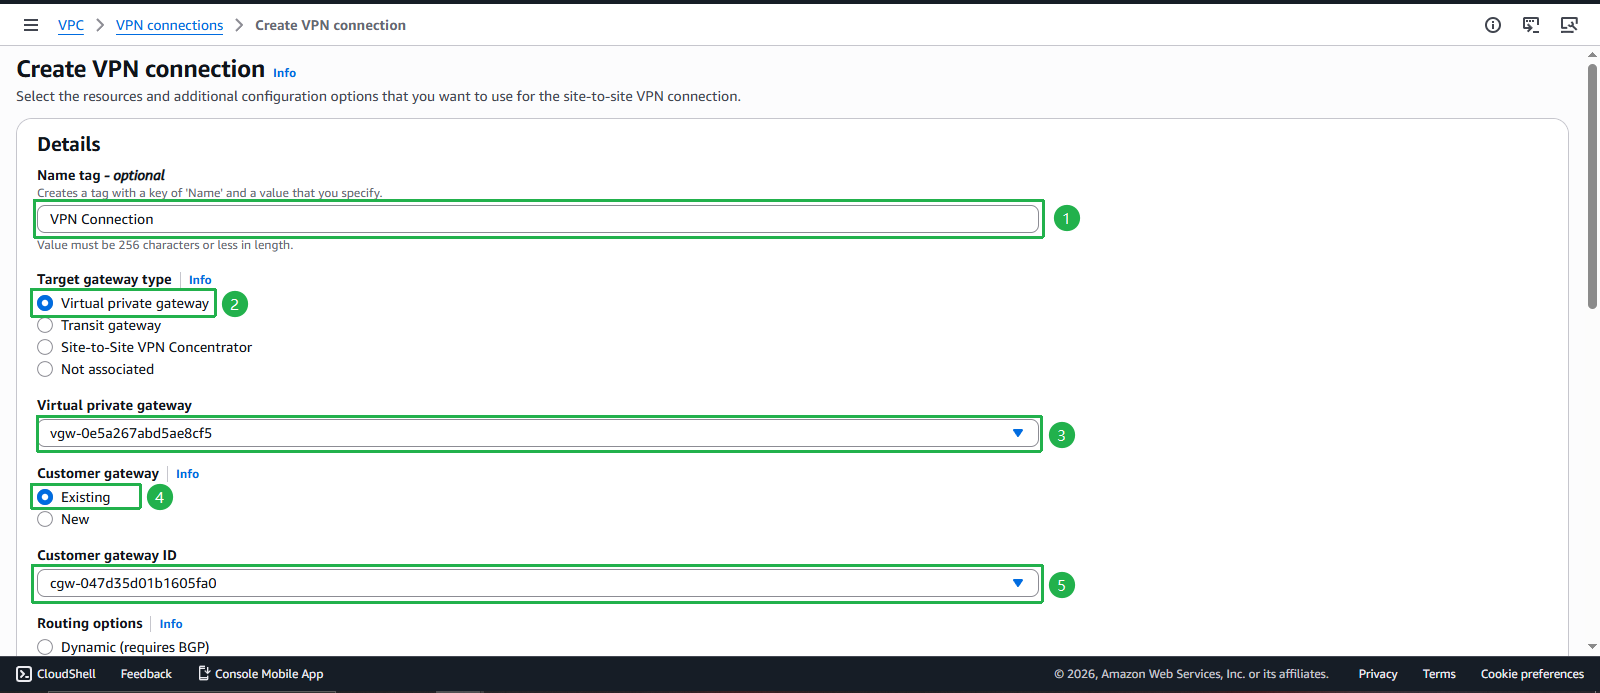
Cấu hình Routing
- Routing Options: Chọn Static
- Static IP Prefixes: Nhập
10.11.0.0/16(CIDR của môi trường on-premise) - Giữ nguyên các cấu hình tunnel mặc định
💡 Static vs Dynamic Routing:
- Static: Đơn giản, phù hợp cho lab và môi trường nhỏ
- Dynamic (BGP): Tự động, phù hợp cho production với nhiều routes
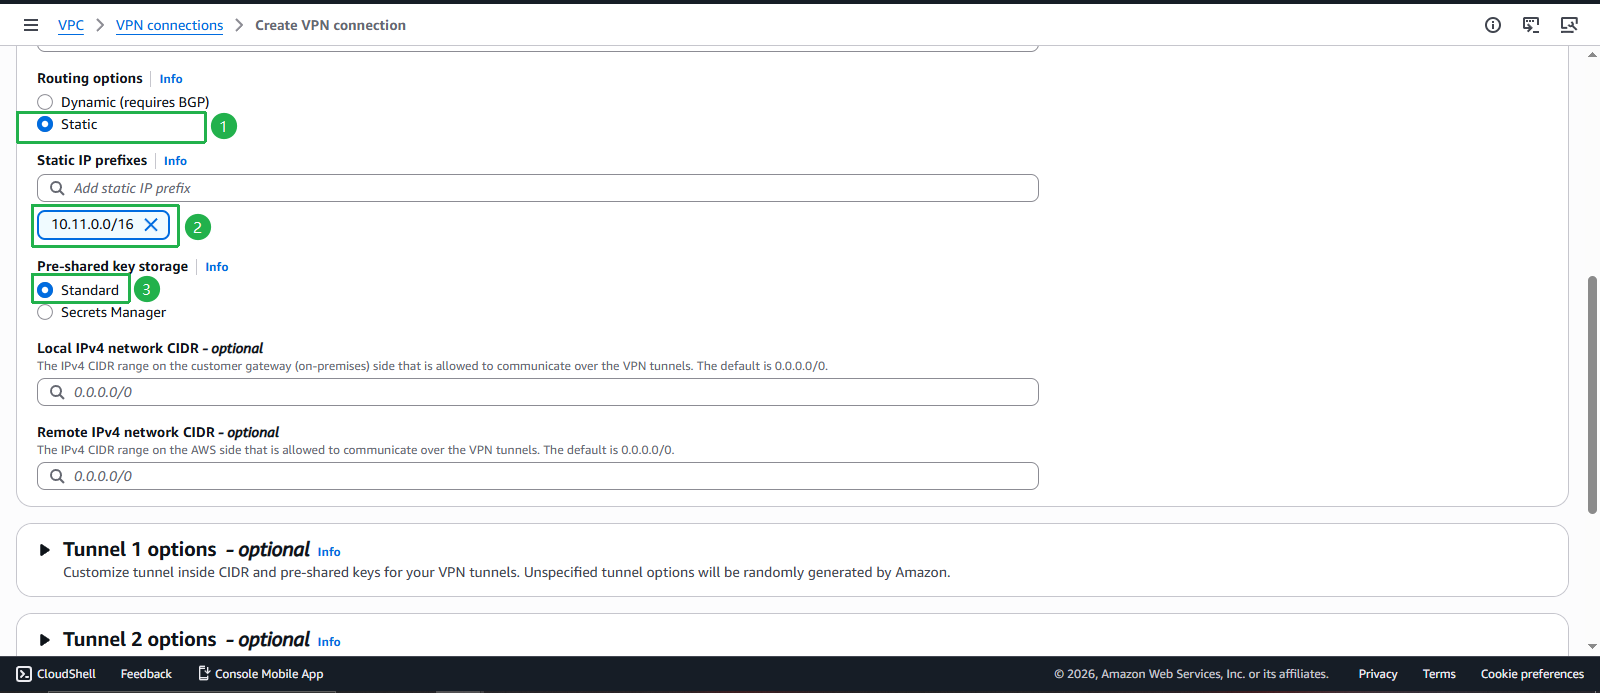
- Khởi tạo VPN Connection
- Review cấu hình
- Click Create VPN Connection
⚠️ Lưu ý
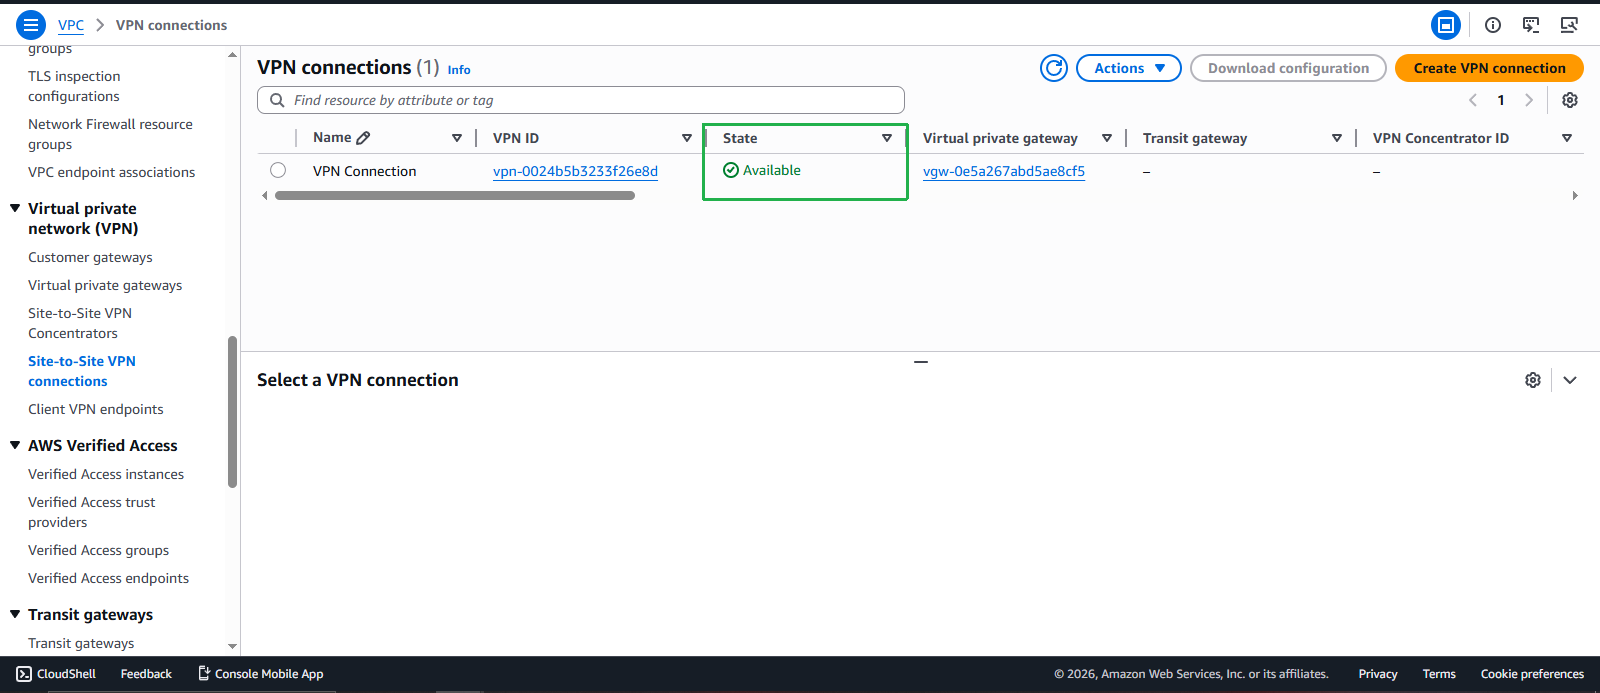
- Quá trình khởi tạo VPN có thể mất 5-10 phút
- Đợi trạng thái chuyển sang Available trước khi tiếp tục
Cấu hình Route Propagation
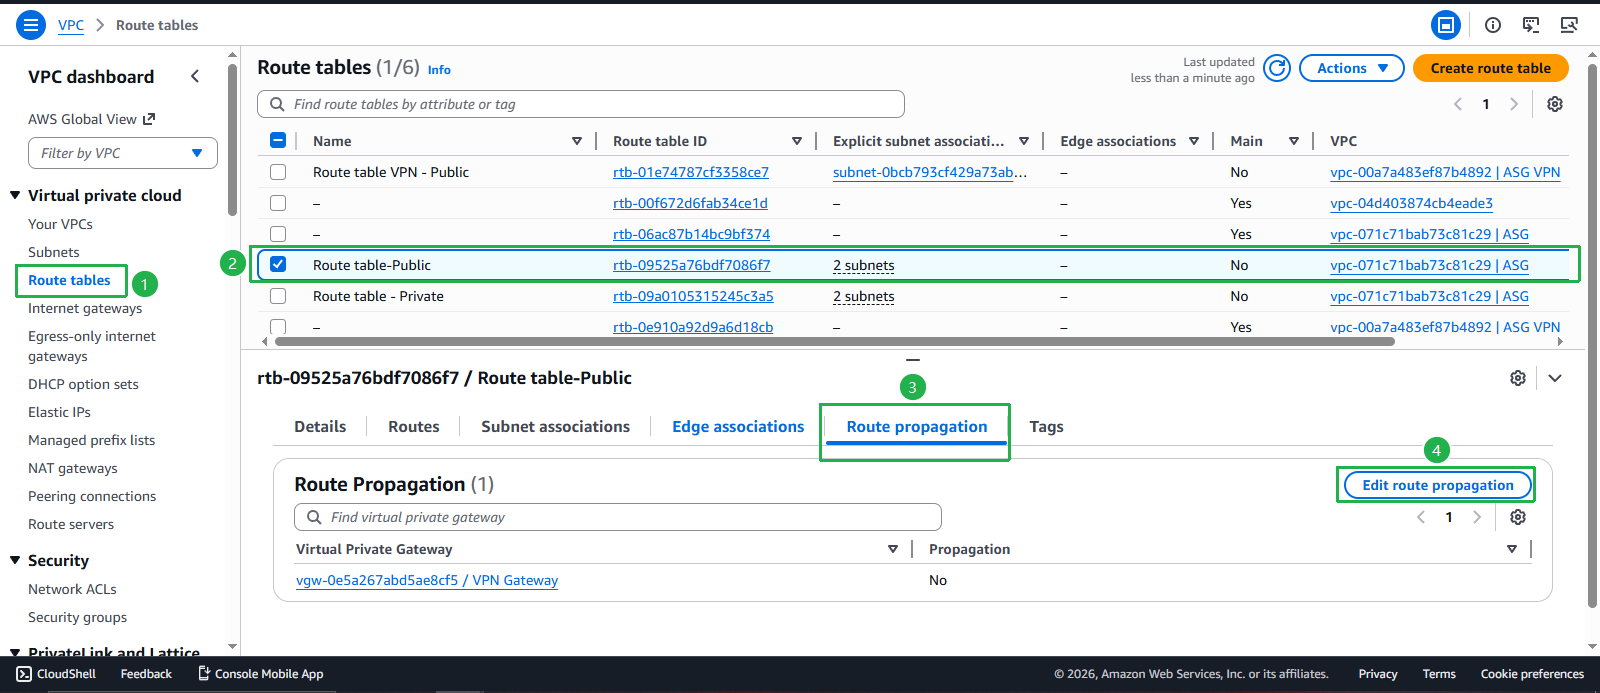
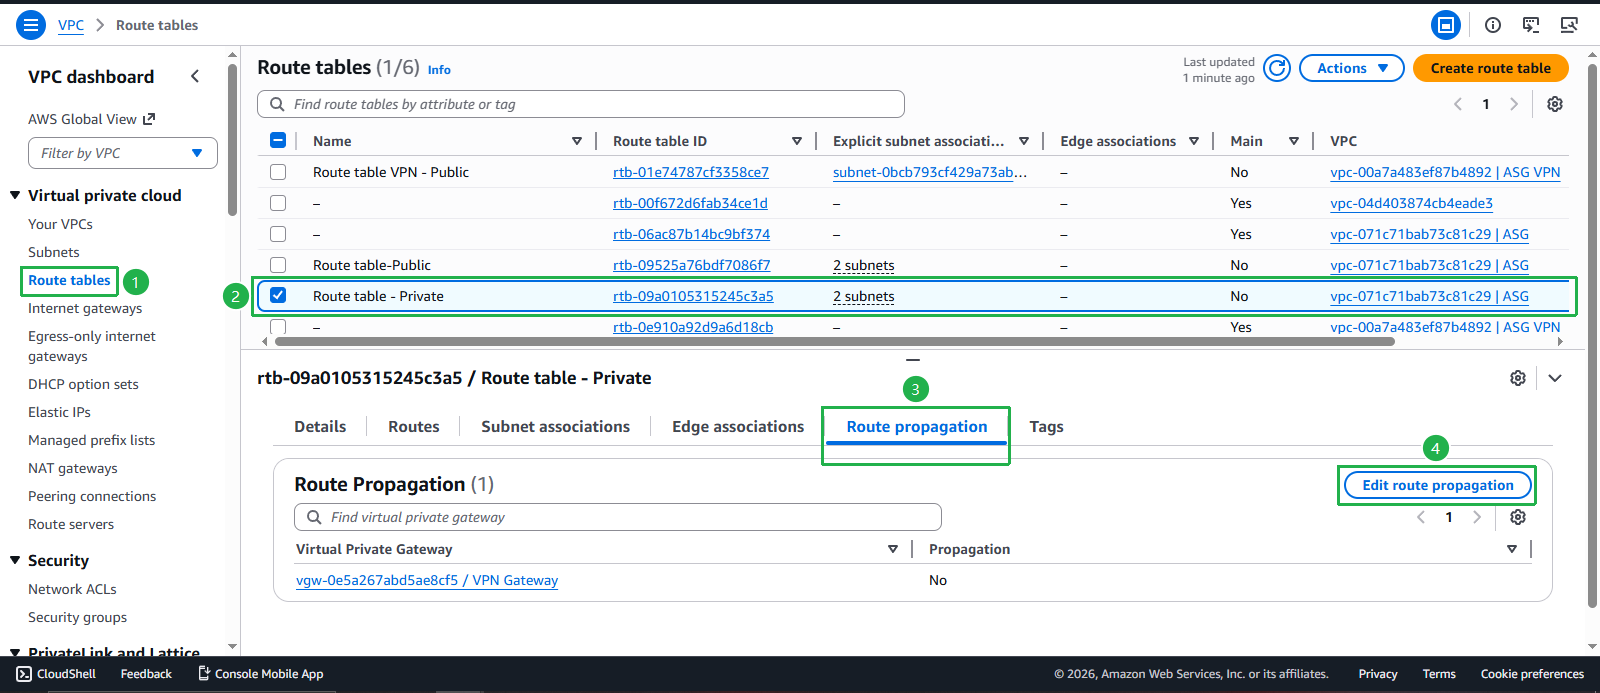
- Cấu hình cho Public Route Table
- Truy cập Route Tables trong VPC Console
- Chọn route table của Public subnet (ASG VPC)
- Chọn tab Route Propagation
- Click Edit route propagation
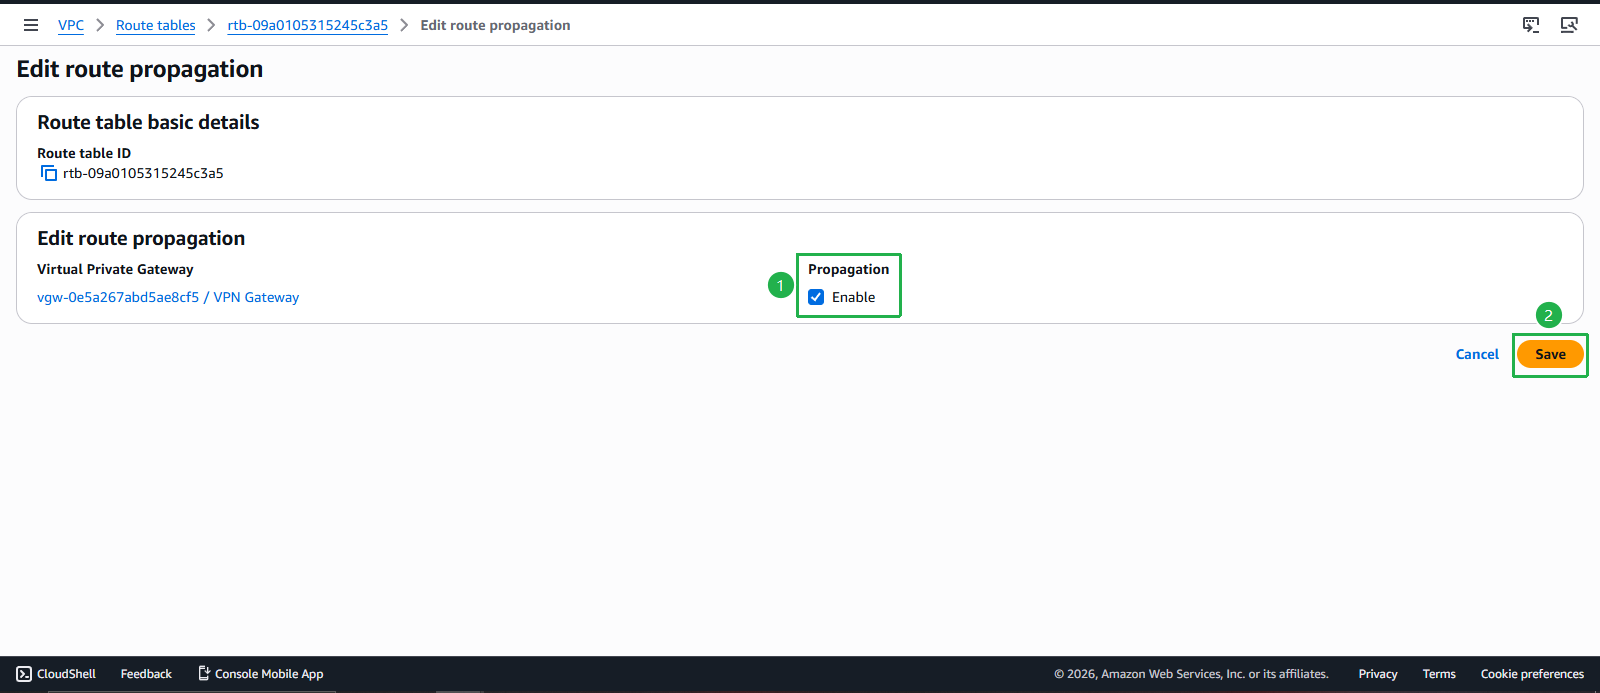
Enable Route Propagation
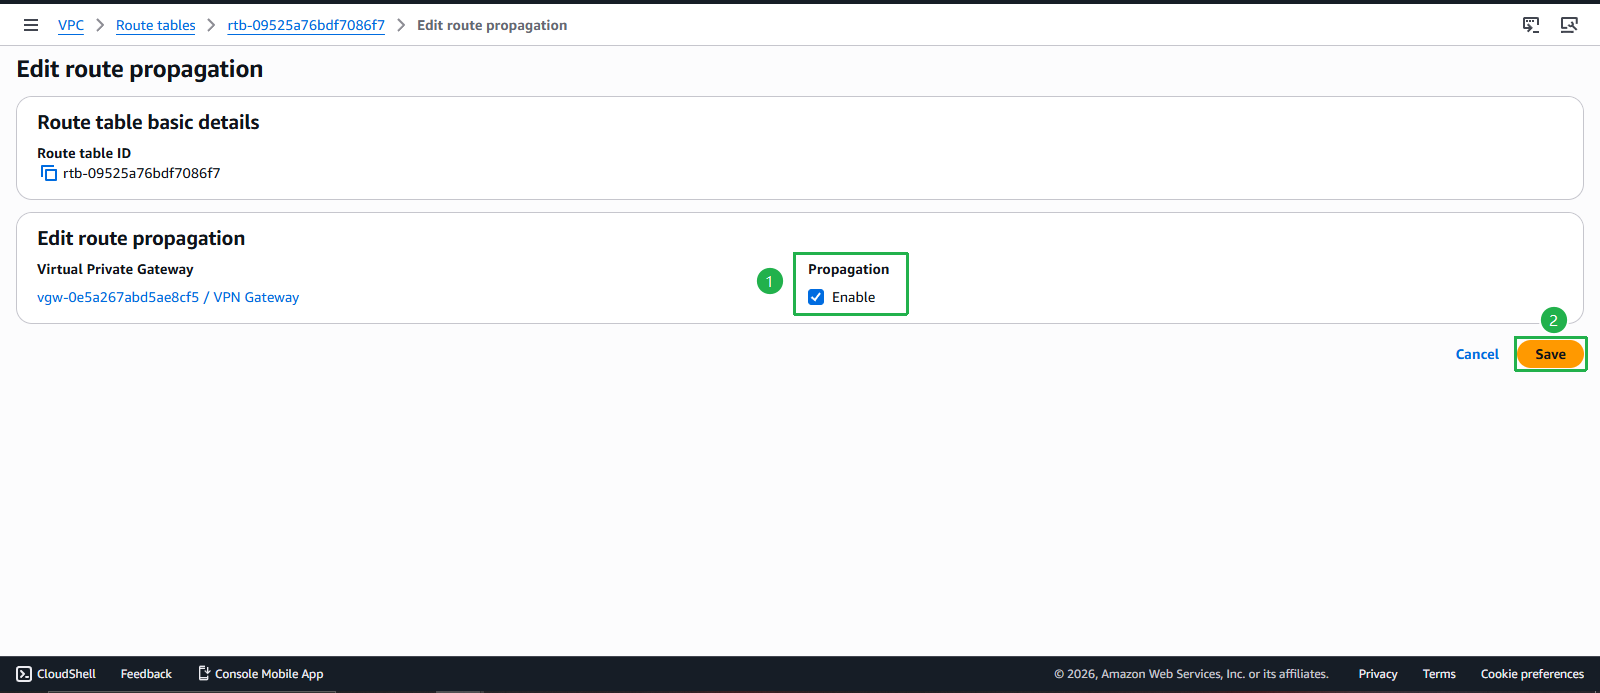
- Chọn Enable cho Virtual Private Gateway
- Click Save
💡 Route Propagation: Tự động thêm routes từ VPN vào route table, không cần cấu hình thủ công
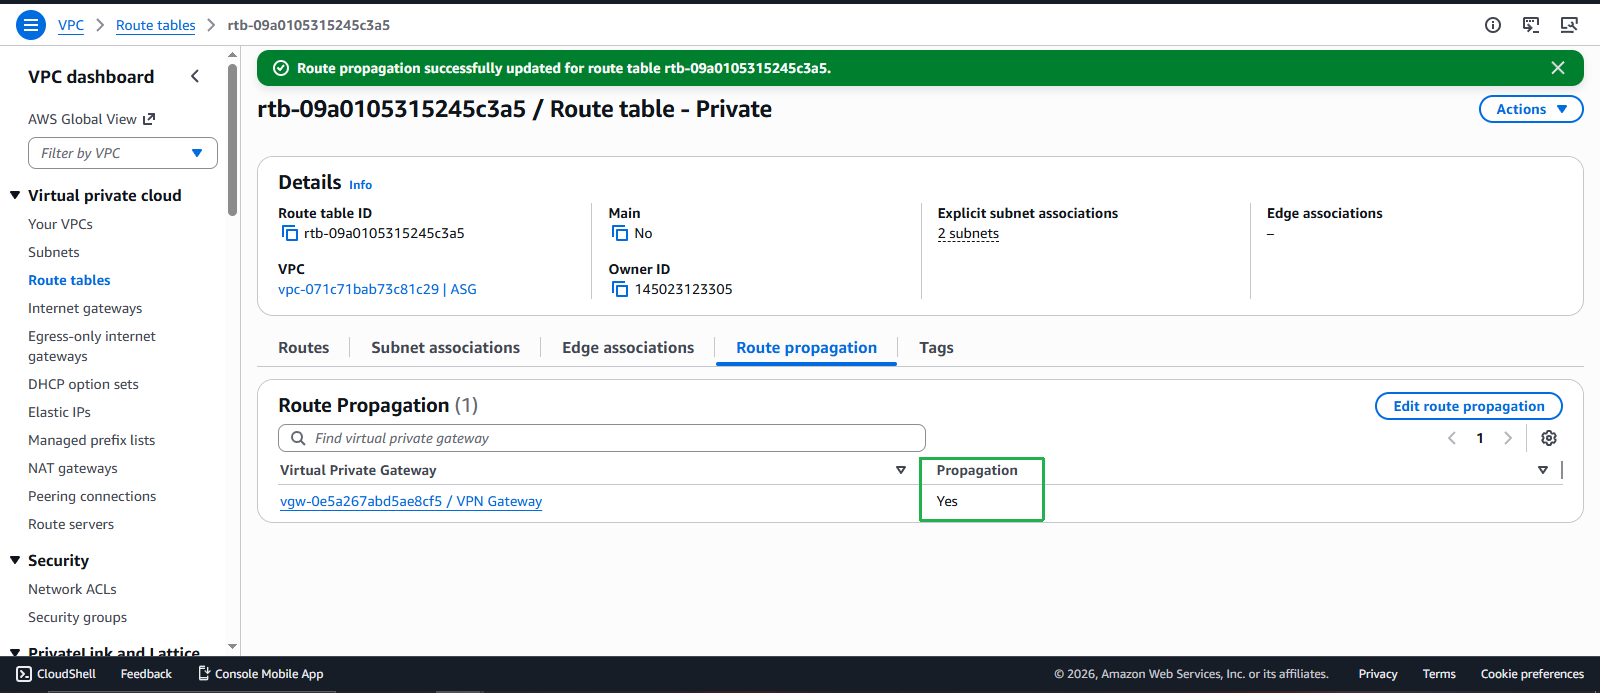
- Xác nhận trạng thái
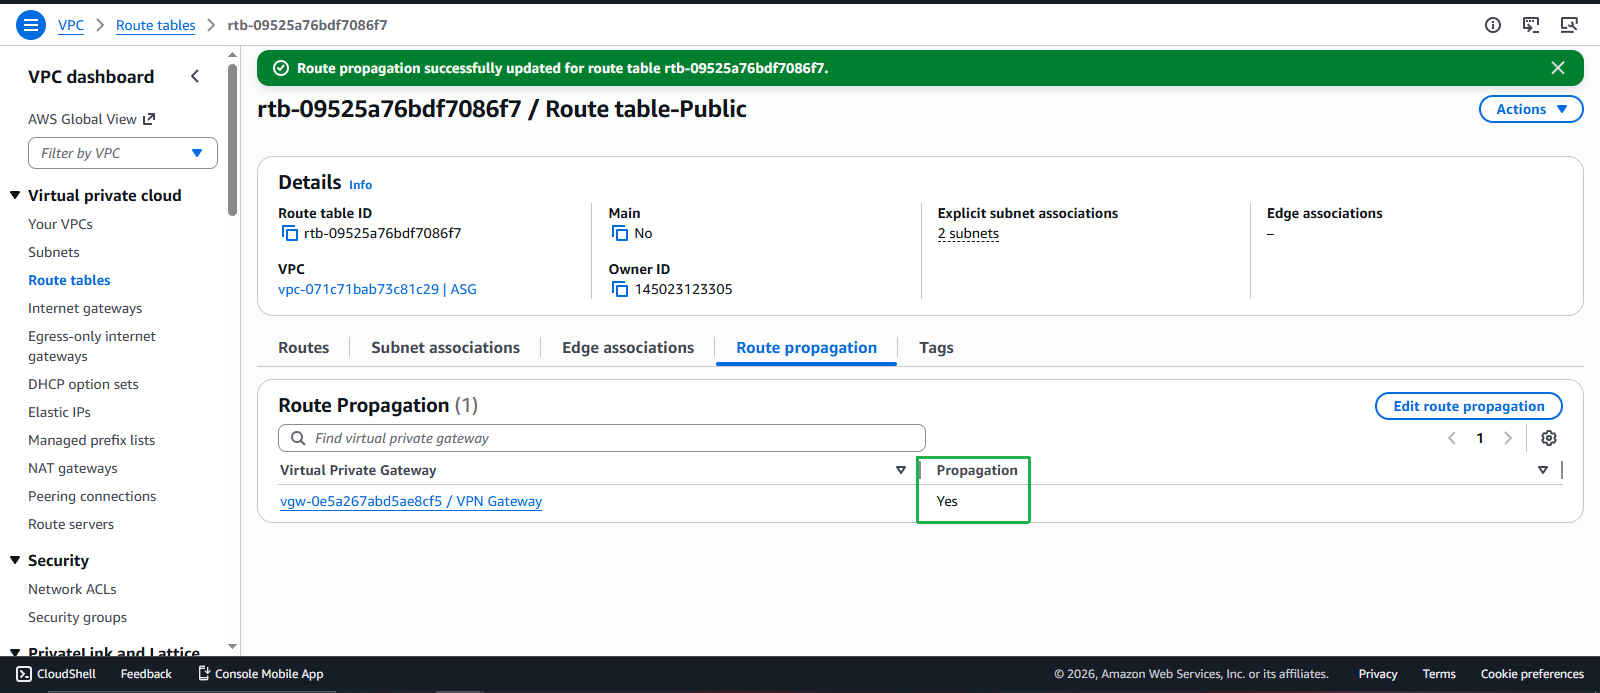
- Kiểm tra Route Propagation đã chuyển sang Yes
- Route đến 10.11.0.0/16 sẽ tự động xuất hiện
- Lặp lại quy trình cho Private Route Table
- Chọn Private Route Table (ASG VPC)
- Thực hiện tương tự các bước trên
- Đảm bảo route propagation được enable
🏗️ Kiến trúc VPN Connection
AWS VPC (10.10.0.0/16)
    ↓
Virtual Private Gateway
    ↓
VPN Connection (2 tunnels for redundancy)
    ├── Tunnel 1: Active
    └── Tunnel 2: Standby
    ↓
Customer Gateway (10.11.0.0/16)
💡 Khái niệm Quan trọng:
- VPN Connection: Tạo 2 IPsec tunnels cho high availability
- Static Routes: Routes được cấu hình thủ công (10.11.0.0/16)
- Route Propagation: Tự động cập nhật route tables với VPN routes
- Tunnel Status: Sẽ là “DOWN” cho đến khi cấu hình Customer Gateway
🔒 Security Note
- Route propagation tự động cập nhật bảng định tuyến khi có thay đổi
- Chỉ enable cho các route tables cần thiết
- Kiểm tra routes được propagate có đúng không
⚠️ Tiếp theo: VPN tunnels hiện đang DOWN. Cần cấu hình Libreswan trên Customer Gateway để tunnels UP!
✅ Hoàn thành: VPN Connection đã được tạo và route propagation đã được cấu hình!